小请求,共享结果
自动通过小分页构建完整列表,复用紧凑缓存,并通过 watch 保持更新。
基础设施的桌面工作区
Ocular 只加载您选择的资源类型和命名空间,不会在后台收集所有资源及其完整描述。
自动通过小分页构建完整列表,复用紧凑缓存,并通过 watch 保持更新。
限制请求并发数、请求频率和闲置缓存的保留。All Namespaces 查询过大时,会提示选择具体命名空间,而不会悄悄将部分列表当作完整结果展示。
手动刷新列表、查看已用时间和接收的数据,或取消请求。集群关系图仅在您明确要求时加载。
完整显示 10,000 个 Pod,支持本地搜索和排序。小批量请求、共享缓存和按需加载,让您掌控资源开销。
使用 SPK Ocular 1.7.0 在 Linux 浏览器模式下测量。数值为 6 次会话中应用与 Chromium 的 PSS 总和采样峰值,包括对象详情查看。
每个连接:每秒 10 个读取请求,允许突发 20 个,同时最多接收 4 个有限响应。
使用 SPK Ocular 1.7.0 和本地 Kubernetes HTTP 测试 API 测量。首次加载时间为3 个全新应用会话的中位数;100 页、每页 100 个 Pod 组成完整列表。
在 Linux 浏览器模式下使用专用无界面 Chromium。PSS 包含应用和 Chromium 的进程树,不包含 HTTP 测试 API 和测量工具。6 个有效会话中的观测峰值为 558 MiB。
约每 0.5 秒采样一次内存。
排查和操作所需的信息就在眼前,无需从十几个窗口拼凑全貌。
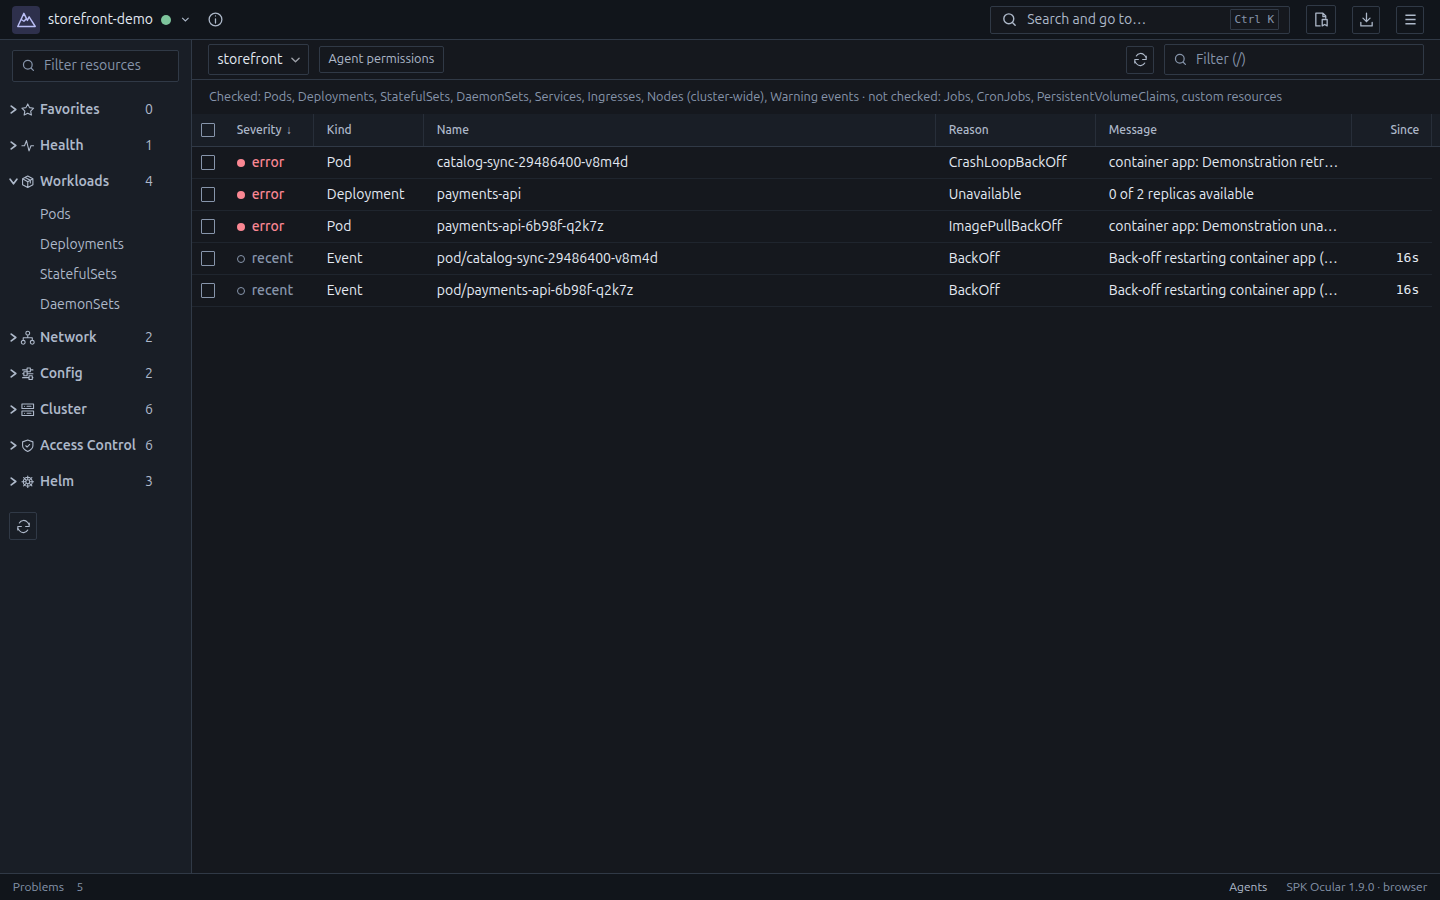
01 / 排查
发现异常资源,打开关联对象并查看配置。如果权限或连接错误导致信息不完整,界面会明确提示。
02 / 调试
在有界的历史日志读取过程中,匹配的行会逐步显示,同时继续接收新的实时日志。搜索针对筛选后的结果。如需进一步排查,可打开终端或转发服务端口。
下载源端保留的日志历史,不受查看器筛选条件或显示行数限制影响。下载面板会自动打开,显示进度并支持取消;单击已完成的条目即可打开文件。右键单击日志下载按钮可选择保存位置。保留范围、导出限制和读取不完整的情况均会明确显示。复制操作使用查看器中已筛选的缓冲内容。
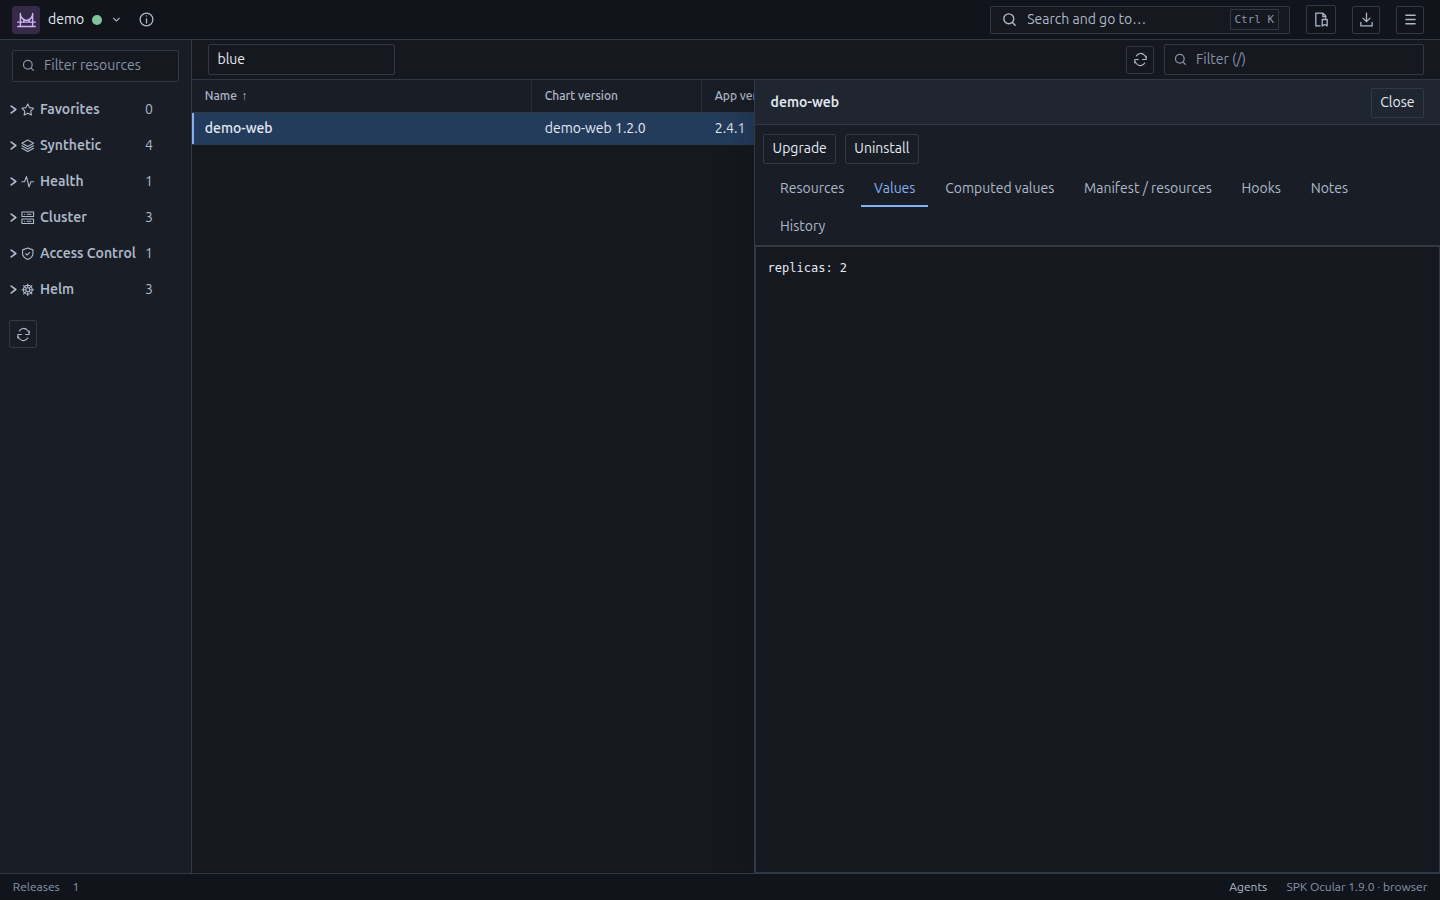
03 / 发布与恢复
浏览 chart 和版本,编辑 values,并在执行前检查升级。发布历史和回滚到先前修订版本的操作都在同一个窗口中。
容器文件
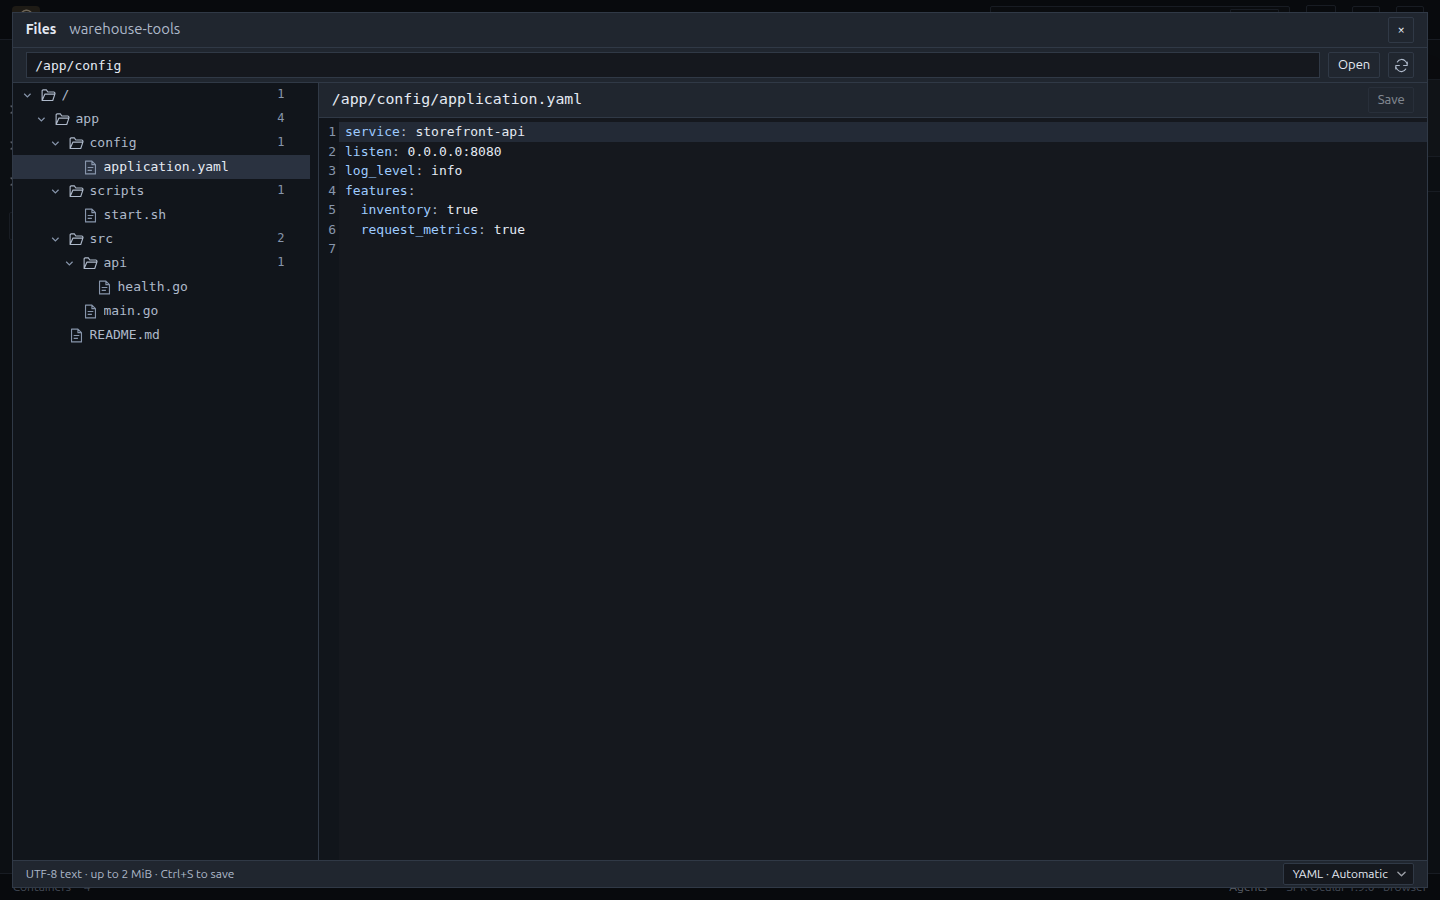
浏览 Docker 容器和 Kubernetes Pod,跟随符号链接,并在缓存目录树中编辑配置文件。桌面应用可将完整文件和文件夹复制到计算机。
需要运行中的 Linux 容器:sh 用于浏览,readlink 用于符号链接,tar 用于下载。文件和文件夹以流式方式传输,不受编辑器 2 MiB 限制,且不会覆盖已有名称。浏览器模式下载需要桌面应用。
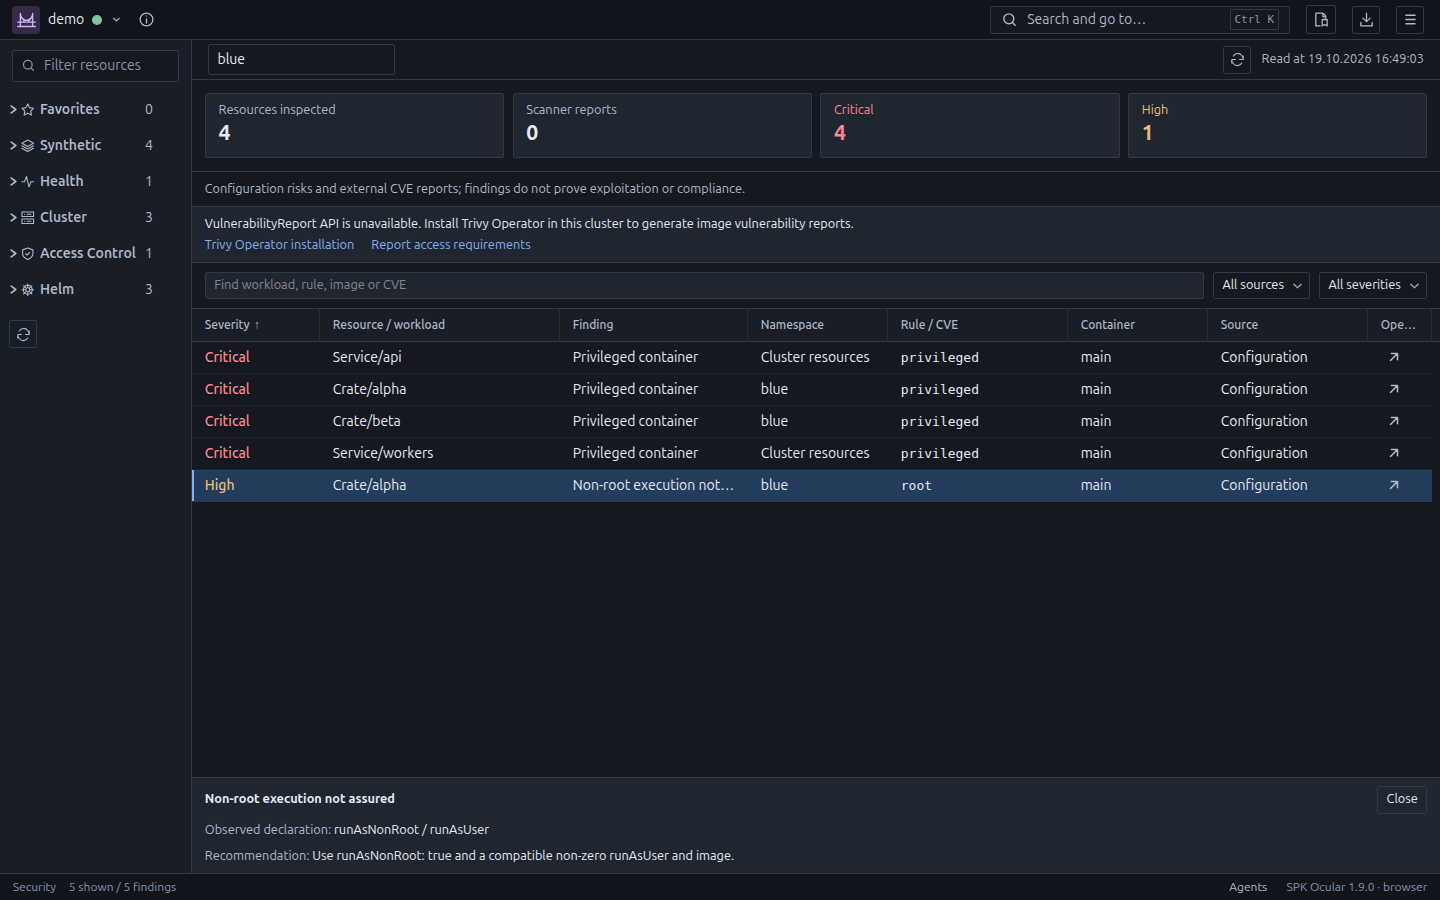
检查 Kubernetes 工作负载设置、已声明的 RBAC 规则以及 NetworkPolicy 对资源的选择。查看现有 Trivy Operator 漏洞报告中的镜像、软件包和可用修复信息。Ocular 不运行扫描或安装该 Operator;检查结果不能证明漏洞可被利用或符合合规标准。
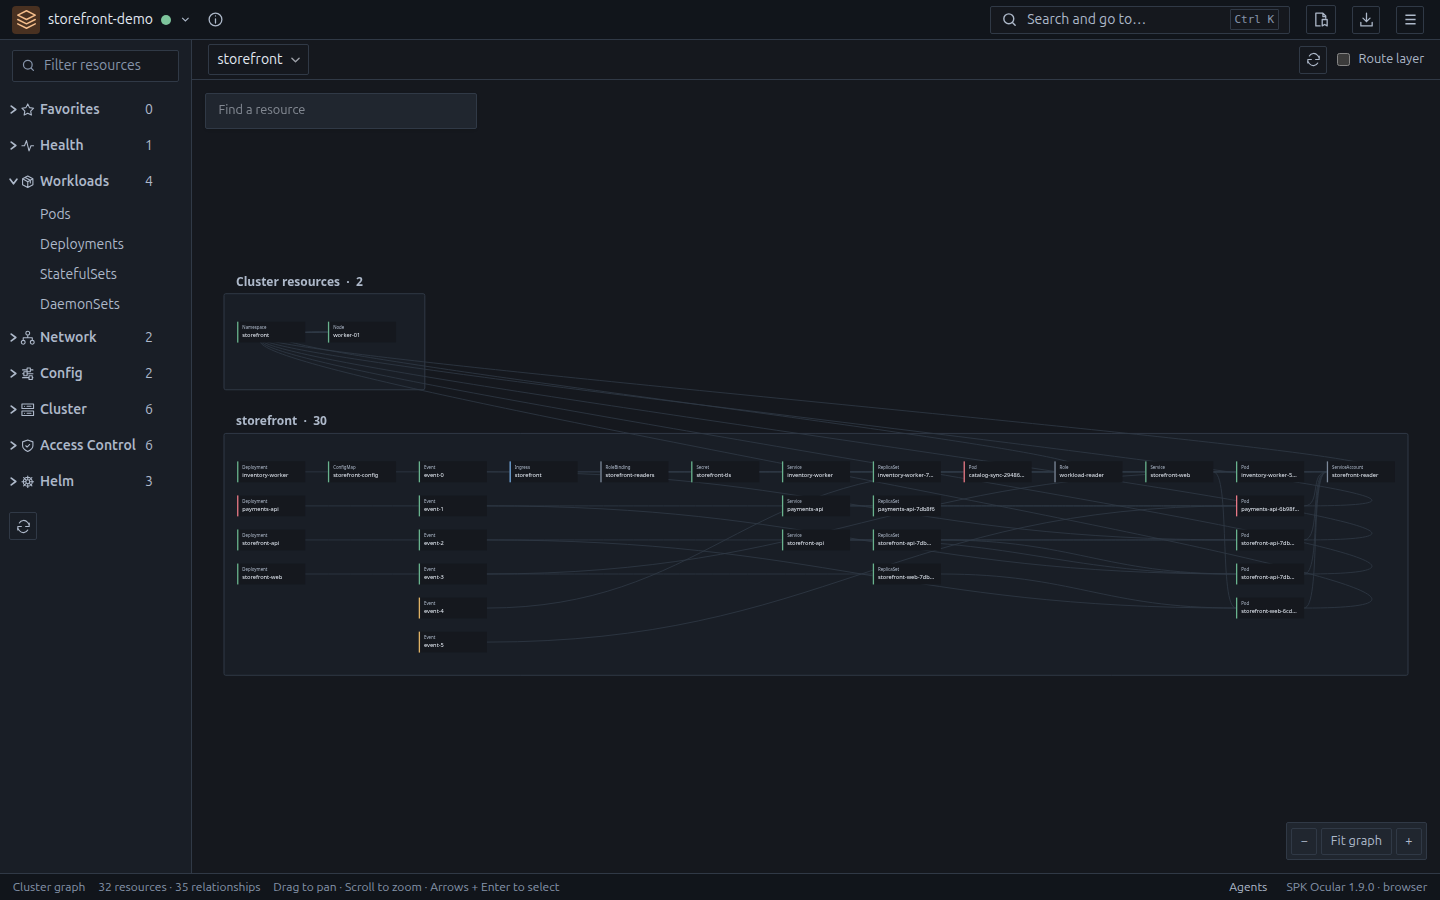
按 UID 探索资源关系以及 Service、Ingress 和 Gateway 声明的路由。这里展示的是配置,而非实测网络流量。
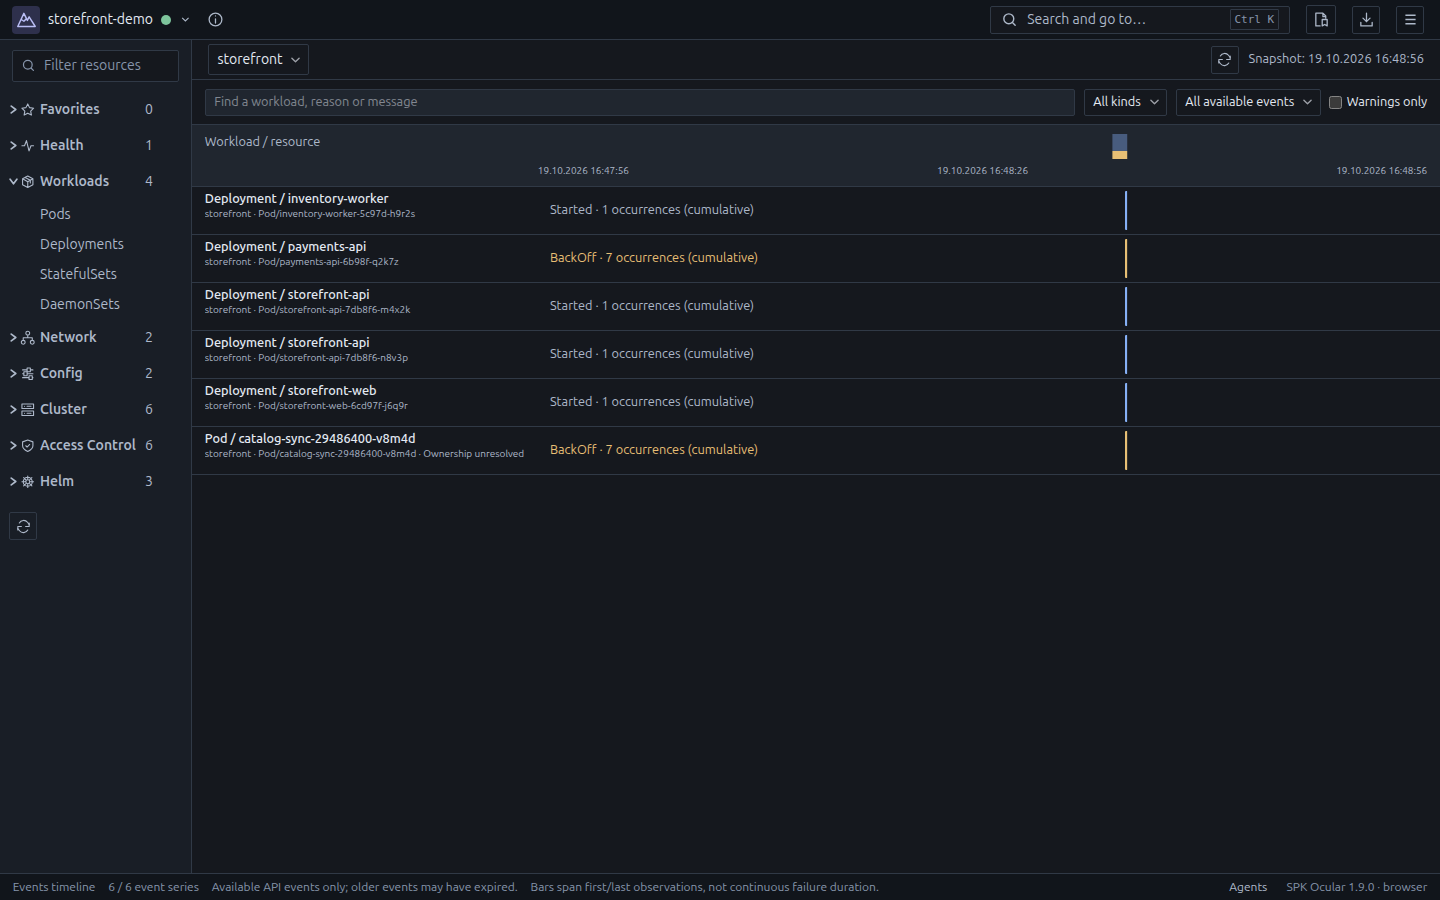
按工作负载所有权分组查看有上限的 Kubernetes Events 快照。需显式刷新;保留期限和不完整覆盖始终可见。这不是审计历史。
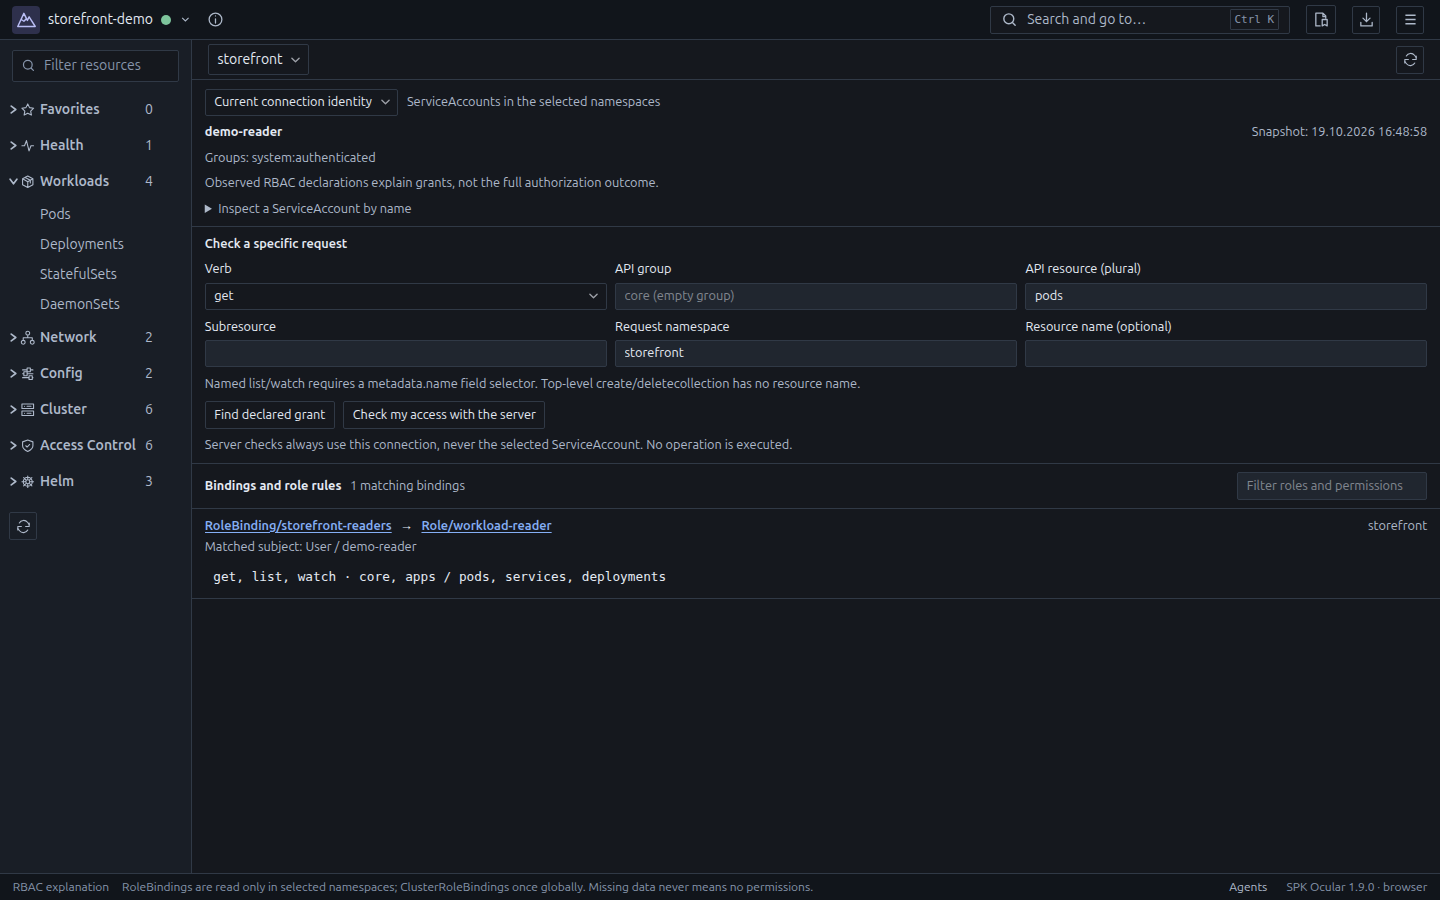
追溯 ServiceAccount 绑定和角色规则。以当前连接身份向服务器检查请求;声明的权限与自身访问判定分别显示。
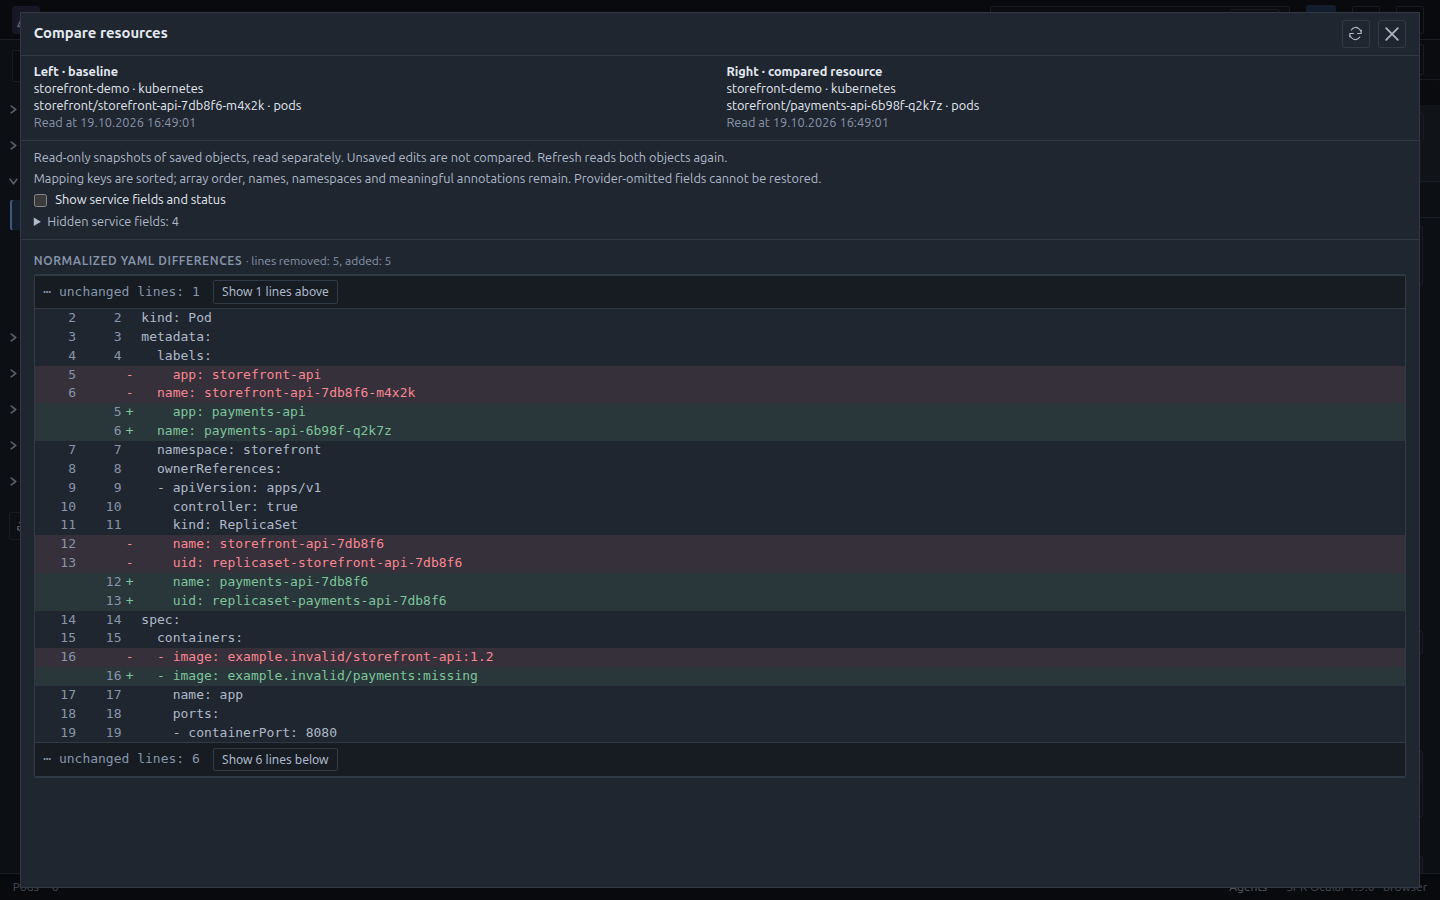
选择已连接环境中的一对资源,比较规范化的只读 YAML。排除 Secret 内容和未保存的修改;可选择显示服务字段。
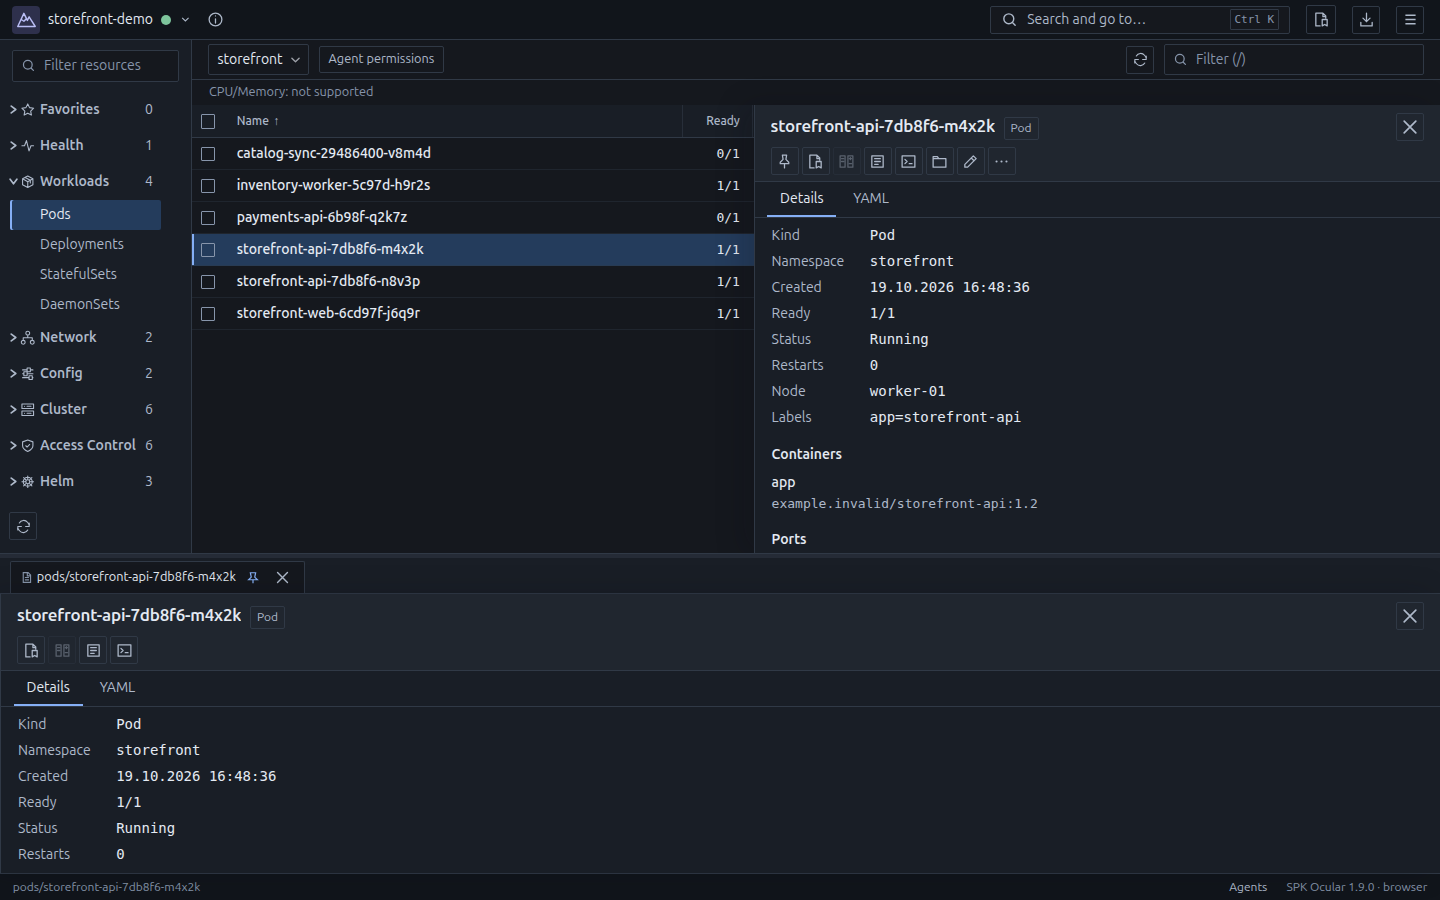
固定只读属性,并在重启后保留日志引用、已结束的终端标签和面板尺寸。连接和恢复均需显式操作;不保存或重放内容与命令。
跳转到视图、环境和命名空间,或在所选命名空间内按类型和名称查找资源,例如 dep model。在 macOS 上使用 Command+K。
查看 pod、deployment、service 和自定义资源的详情及关联关系。
查看独立容器、Compose 项目和服务。读取日志、打开终端,并检查容器操作。
应用变更前先查看内容。基础设施原有的权限仍然生效。
保存选定的命名空间、筛选条件、收藏和列宽。
你的代理,你来定规则。
让本地编程代理通过 Ocular 查看环境。选择它们可访问的命名空间、资源类型和操作,并审核需要你批准的动作。
选择环境、命名空间和操作。
向代理提供资源和日志信息。
批准受保护的变更,或在工作完成后暂停访问。
以同一操作系统用户身份运行的本地代理共享这些权限。Ocular 不会将它们与电脑上的其他程序隔离。独立 Docker 容器目前只能通过界面访问,项目授权不包含它们。
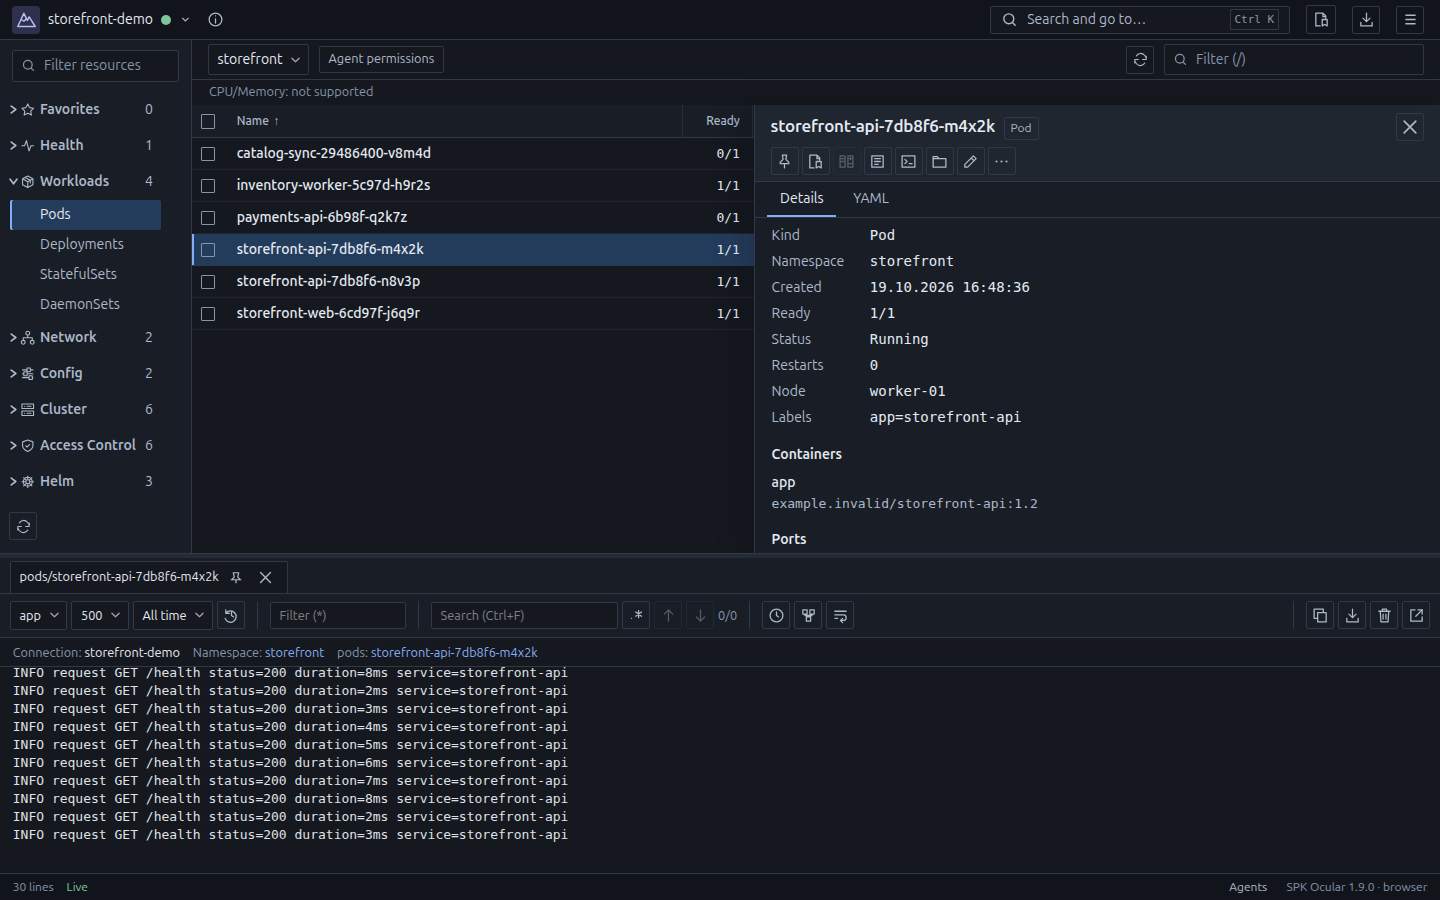
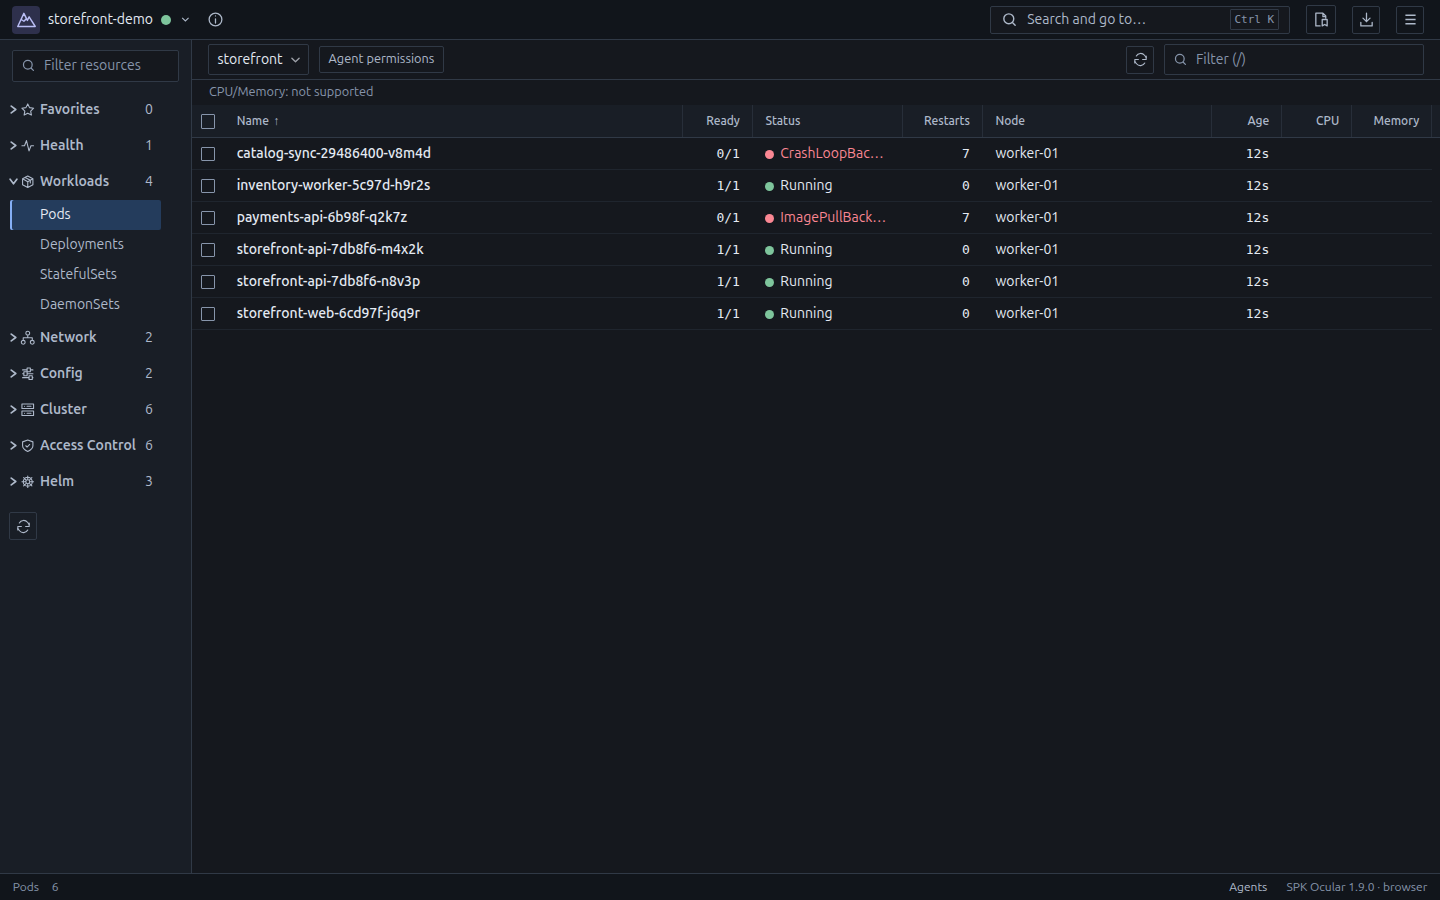
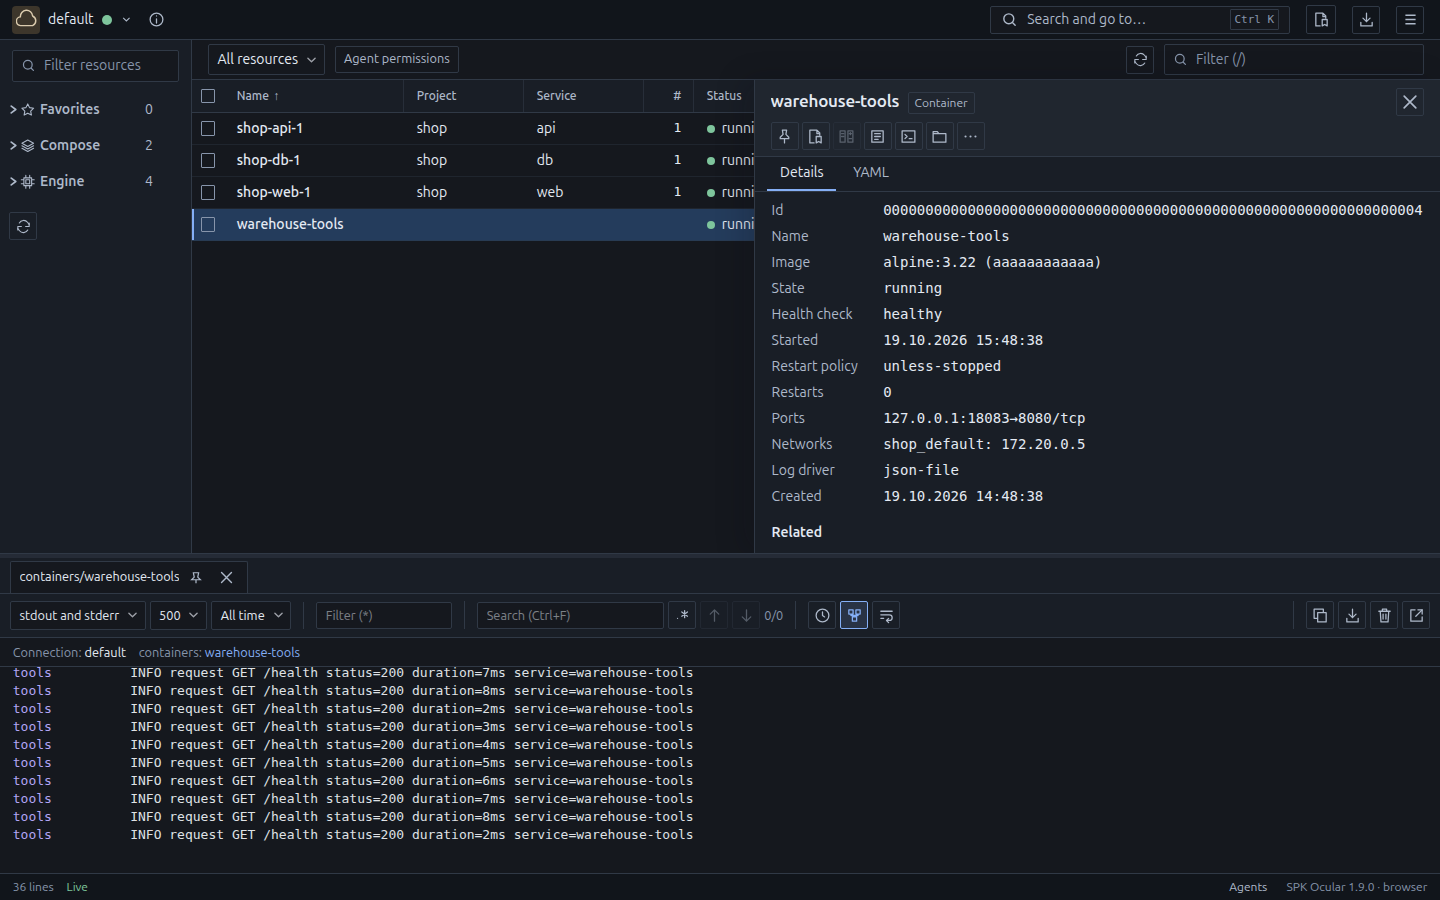
SPK Ocular 1.9.0 的真实界面。使用演示数据,而非产品模型图。
截图中的应用界面为英语。
本地运行 / 开源
Ocular 从您的电脑使用现有的 kubeconfig 和 Docker 上下文连接。无需中央管理服务器或集群内的 Ocular 组件。
源代码使用已配置的凭据和权限。kubeconfig 中指定的外部认证程序仍需安装。
查看代码、报告问题,或按 Apache 2.0 许可参与开发。
选择操作系统和架构,然后下载桌面安装包。所有功能均已包含。
Linux、Windows 与 macOS · x86-64 与 ARM64
安装包和校验和也可直接从 GitHub Releases 下载,无需账号。开发构建另见成功的 CI 运行记录,可能需要 GitHub 账号,且有保留期限。
Linux 需要 GTK 3 和 WebKit2GTK 4.1,浏览器模式也不例外。
验证使用共享主机内核的隔离发行版环境和 X11,不代表对标准内核、Wayland 或 GPU 驱动的认证。
Windows:Windows 10/11,需 WebView2。macOS:12 或更新版本,支持 Intel 与 Apple Silicon。
Windows 安装包未签名;macOS 构建使用 ad-hoc 签名,未经 Apple 公证。安装前请核对下载来源和安装包的 SHA-256 校验和。
是的。没有收入或融资限制,没有订阅费或试用期限。所有功能均已包含,捐赠完全自愿。
不需要 Ocular 服务器或集群组件。应用使用已有的 Kubernetes 访问配置。部分功能依赖集群服务,例如资源指标需要 metrics-server。
不能。Ocular 使用已有的 Docker 引擎,管理独立容器和 Compose 项目。它不提供容器引擎或虚拟机。
不需要。Ocular 使用内置 Helm SDK 浏览 chart 并管理发布,无需单独安装 Helm CLI。仍需 Kubernetes 权限以及 chart 仓库的访问权限。
可以,通过本地代理 API。你授权访问选定的环境、范围和操作。受保护的写操作需要审核。同一操作系统用户下的代理共享这些权限,你可以随时暂停访问。