Небольшие запросы, общий кэш
Небольшие страницы автоматически складываются в полный список. Компактный кэш переиспользуется и поддерживается через watch.
РАБОЧЕЕ МЕСТО ДЛЯ ВАШЕЙ ИНФРАСТРУКТУРЫ
Настольное приложение для разработчиков и DevOps. Находите проблемные ресурсы Kubernetes, смотрите логи Docker и управляйте Helm в одном окне.Без установки kubectl и HelmПрямой доступ к API Kubernetes. Helm встроен, отдельный CLI не нужен.
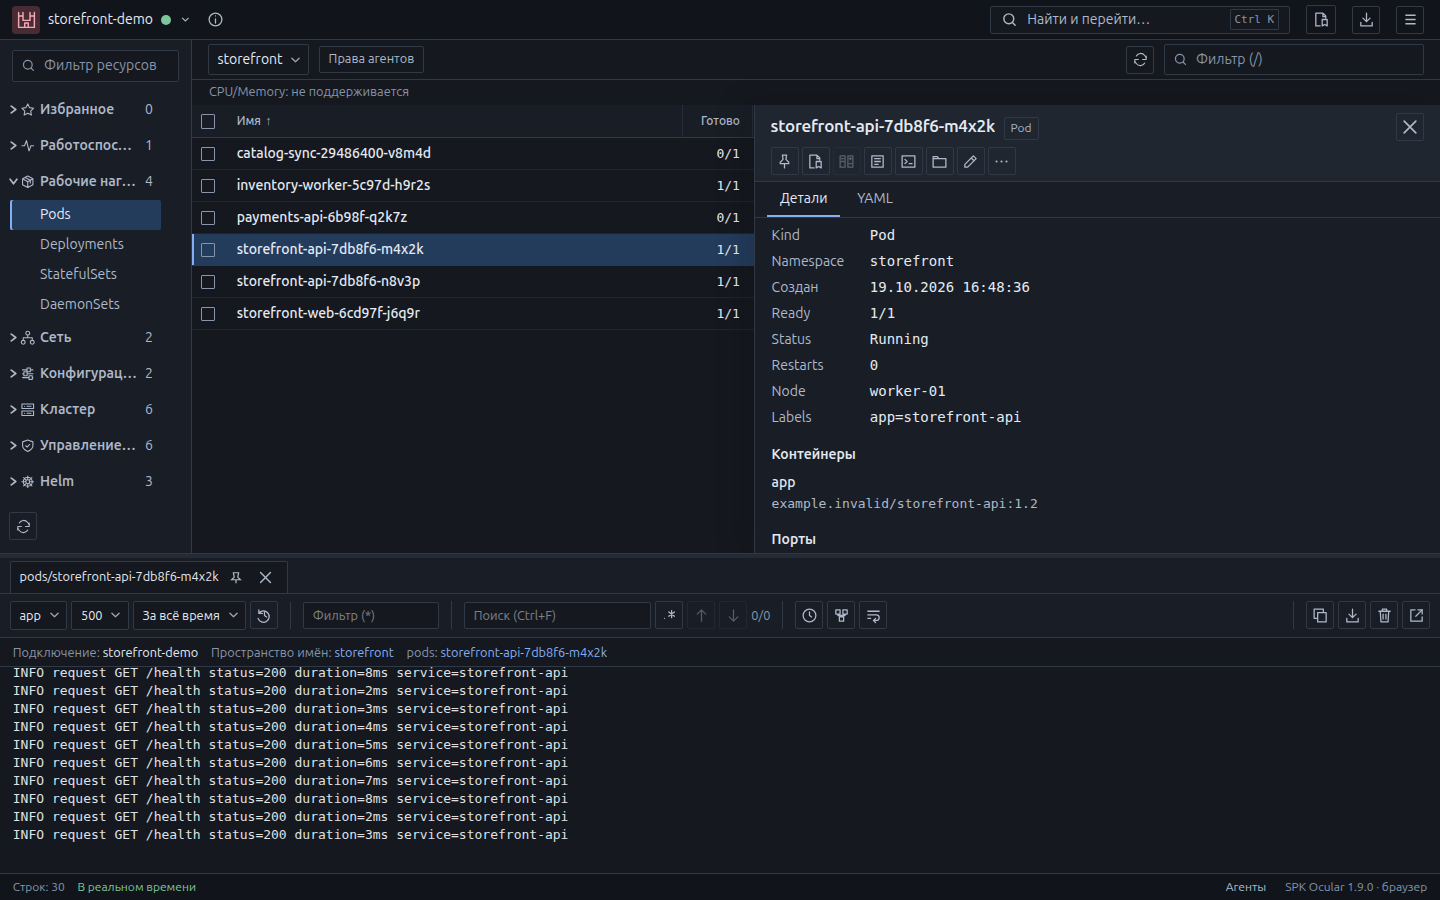
Ocular загружает выбранный тип ресурсов и выбранные пространства имён. Приложение не собирает все ресурсы и их полные описания в фоне.
Небольшие страницы автоматически складываются в полный список. Компактный кэш переиспользуется и поддерживается через watch.
Параллелизм, частота запросов и хранение неиспользуемых кэшей ограничены. Слишком большой запрос All Namespaces предложит выбрать пространства имён вместо незаметного показа частичного списка.
Обновите список вручную, следите за временем и полученными данными или отмените запрос. Граф кластера загружается только по вашему нажатию.
Полный список из 10 000 Pods с локальным поиском и сортировкой. Небольшие запросы, общий кэш и явная загрузка оставляют нагрузку под вашим контролем.
Замер SPK Ocular 1.7.0 на Linux в браузерном режиме. Наблюдаемый пик суммарного PSS приложения и Chromium по 6 сессиям, включая просмотр объекта.
На одно подключение: 10 запросов чтения/с со всплеском до 20 и не более 4 одновременно получаемых конечных ответов.
Замер SPK Ocular 1.7.0 на локальном тестовом HTTP API Kubernetes. Время первой загрузки: медиана трёх новых сессий приложения; 100 страниц по 100 Pods складываются в полный список.
Браузерный режим на Linux с отдельным headless Chromium. PSS включает процессы приложения и Chromium; тестовый HTTP API и инструмент замера исключены. Наблюдаемый пик по 6 валидным сессиям: 558 МиБ.
Память снималась примерно каждые 0,5 секунды.
Ресурсы, события и инструменты для диагностики рядом. Не нужно собирать картину из десятка отдельных окон.
01 / ДИАГНОСТИКА
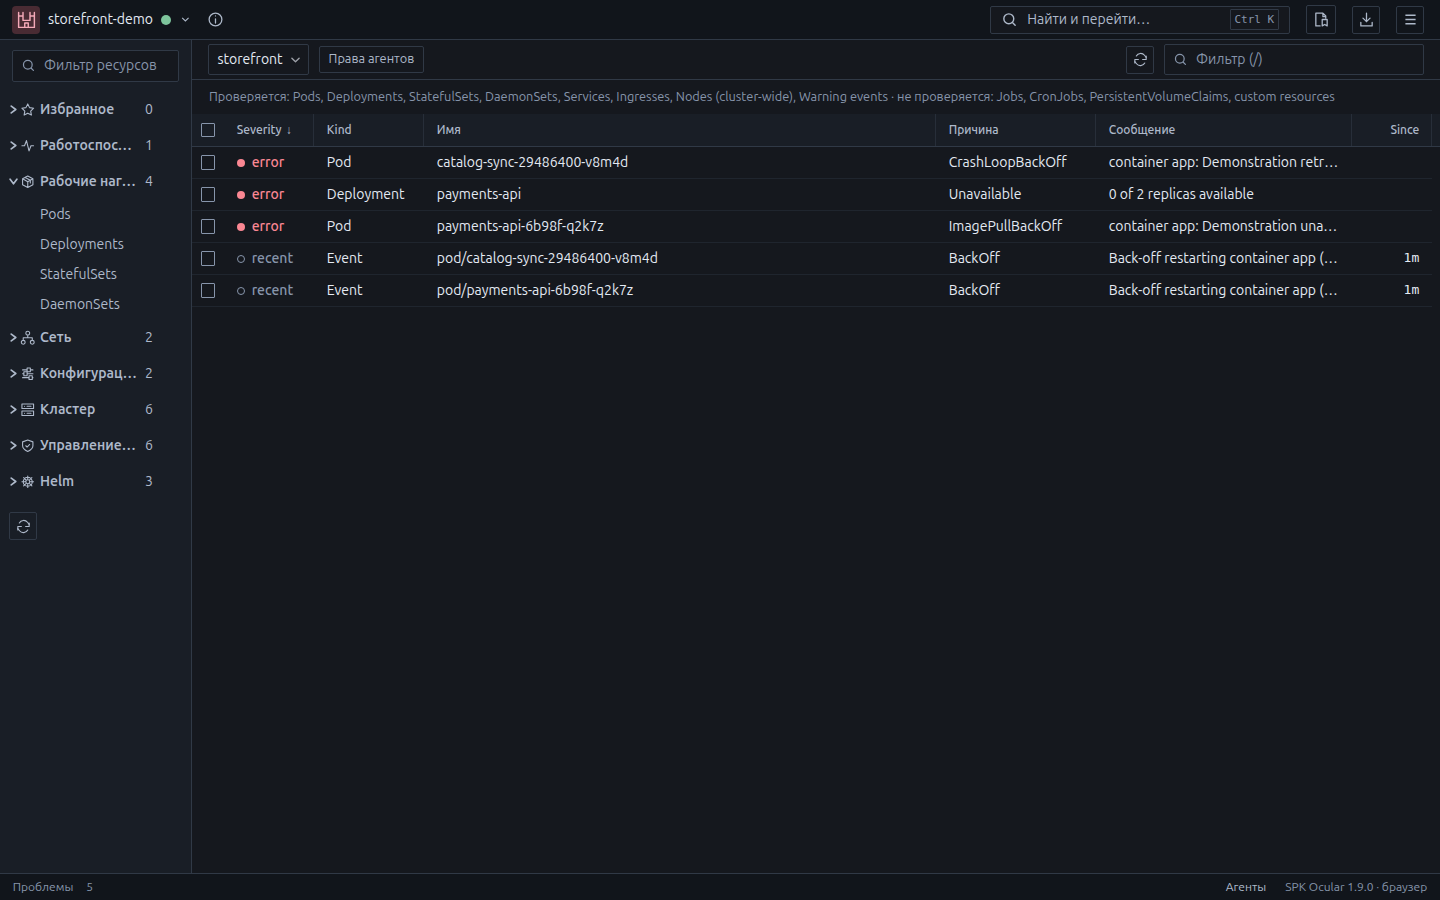
Замечайте проблемы в ресурсах, переходите к связанным объектам и проверяйте конфигурацию. Если права доступа или ошибки соединения мешают получить данные, вы увидите это в интерфейсе.
02 / ОТЛАДКА
Совпавшие строки появляются по мере ограниченного просмотра истории, а новые поступают параллельно. Поиск работает по отфильтрованному результату. Для дальнейшей проверки откройте терминал или пробросьте порт сервиса.
Скачивайте сохранённую источником историю логов независимо от фильтров и лимита строк просмотра. Панель загрузок открывается автоматически, показывает прогресс и позволяет отменить скачивание; клик по завершённой строке открывает файл. ПКМ по кнопке скачивания логов позволяет выбрать место. Срок хранения, пределы выгрузки и неполное чтение сообщаются явно. Копирование использует отфильтрованный буфер просмотра.
03 / РЕЛИЗЫ
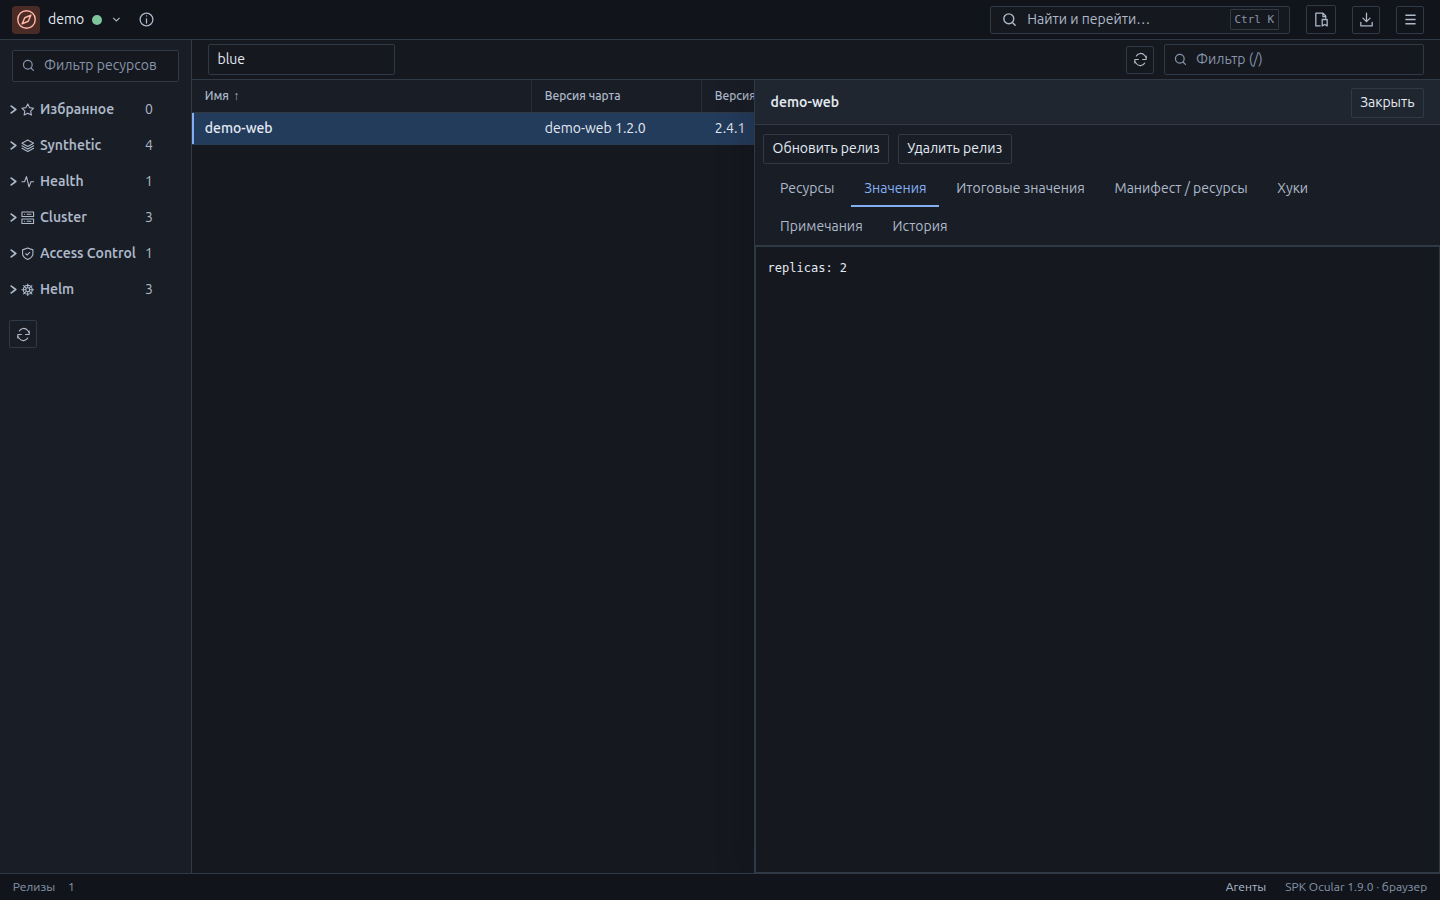
Выбирайте чарт и версию, редактируйте values и проверяйте обновление перед запуском. История релизов и откат к предыдущей ревизии доступны в том же окне.
ФАЙЛЫ КОНТЕЙНЕРА
Просматривайте контейнеры Docker и Pod’ы Kubernetes, переходите по символьным ссылкам и редактируйте конфигурацию в дереве с кешированием папок. В desktop-приложении копируйте целые файлы и папки на компьютер.
Нужен работающий Linux-контейнер: sh для просмотра, readlink для ссылок и tar для скачивания. Файлы и папки копируются потоком без ограничения редактора в 2 МиБ; существующие имена не перезаписываются. Для скачивания в браузерном режиме требуется desktop-приложение.
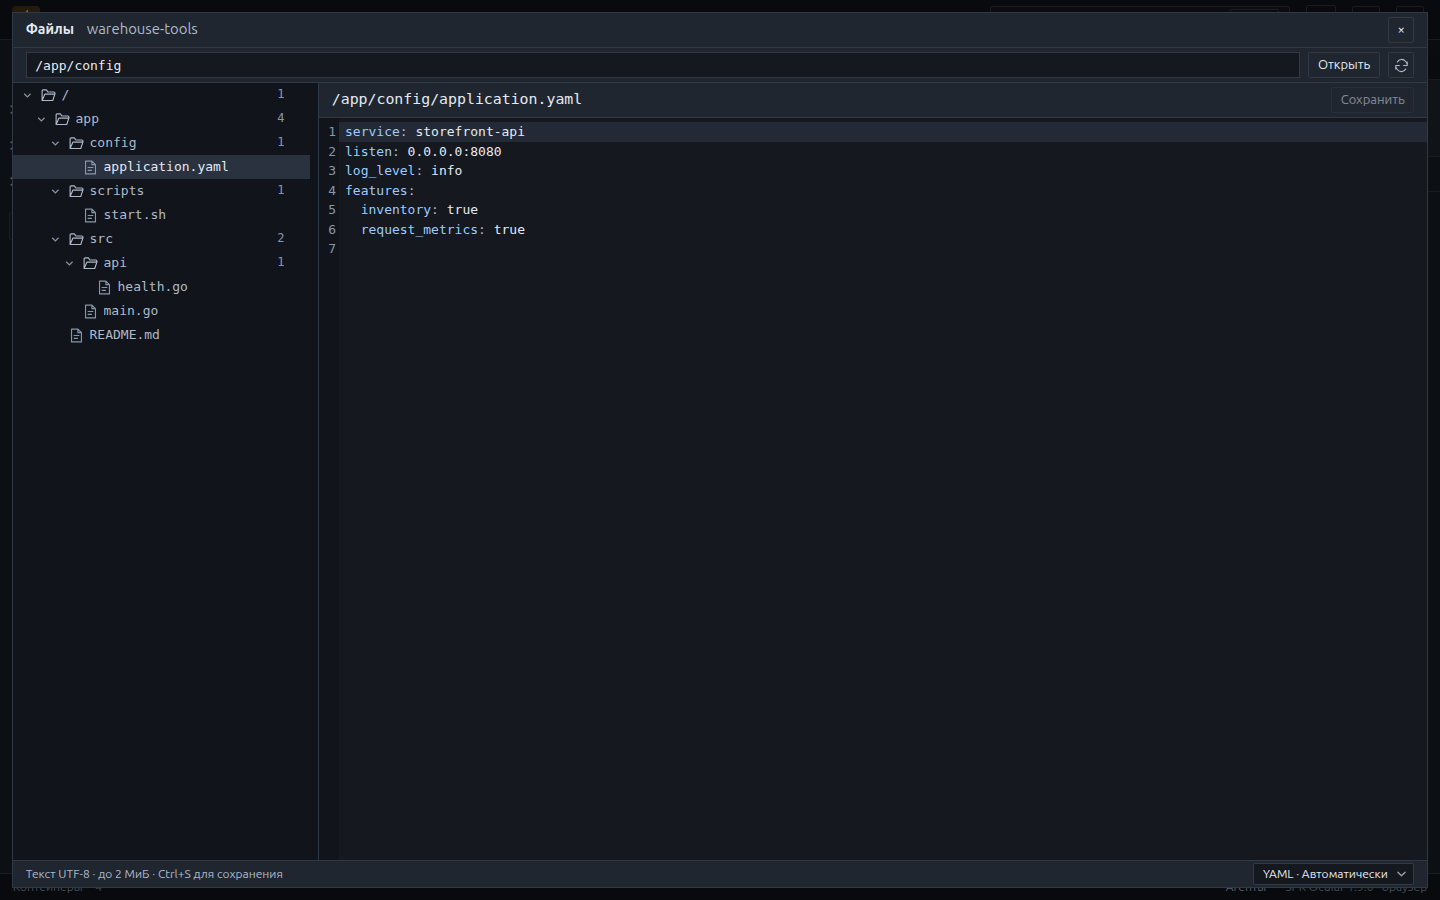
Проверяйте настройки нагрузок Kubernetes, объявленные правила RBAC и выбор ресурсов политиками NetworkPolicy. Читайте готовые отчёты Trivy Operator об уязвимостях с данными об образе, пакете и доступном исправлении. Ocular не запускает сканирование и не устанавливает оператор; результаты не доказывают возможность эксплуатации или соответствие стандартам.
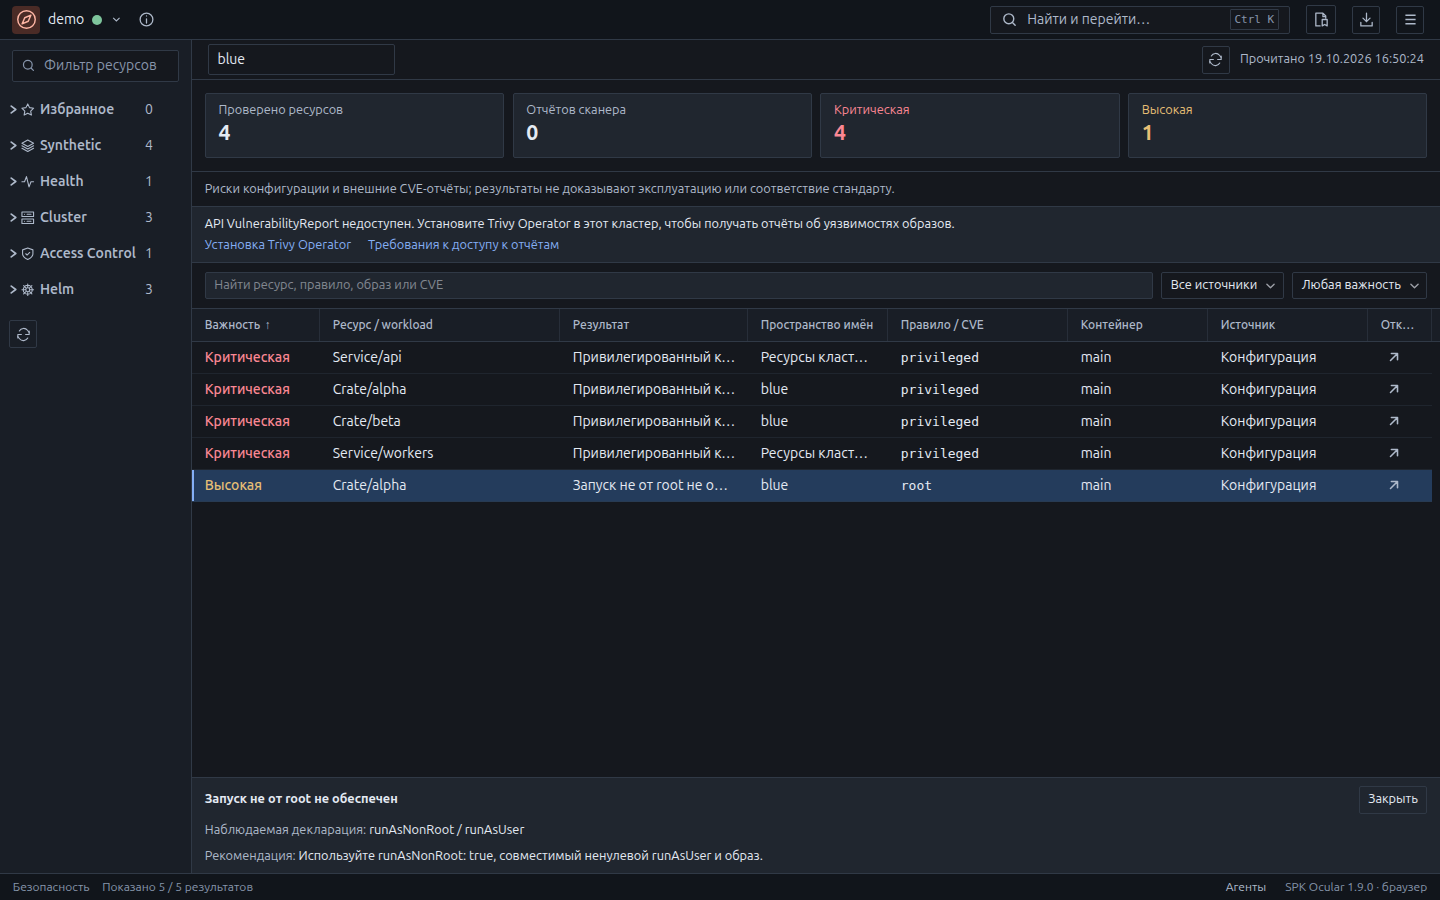
Изучайте связи ресурсов по UID и объявленные маршруты Service, Ingress и Gateway. Это конфигурация, а не измеренный сетевой трафик.
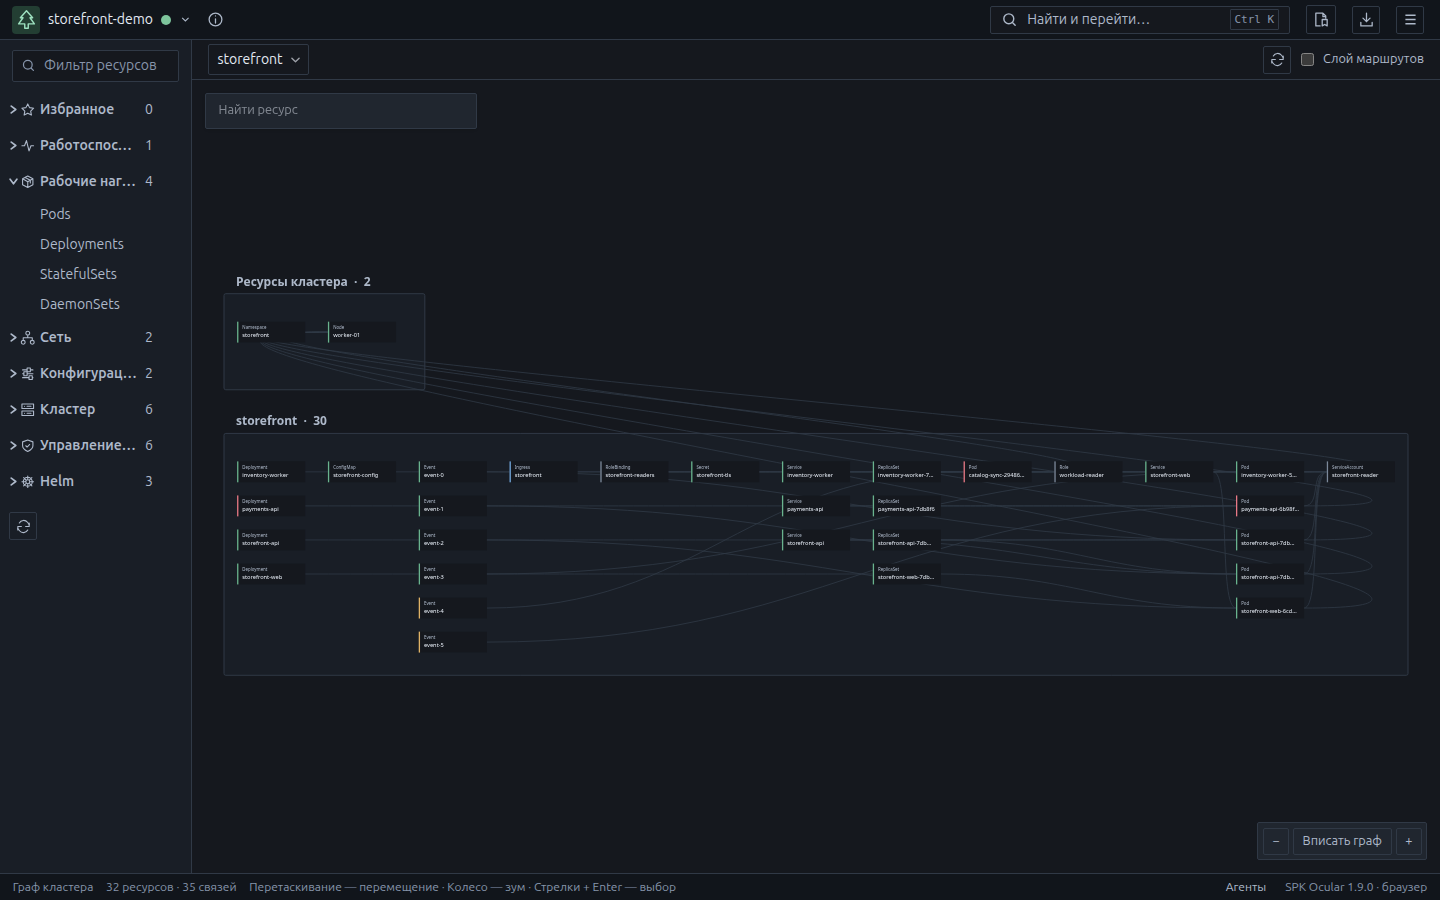
Просматривайте ограниченные снимки Kubernetes Events с группировкой по владельцам нагрузок. Обновление явное; срок хранения и неполное покрытие видны. Это не история аудита.
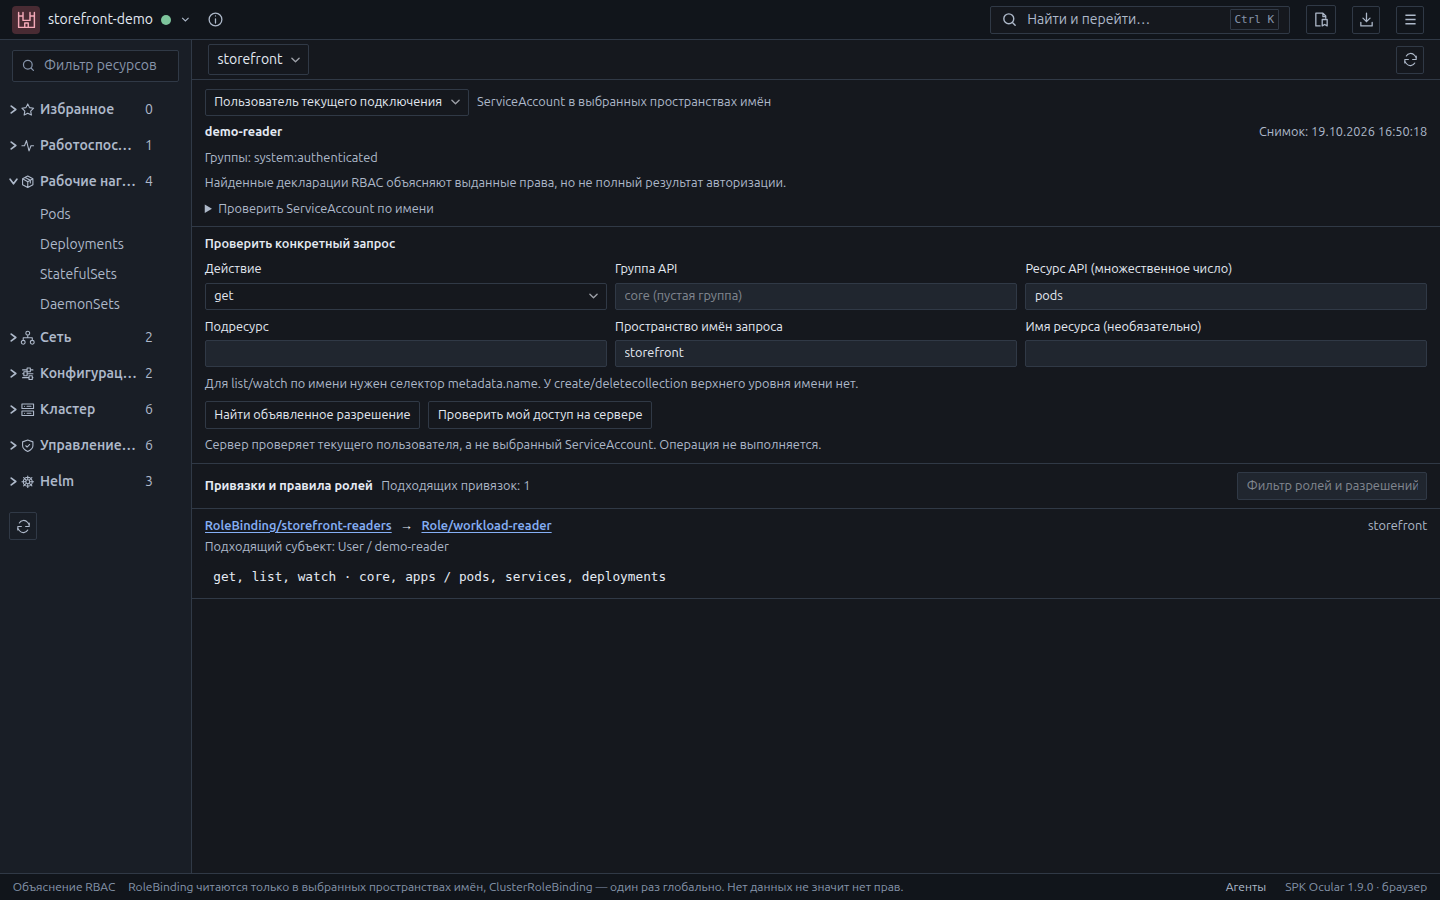
Прослеживайте привязки ServiceAccount и правила ролей. Проверяйте запросы на сервере от имени текущего подключения; объявленные права и решения о собственном доступе показаны отдельно.
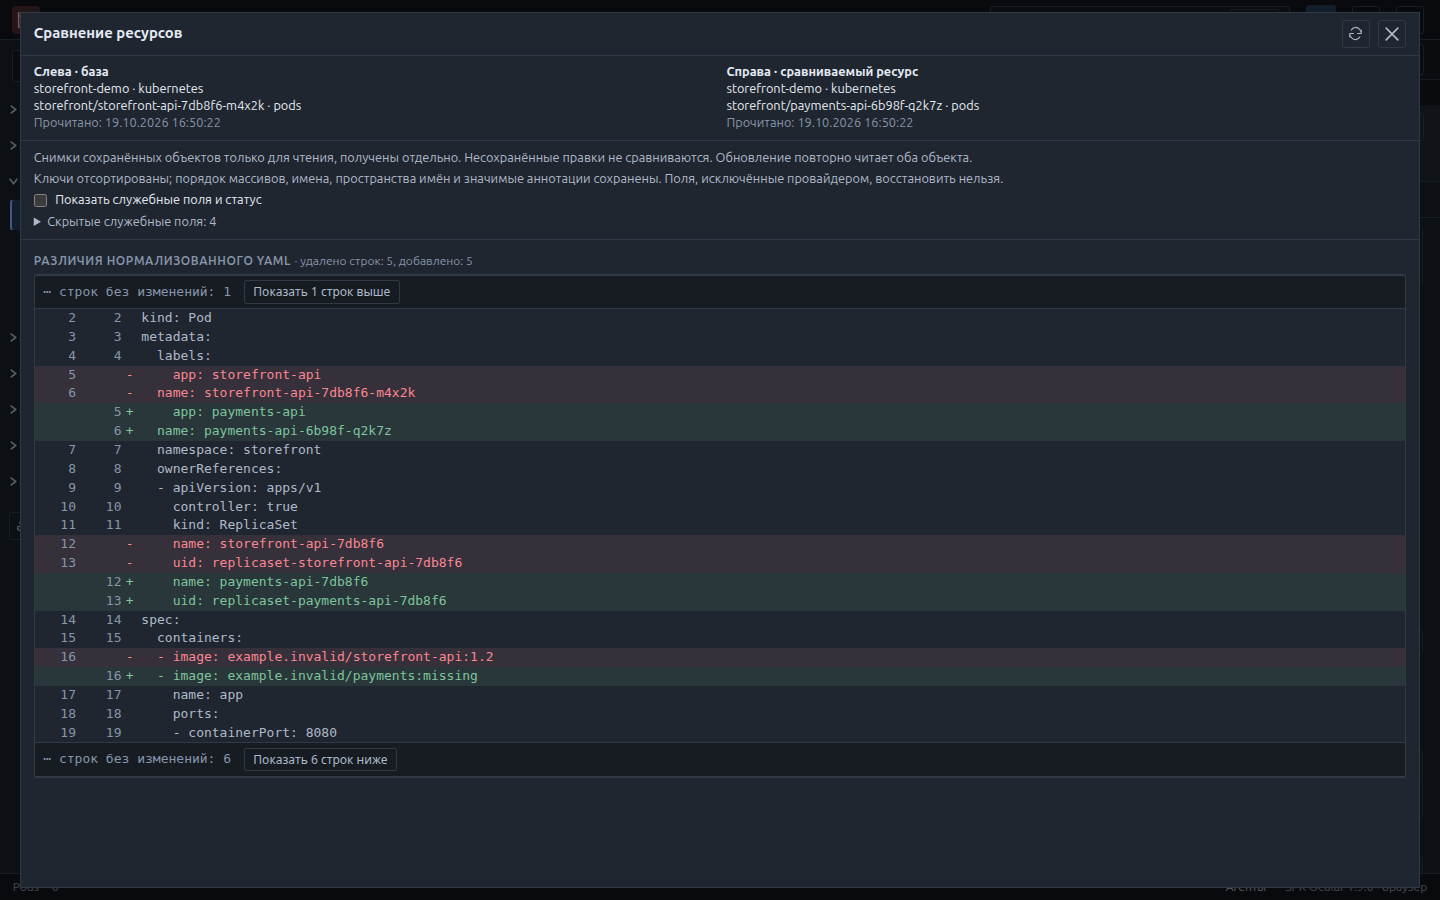
Выбирайте пару ресурсов на подключённых окружениях и сравнивайте нормализованный YAML без редактирования. Данные Secret и несохранённые правки исключены; служебные поля включаются отдельно.
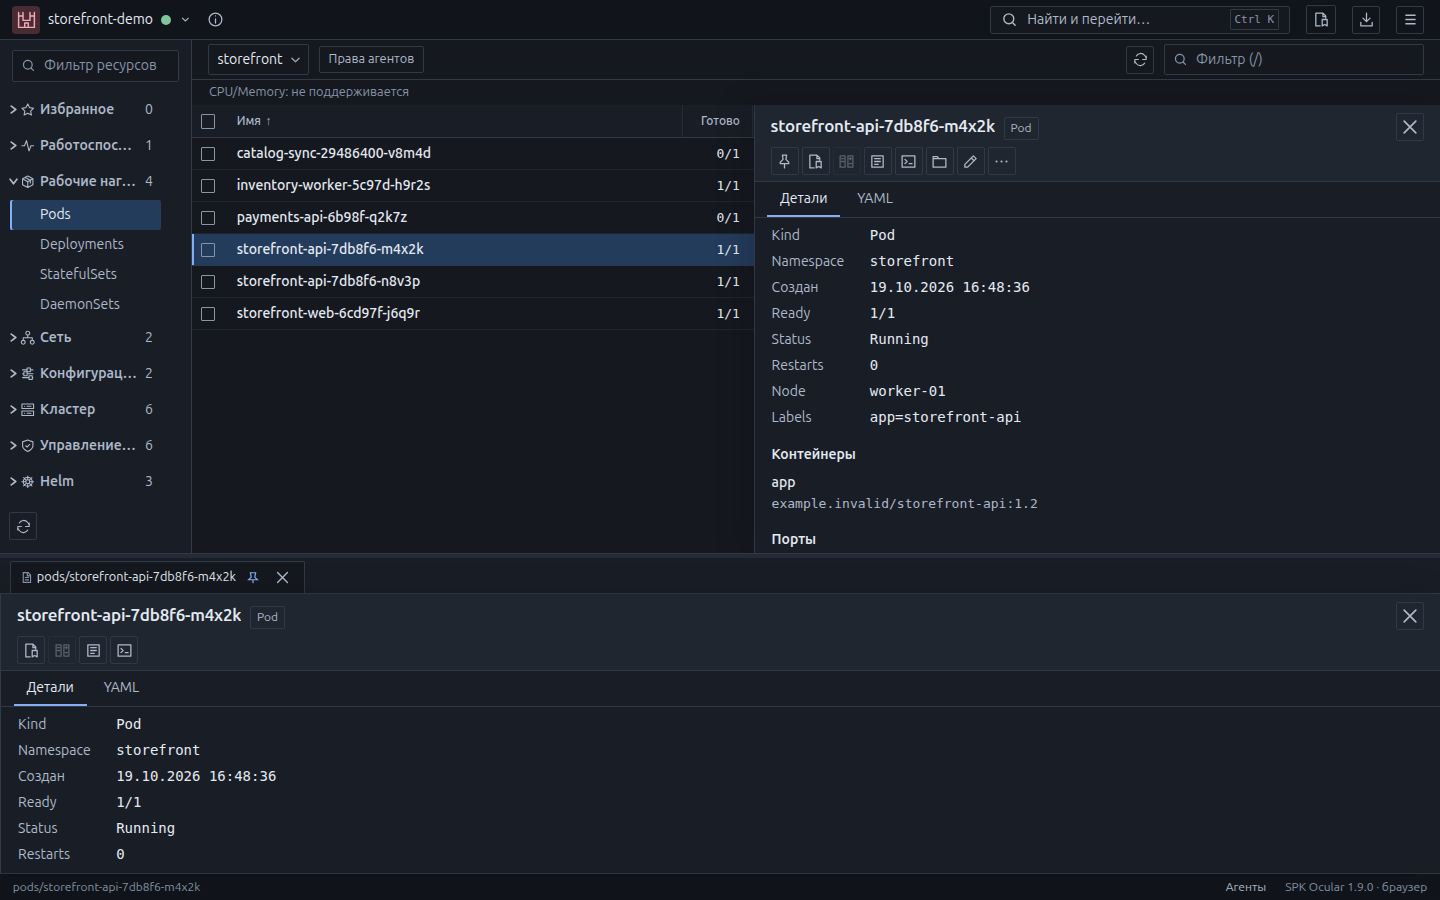
Закрепляйте свойства только для чтения и сохраняйте ссылки на логи, завершённые вкладки терминала и размеры панелей после перезапуска. Подключение и продолжение явные; содержимое и команды не сохраняются и не воспроизводятся.
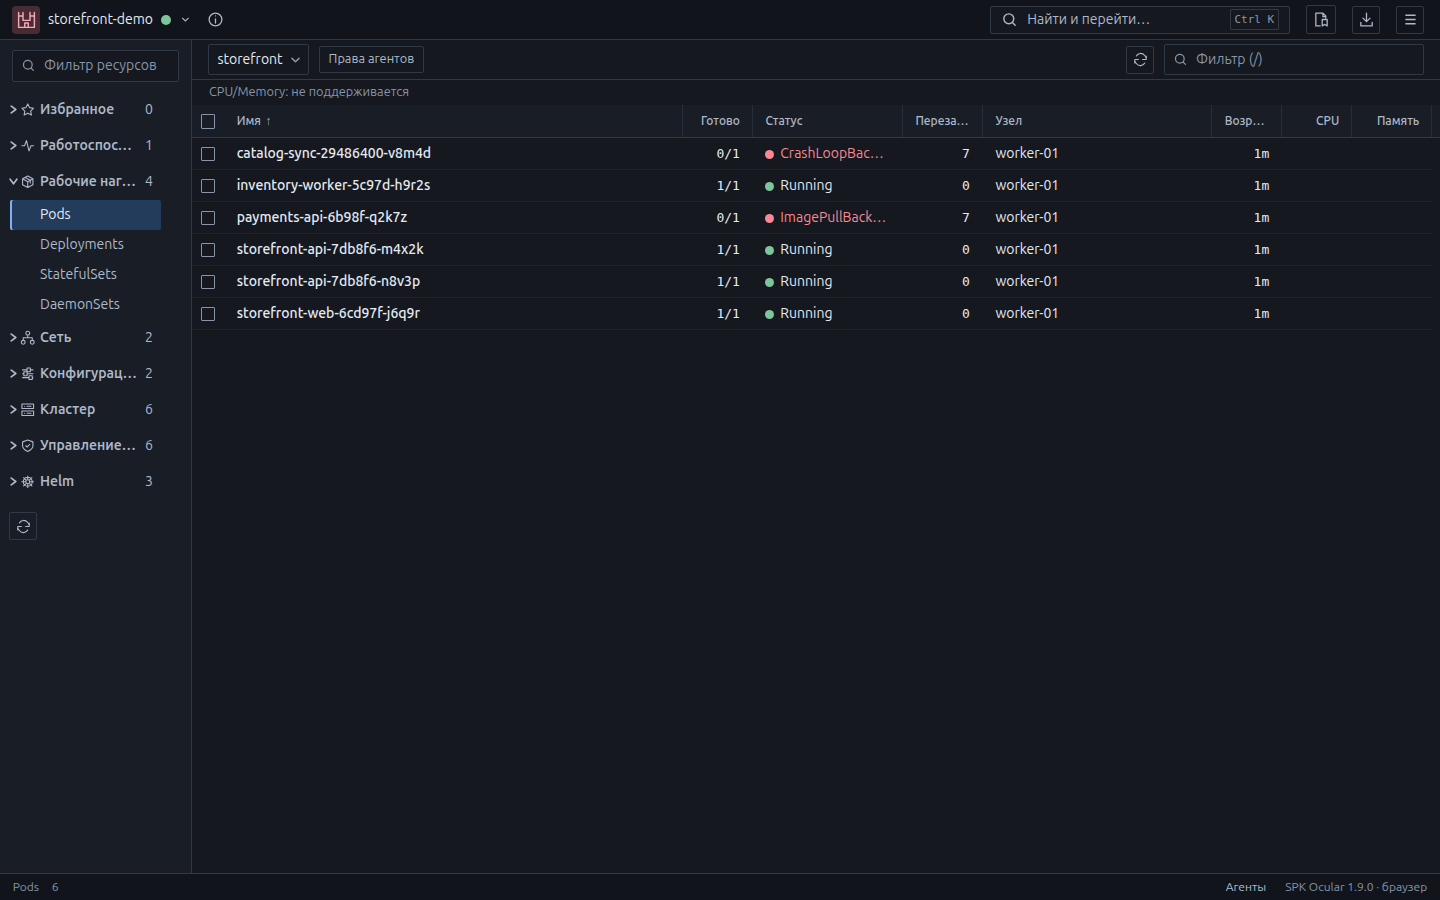
Переходите к разделам, окружениям и пространствам имён или находите ресурсы по типу и имени, например dep model, в выбранных пространствах имён. На macOS используйте Command+K.
Pods, deployments, services и пользовательские ресурсы с подробностями и связями.
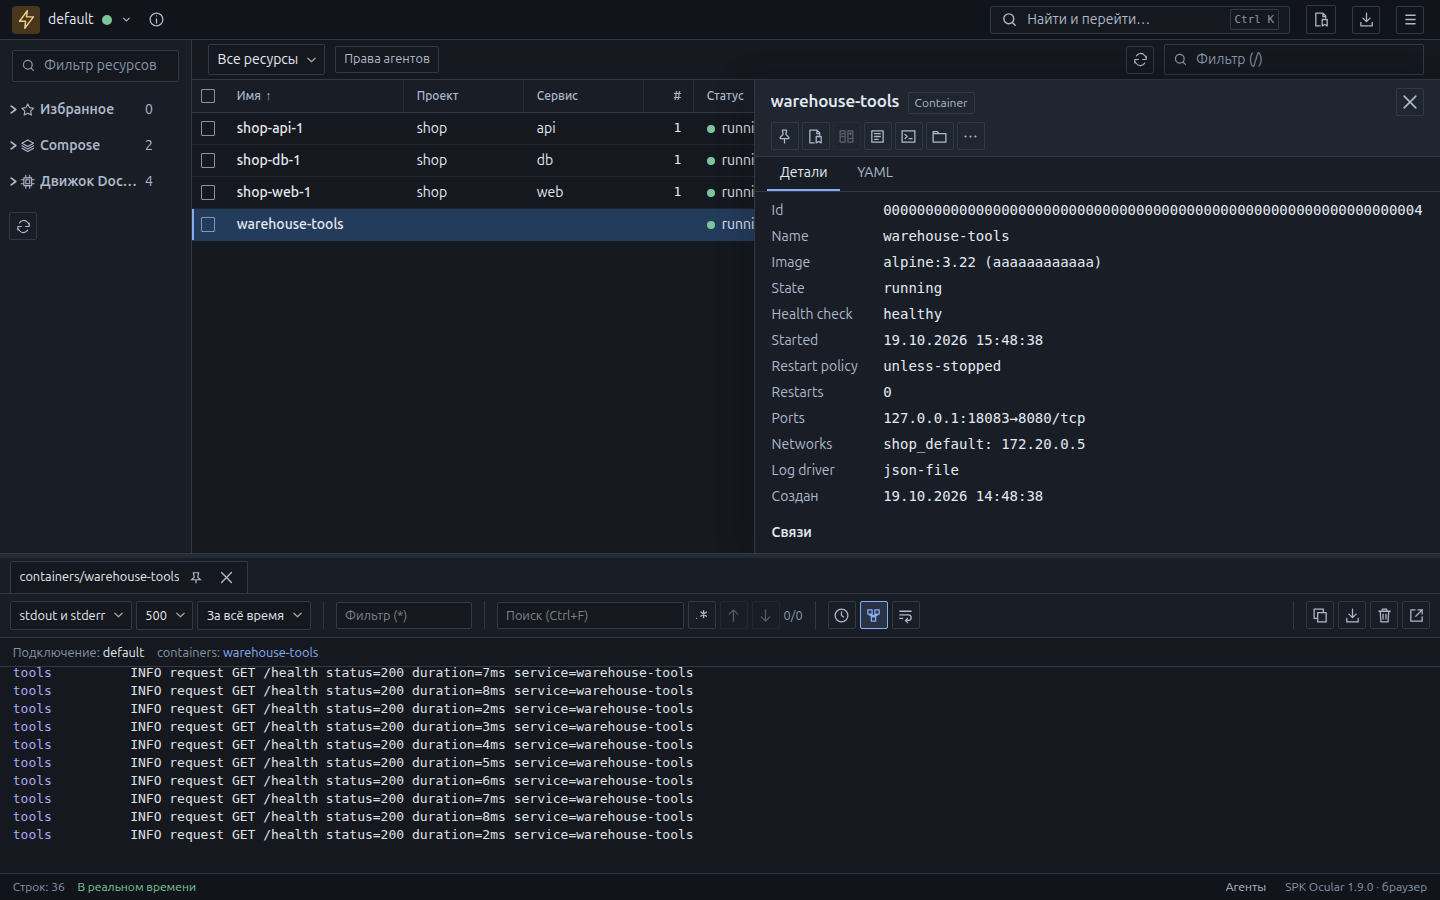
Отдельные контейнеры и проекты с сервисами Compose. Просматривайте логи, открывайте терминал и проверяйте действия с контейнерами.
Просматривайте изменения перед применением. Права доступа инфраструктуры продолжают действовать.
Выбранные пространства имён, фильтры, избранное и ширины колонок сохраняются.
ВАШИ АГЕНТЫ. ВАШИ ПРАВИЛА.
Локальные агенты для разработки могут изучать окружение через Ocular. Вы выбираете пространства имён, типы ресурсов и операции, а действия, требующие вашего согласия, проходят подтверждение.
Выберите окружение, пространства имён и операции.
Дайте агенту доступ к ресурсам и логам для диагностики.
Подтвердите защищённое изменение или приостановите доступ.
Разрешения общие для локальных агентов, запущенных от вашего пользователя ОС. Ocular не изолирует их от других программ на компьютере. Отдельные контейнеры Docker пока доступны только в интерфейсе; разрешения на проекты их не включают.
Настоящие экраны SPK Ocular 1.9.0. Демонстрационные данные, а не макеты интерфейса.
ЛОКАЛЬНО / ОТКРЫТЫЙ КОД
Ocular подключается с вашего компьютера через существующие kubeconfig и контексты Docker. Центральный сервер и установка компонентов Ocular в кластер не требуются.
Исходный кодИспользуйте настроенные учётные данные и права. Внешние помощники аутентификации, указанные в kubeconfig, по-прежнему должны быть установлены.
Изучайте исходники, сообщайте об ошибках и участвуйте в разработке по лицензии Apache 2.0.
БЕЗ ПЛАТНЫХ ТАРИФОВ
Бесплатно для людей, команд и компаний любого размера. Без ограничений по обороту или инвестициям, оплаты за рабочие места и закрытых функций.
Выберите систему и архитектуру, затем скачайте установщик приложения. Все функции уже включены.
Linux, Windows и macOS · x86-64 и ARM64
Пакеты и контрольные суммы также доступны в GitHub Releases без аккаунта. Сборки разработки доступны отдельно в успешных запусках CI: для них может потребоваться аккаунт GitHub, а срок хранения ограничен.
Linux: нужны GTK 3 и WebKit2GTK 4.1, в том числе в браузерном режиме.
Проверки используют изолированные среды дистрибутивов на общем ядре с X11. Они не сертифицируют штатные ядра, Wayland или GPU-драйверы.
Windows: Windows 10/11 с WebView2. macOS: версия 12 и новее, Intel или Apple Silicon.
Установщики Windows не подписаны; сборки macOS имеют ad-hoc-подпись без нотариализации. Перед установкой проверьте источник загрузки и контрольную сумму SHA-256.
Да. Нет ограничений по обороту или финансированию, подписки и пробного периода. Все функции доступны сразу; пожертвования необязательны.
Сервер или компоненты Ocular не нужны. Приложение использует ваш существующий доступ к Kubernetes. Некоторые возможности зависят от сервисов кластера, например метрики ресурсов требуют metrics-server.
Нет. Ocular работает с существующими движками Docker, отдельными контейнерами и проектами Compose. Приложение не предоставляет контейнерный движок или виртуальную машину.
Нет. Ocular использует встроенный Helm SDK для просмотра чартов и управления релизами. Отдельный Helm CLI не нужен. Права в Kubernetes и доступ к репозиторию чартов по-прежнему необходимы.
Да, через локальный API агентов. Вы разрешаете доступ к выбранным окружениям, пространствам имён и операциям. Защищённые изменения требуют подтверждения. Разрешения общие для агентов вашего пользователя ОС. Их доступ можно приостановить в любой момент.