Requisições pequenas, resultados compartilhados
Páginas pequenas formam automaticamente uma lista completa. Caches compactos são reutilizados e mantidos atualizados por watches.
UM ESPAÇO DE TRABALHO PARA SUA INFRAESTRUTURA
Um aplicativo desktop para desenvolvedores e DevOps. Investigue recursos do Kubernetes, acompanhe logs do Docker e gerencie releases Helm no mesmo espaço de trabalho.Sem instalar kubectl ou a CLI do HelmConexão direta com a API do Kubernetes. O Helm já vem integrado.
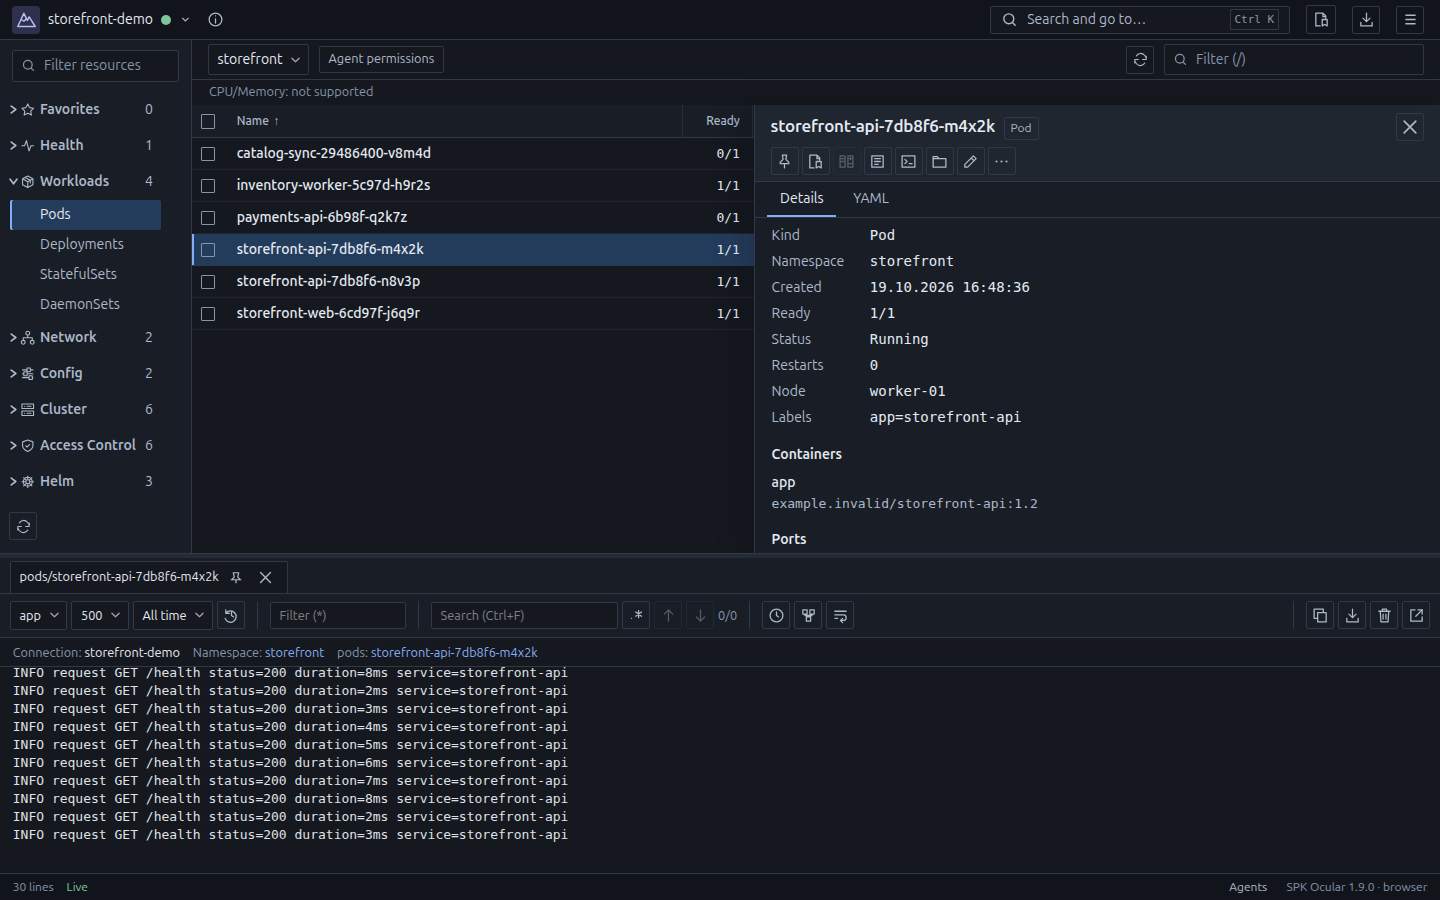
O Ocular carrega o tipo de recurso e os namespaces escolhidos. Ele não coleta todos os recursos e suas descrições completas em segundo plano.
Páginas pequenas formam automaticamente uma lista completa. Caches compactos são reutilizados e mantidos atualizados por watches.
A concorrência, a frequência das requisições e a retenção de caches ociosos têm limites. Uma consulta All Namespaces muito grande pede que você escolha namespaces em vez de exibir uma lista parcial sem aviso.
Atualize uma lista, acompanhe o tempo e os dados recebidos ou cancele a requisição. O grafo do cluster só carrega quando você solicita.
Uma lista completa com 10.000 Pods, busca e ordenação locais. Requisições pequenas, cache compartilhado e carregamento explícito mantêm a carga sob seu controle.
Medido com SPK Ocular 1.7.0 no Linux, em modo navegador. Pico amostrado do PSS total do app e do Chromium em 6 sessões, incluindo detalhes de objetos.
Por conexão: 10 requisições de leitura/s com uma rajada de 20 e no máximo 4 respostas finitas em andamento.
Medido com SPK Ocular 1.7.0 em uma API HTTP Kubernetes de teste local. O carregamento inicial é a mediana de 3 novas sessões; 100 páginas de 100 Pods formam a lista completa.
Modo navegador no Linux com Chromium headless dedicado. O PSS inclui os processos do aplicativo e do Chromium; a API HTTP de teste e a ferramenta de medição ficam de fora. O pico observado em 6 sessões válidas foi de 558 MiB.
A memória foi amostrada aproximadamente a cada 0,5 segundos.
Os detalhes para investigar e agir estão juntos, sem precisar montar o cenário a partir de uma dezena de janelas.
01 / INVESTIGAÇÃO
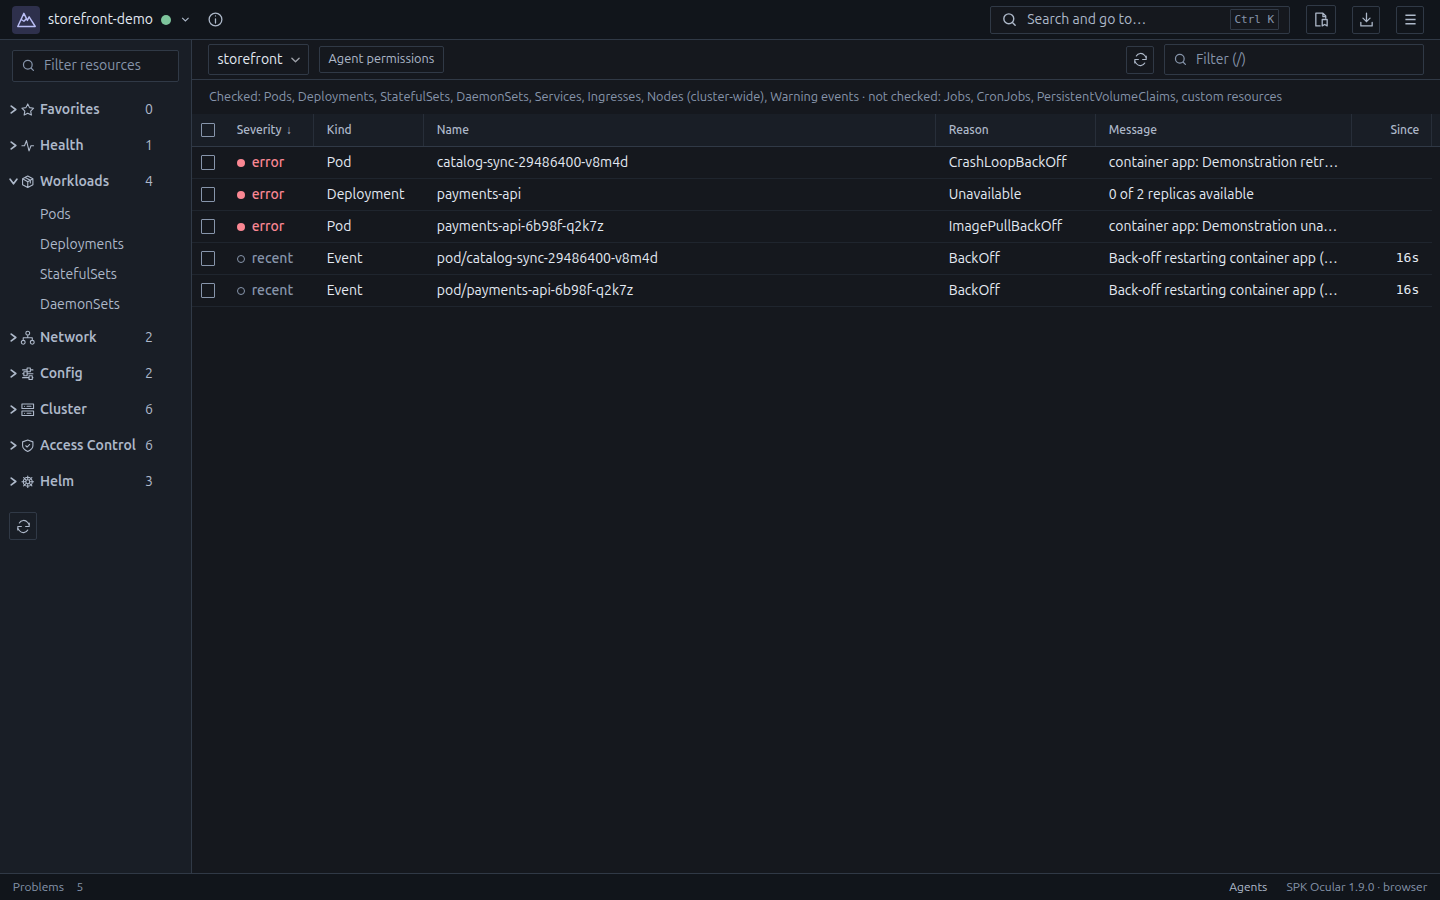
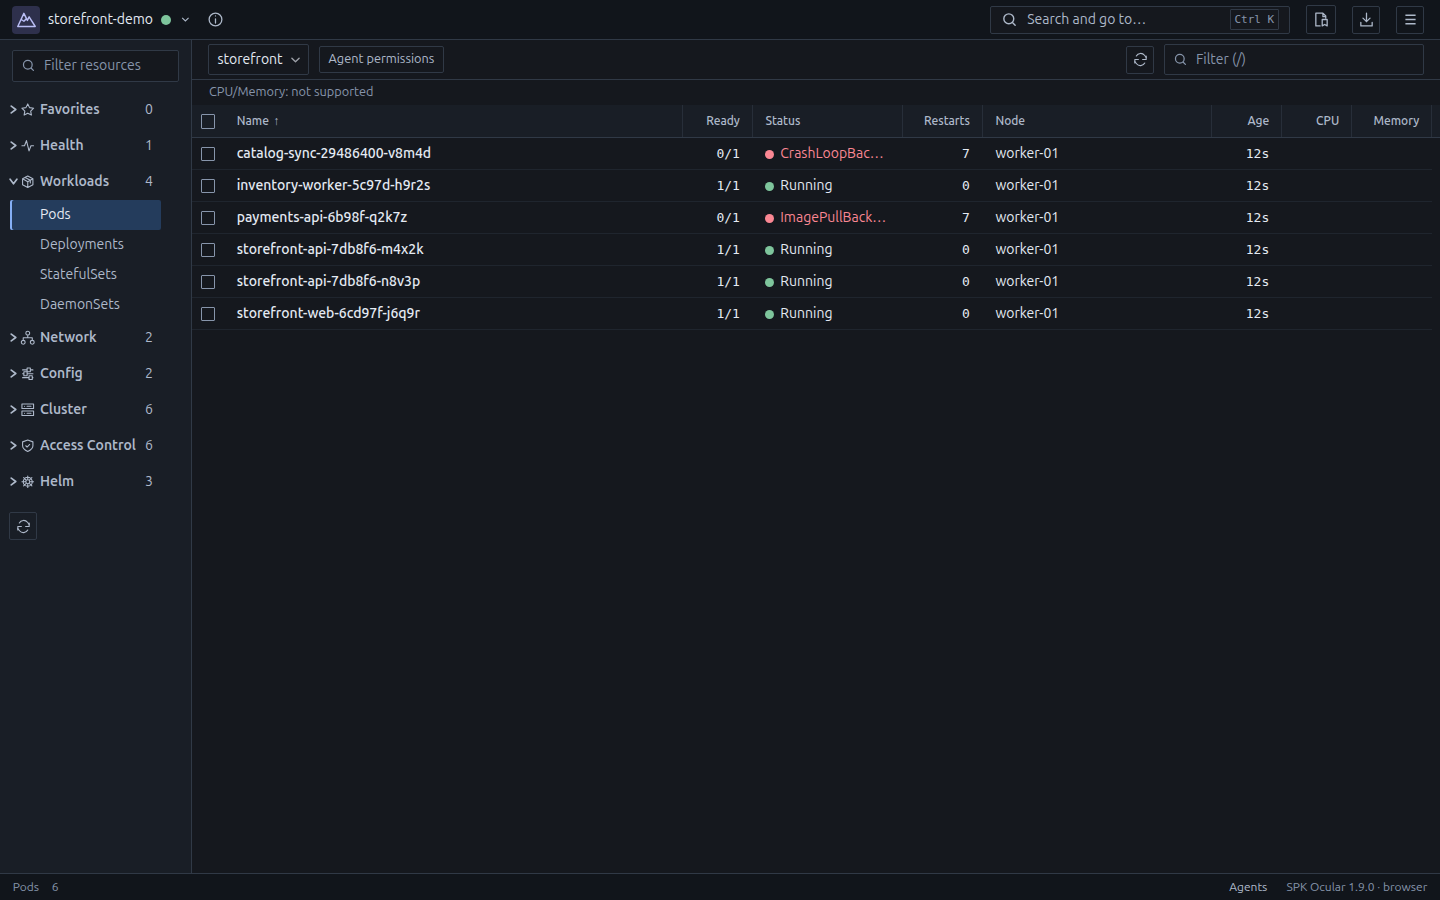
Identifique recursos com problemas, abra objetos relacionados e inspecione a configuração. A interface mostra quando permissões ou erros de conexão impedem uma visão completa.
02 / DIAGNÓSTICO
As linhas correspondentes aparecem durante a leitura limitada do histórico; novas linhas chegam em paralelo. A busca atua sobre o resultado filtrado. Abra um terminal ou encaminhe uma porta do serviço para continuar a investigação.
Baixe o histórico retido pela origem independentemente dos filtros e do limite de linhas da visualização. O painel de downloads abre automaticamente com progresso e cancelamento; clique em uma linha concluída para abrir o arquivo. Clique com o botão direito no botão de download dos logs para escolher o local. A retenção, os limites de exportação e as leituras incompletas são indicados explicitamente. Copiar usa o buffer filtrado da visualização.
03 / RELEASES
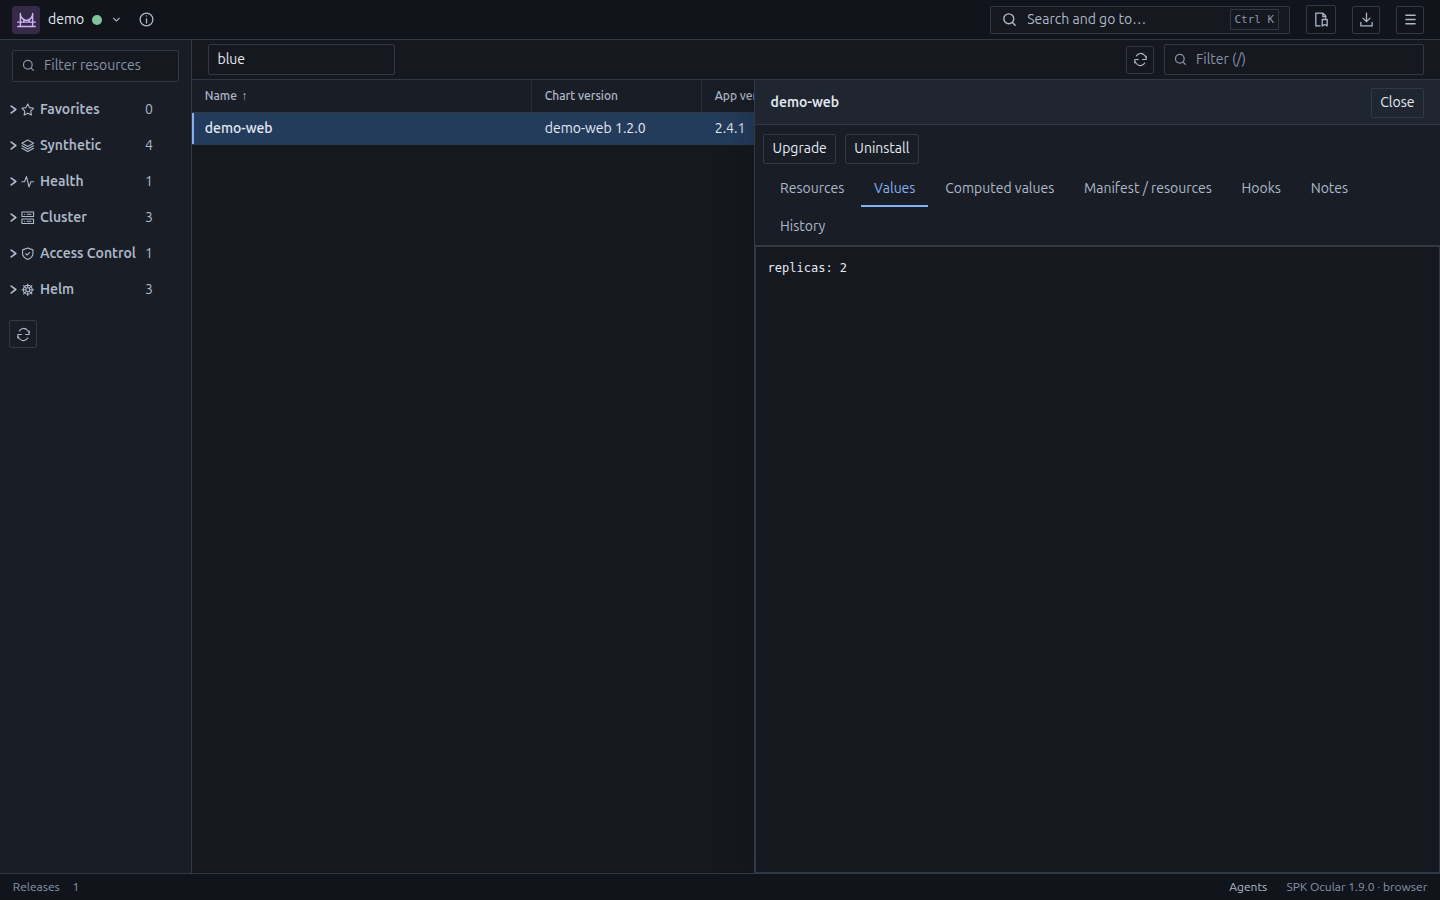
Escolha charts e versões, edite values e confira a atualização antes de executar. Consulte o histórico de releases e volte a uma revisão anterior na mesma janela.
ARQUIVOS DO CONTÊINER
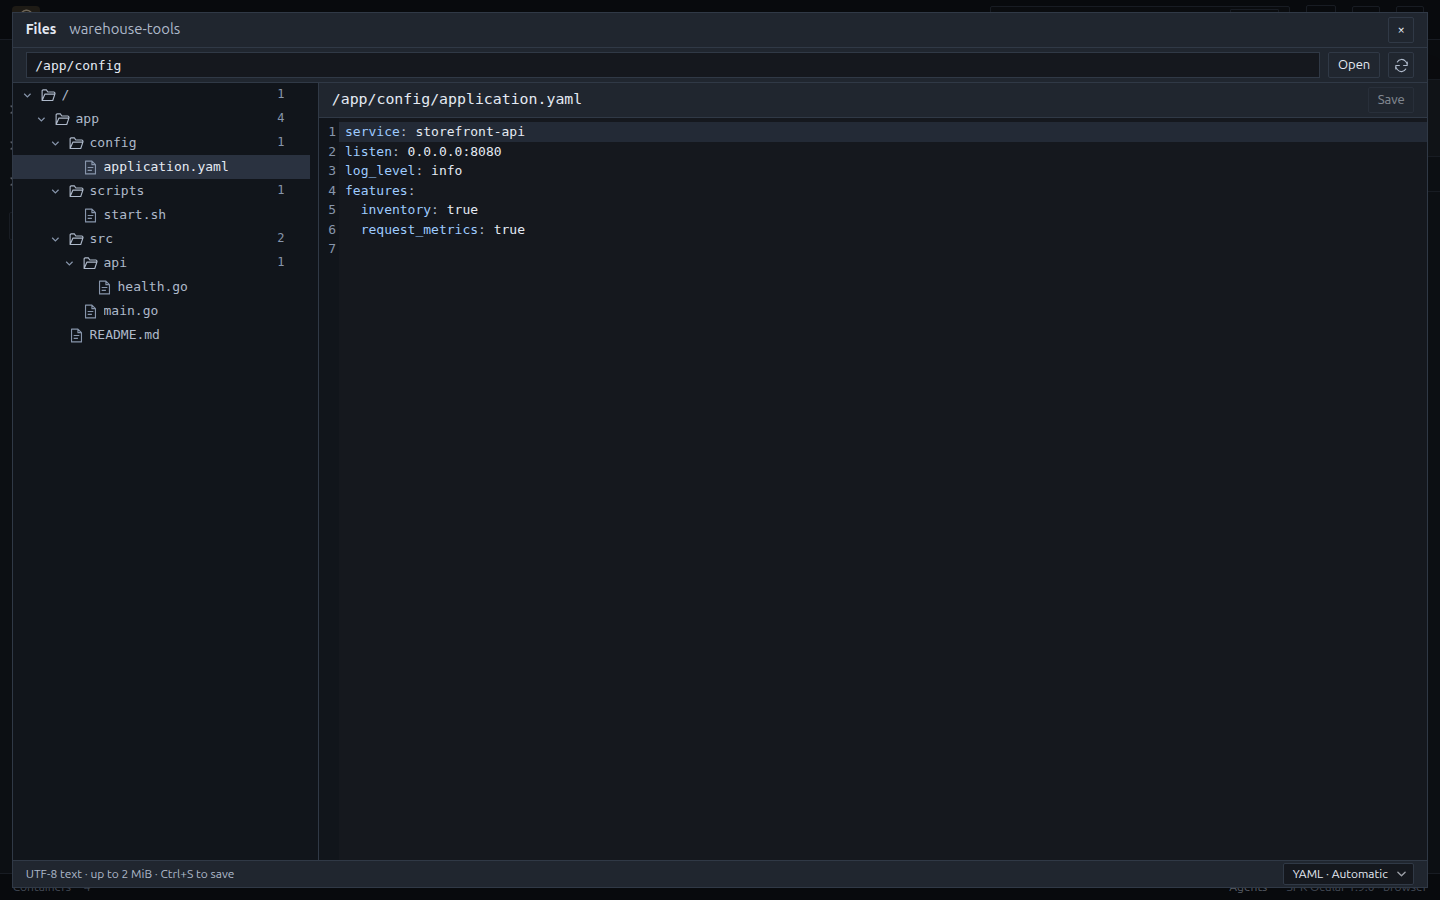
Explore contêineres Docker e Pods Kubernetes, siga links simbólicos e edite configurações em uma árvore de pastas em cache. O aplicativo desktop copia arquivos e pastas inteiros para seu computador.
Exige um contêiner Linux em execução: sh para explorar, readlink para links e tar para downloads. Arquivos e pastas são transferidos sem o limite de 2 MiB do editor; nomes existentes não são sobrescritos. Downloads no modo navegador exigem o aplicativo desktop.
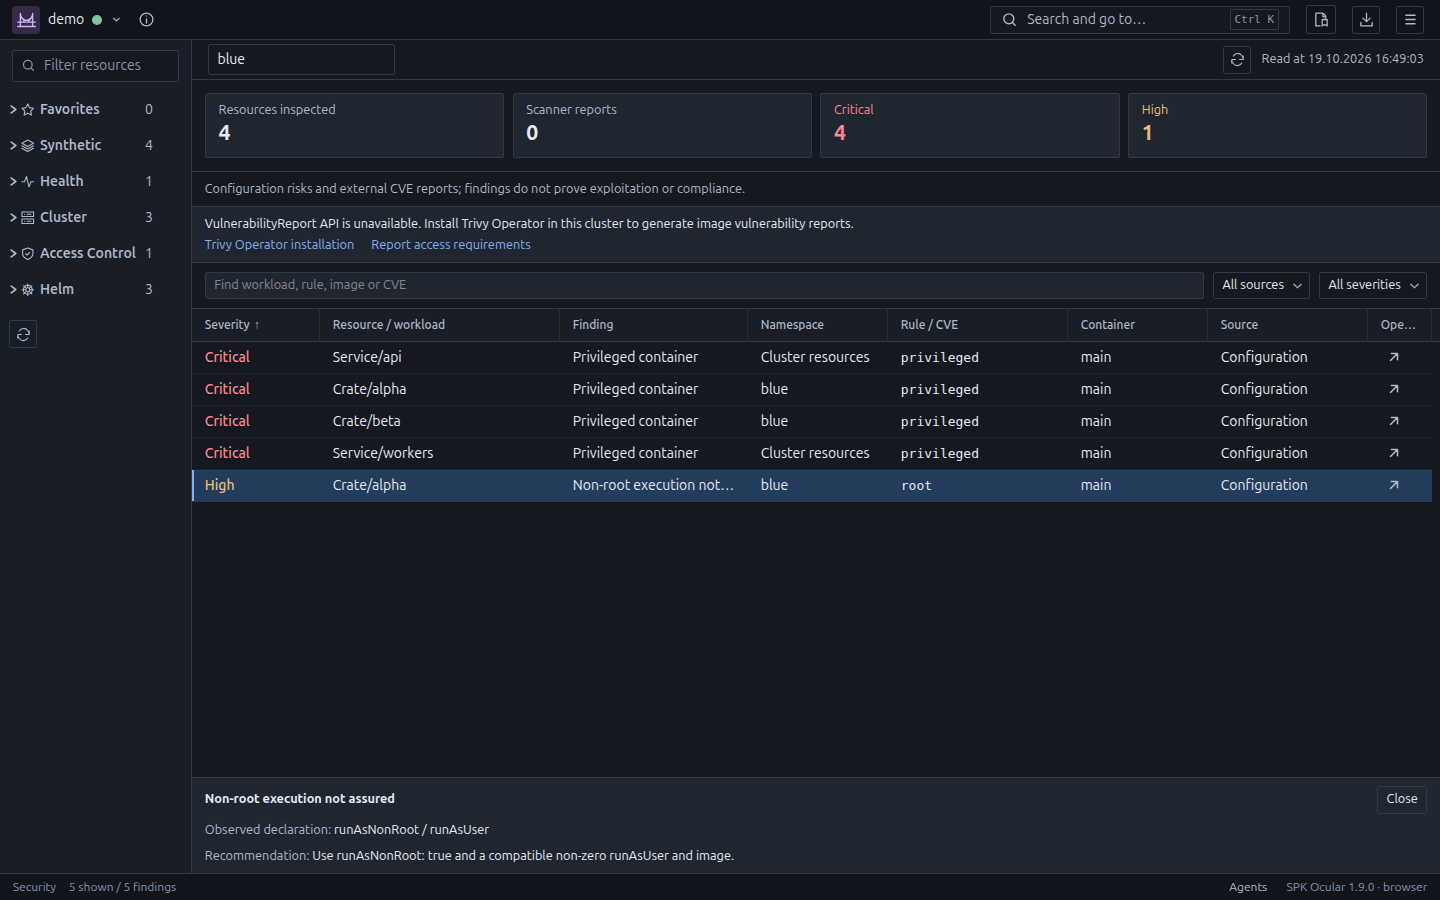
Revise as configurações de workloads do Kubernetes, as regras RBAC declaradas e a seleção de recursos por NetworkPolicy. Leia relatórios de vulnerabilidades existentes do Trivy Operator com detalhes da imagem, do pacote e das correções disponíveis. Ocular não executa varreduras nem instala o operador; os resultados não comprovam a possibilidade de exploração nem a conformidade com normas.
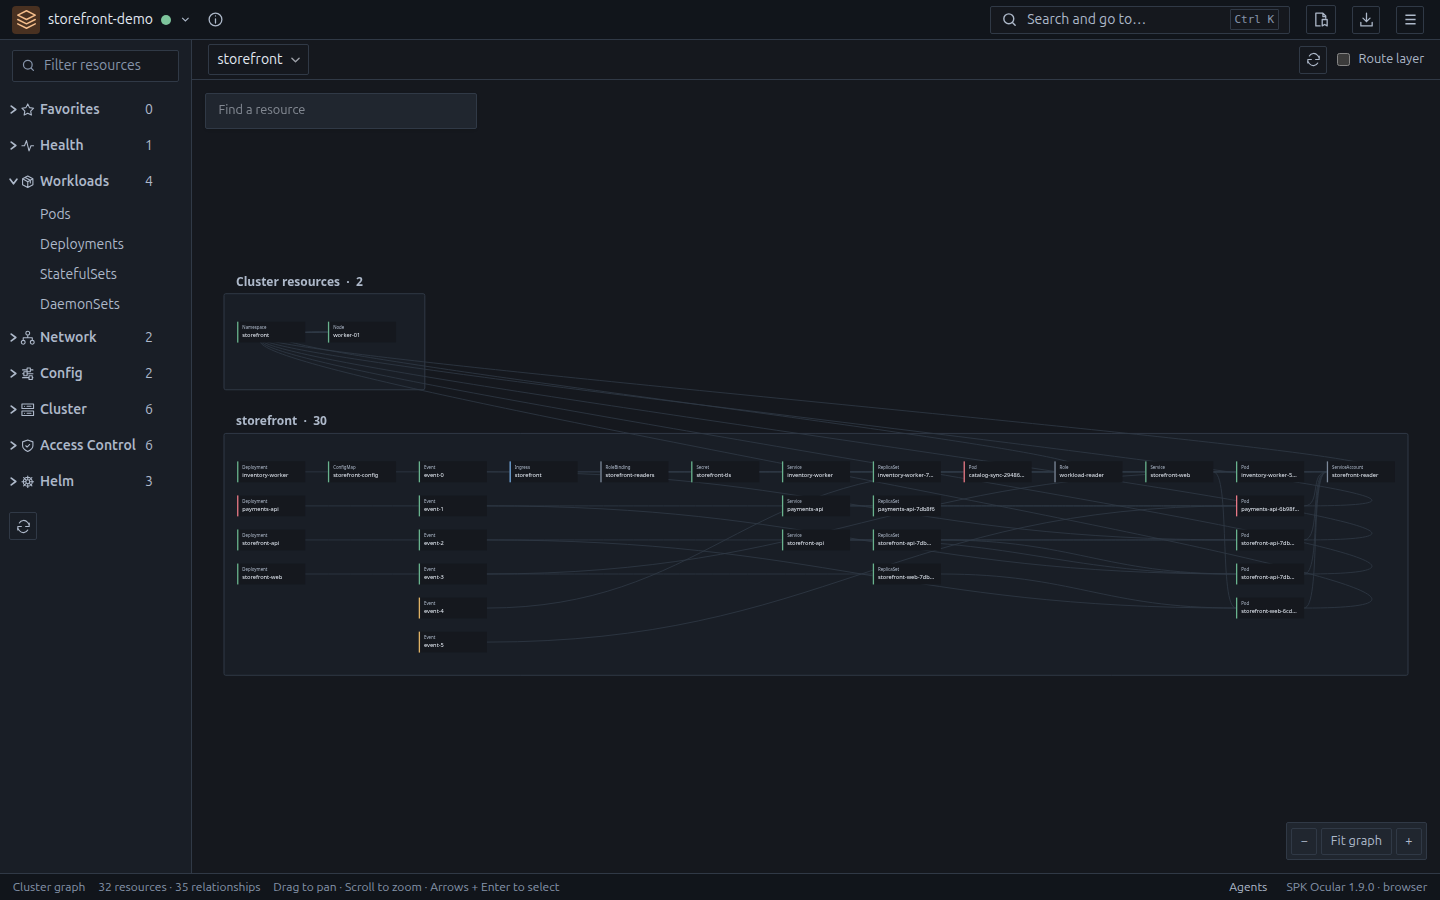
Explore relações baseadas em UID e rotas declaradas de Service, Ingress e Gateway. São configurações, não tráfego medido.
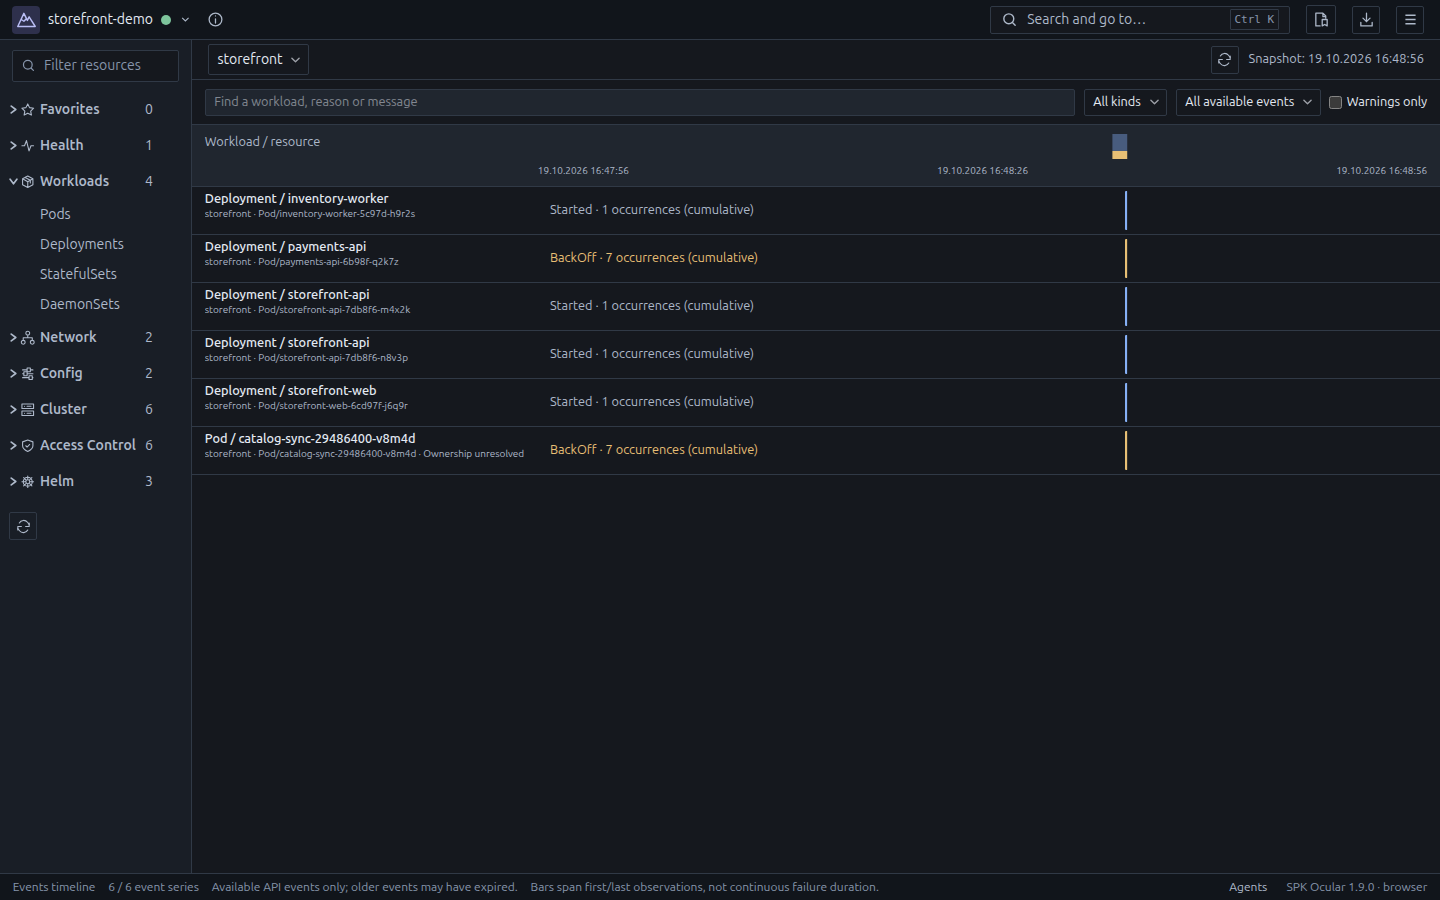
Inspecione snapshots limitados de Kubernetes Events agrupados pelos proprietários das cargas de trabalho. Atualize explicitamente; a retenção e a cobertura incompleta continuam visíveis. Não é um histórico de auditoria.
Rastreie vínculos de ServiceAccount e regras de funções. Verifique solicitações no servidor com a identidade da conexão atual; declarações e decisões sobre seu próprio acesso ficam separadas.
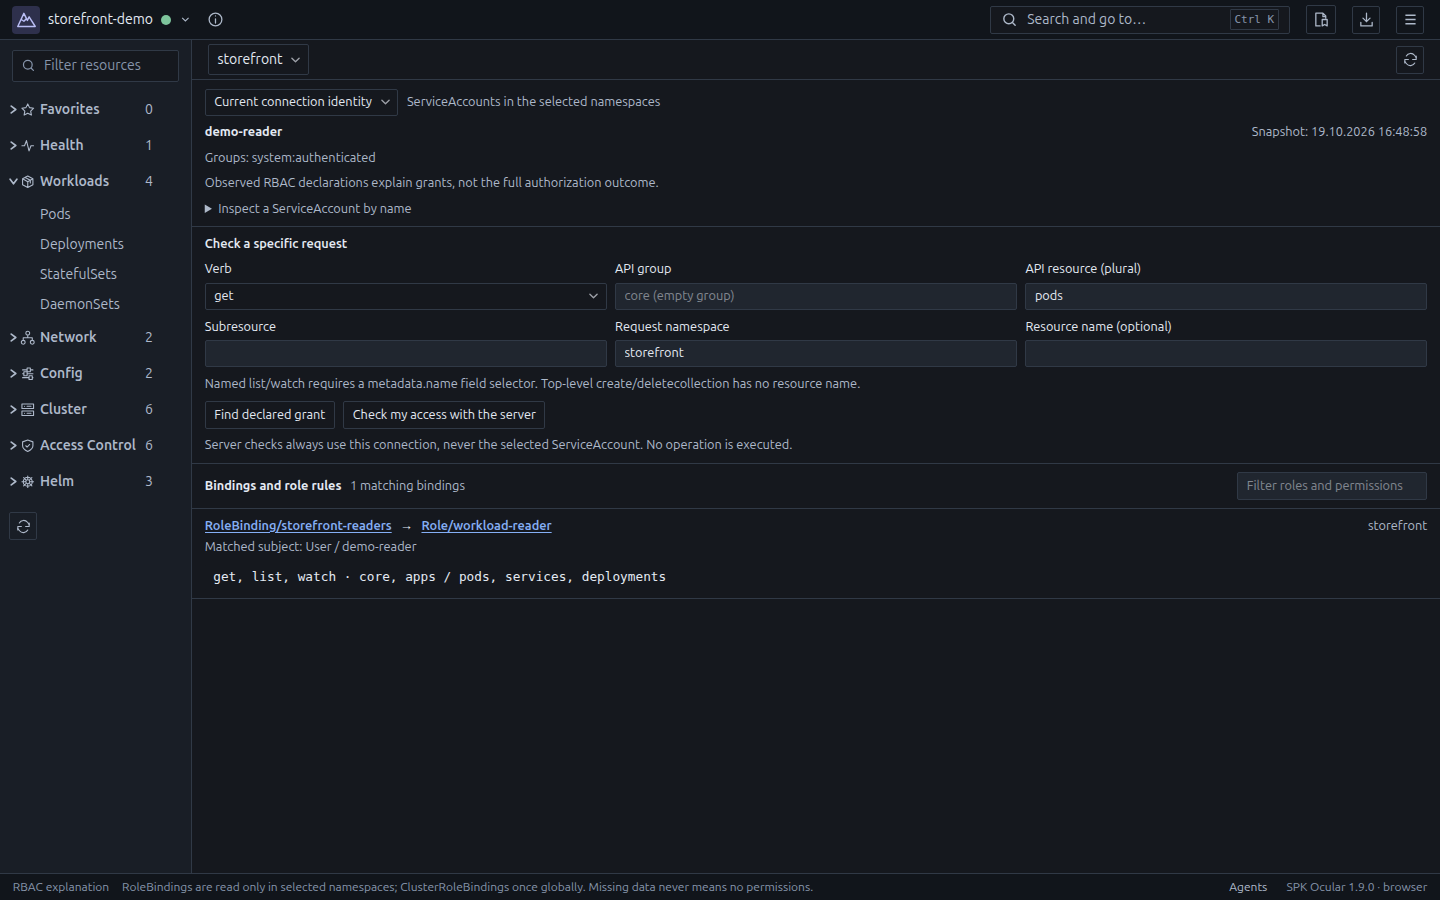
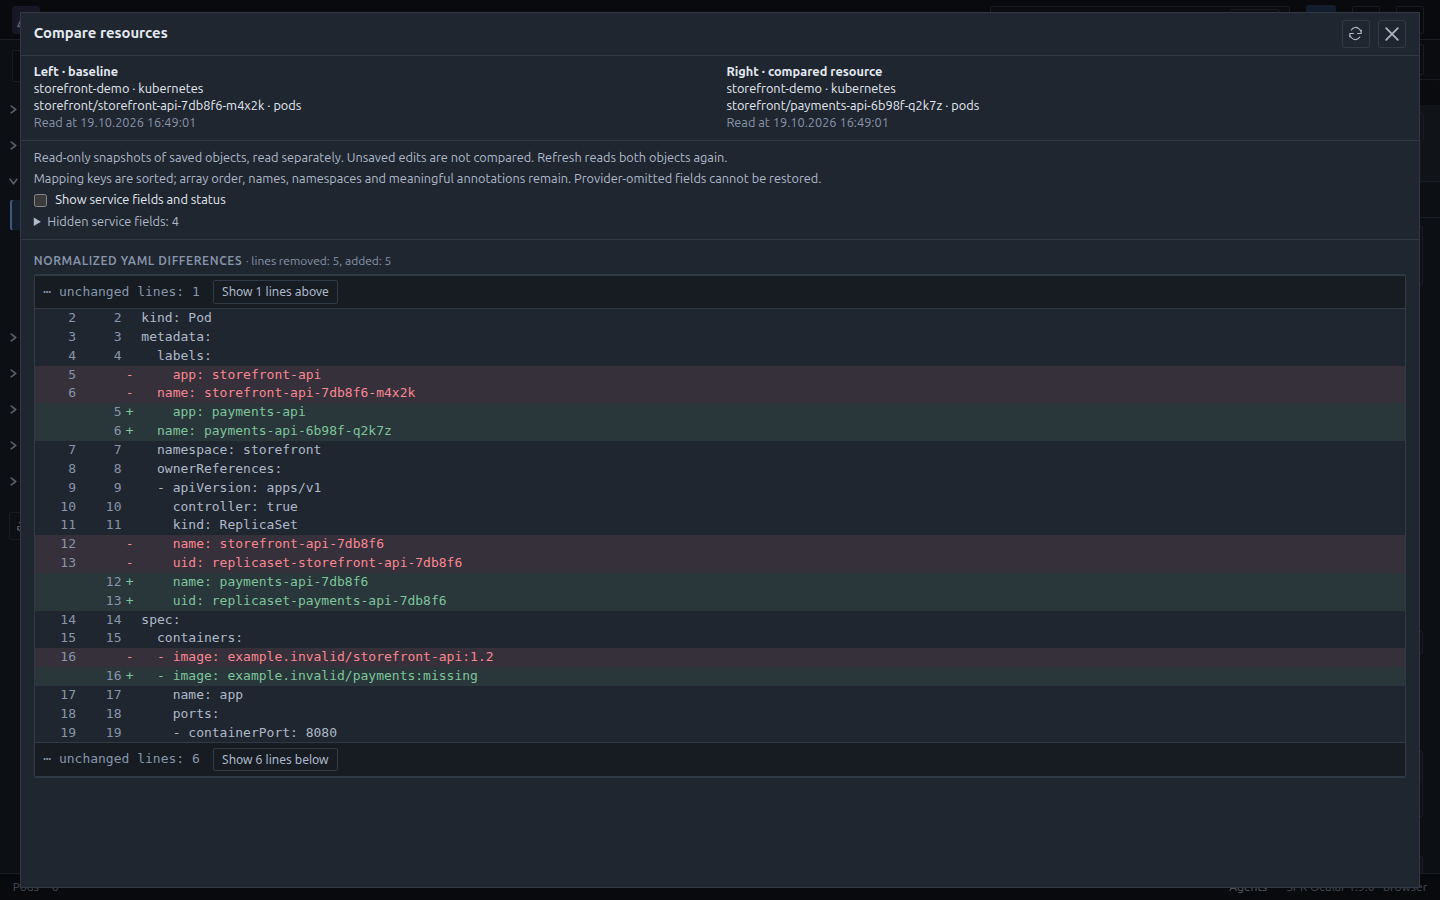
Selecione dois recursos em ambientes conectados e compare YAML normalizado somente para leitura. Conteúdo de Secret e rascunhos não salvos são excluídos; campos de serviço são opcionais.
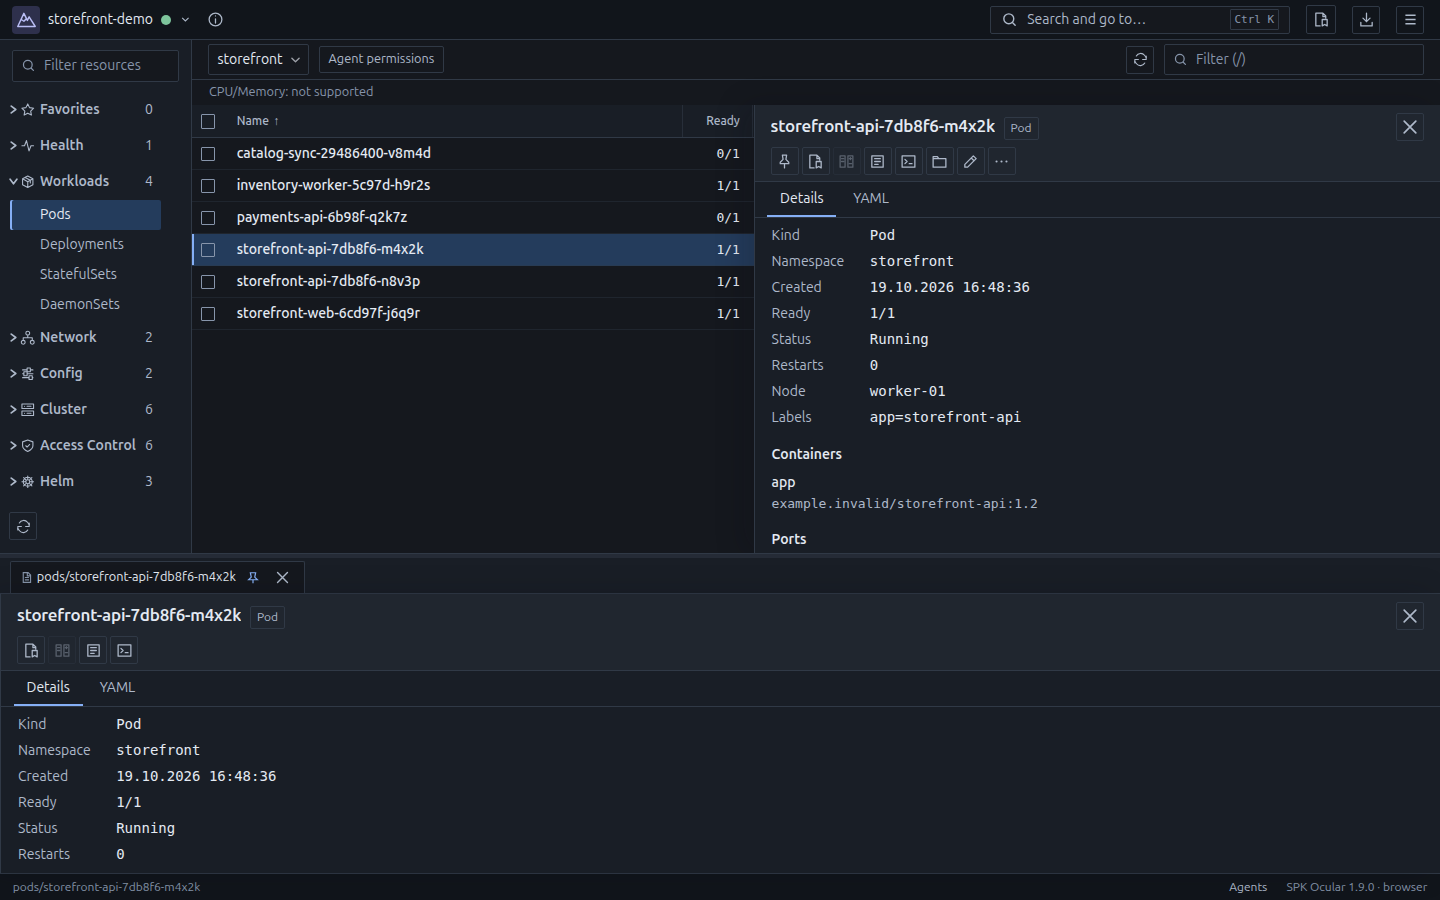
Fixe propriedades somente para leitura e mantenha referências a logs, abas de terminal encerradas e tamanhos dos painéis após reiniciar. Conecte e retome explicitamente; nenhum conteúdo ou comando é salvo ou reproduzido.
Acesse visualizações, ambientes e namespaces, ou encontre recursos por tipo e nome, como dep model, nos namespaces selecionados. No macOS, use Command+K.
Pods, deployments, services e recursos personalizados com detalhes e relações.
Contêineres independentes, projetos e serviços Compose. Veja logs, abra terminais e confira ações nos contêineres.
Confira as mudanças antes de aplicar. As permissões da infraestrutura continuam valendo.
Namespaces selecionados, filtros, favoritos e larguras de colunas são salvos.
SEUS AGENTES. SUAS REGRAS.
Agentes de programação locais podem inspecionar o ambiente pelo Ocular. Escolha os namespaces, tipos de recursos e operações permitidos e revise as ações que exigem sua aprovação.
Escolha ambiente, namespaces e operações.
Dê ao agente contexto de recursos e logs para a investigação.
Aprove mudanças protegidas ou pause o acesso ao terminar.
Agentes locais executados com o mesmo usuário do sistema operacional compartilham essas permissões. Ocular não os isola dos outros programas no computador. Contêineres Docker independentes estão disponíveis apenas na interface; as permissões de projetos não os incluem.
Telas reais do SPK Ocular 1.9.0. Dados de demonstração, não mockups.
A interface nas capturas está em inglês.
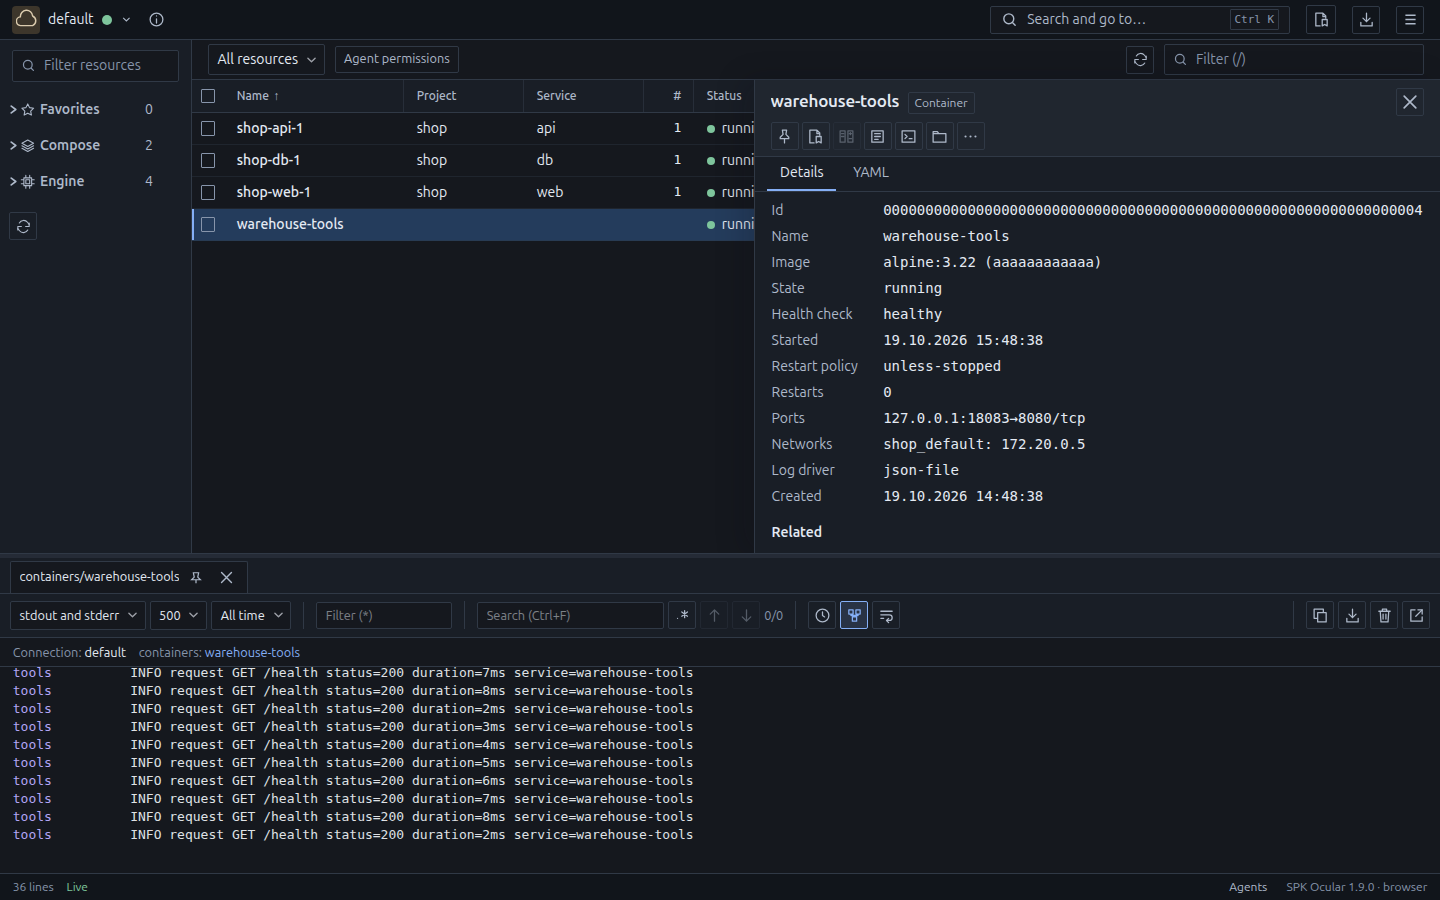
LOCAL / CÓDIGO ABERTO
Ocular se conecta a partir do seu computador usando seu kubeconfig e seus contextos Docker existentes. Não é necessário um servidor central nem componentes do Ocular no cluster.
Código-fonteUse suas credenciais e permissões configuradas. Os programas externos de autenticação indicados no kubeconfig ainda precisam estar instalados.
Leia o código, relate problemas ou contribua sob a licença Apache 2.0.
SEM PLANO PAGO
Gratuito para pessoas, equipes e empresas de qualquer porte. Sem limites por faturamento ou investimento, licenças por usuário ou recursos bloqueados.
Escolha o sistema operacional e a arquitetura e baixe o instalador desktop. Todos os recursos incluídos.
Linux, Windows e macOS · x86-64 e ARM64
Pacotes e checksums também podem ser baixados diretamente do GitHub Releases, sem conta. Builds de desenvolvimento estão disponíveis separadamente em execuções bem-sucedidas do CI; podem exigir conta no GitHub e têm prazo de retenção.
Linux exige GTK 3 e WebKit2GTK 4.1, inclusive no modo navegador.
As verificações usam ambientes de distribuição isolados com um kernel de host compartilhado e X11. Elas não certificam os kernels padrão, Wayland ou drivers de GPU.
Windows: Windows 10/11 com WebView2. macOS: versão 12 ou posterior, Intel ou Apple Silicon.
Os instaladores Windows não são assinados; os builds macOS usam assinatura ad-hoc, sem notarização. Confira a origem do download e o checksum SHA-256 do pacote antes de instalar.
Sim. Sem limites de faturamento ou investimento, assinatura ou prazo de teste. Todos os recursos estão incluídos; doar é opcional.
Não é necessário servidor ou componente Ocular no cluster. O aplicativo usa seu acesso existente ao Kubernetes. Alguns recursos dependem de serviços do cluster, como o metrics-server para métricas de recursos.
Não. Ocular trabalha com engines Docker existentes, contêineres independentes e projetos Compose. Não fornece uma engine de contêineres nem uma máquina virtual.
Não. Ocular usa o SDK do Helm integrado para navegar por charts e gerenciar releases. Não é necessária uma CLI do Helm separada. As permissões do Kubernetes e o acesso ao repositório de charts continuam necessários.
Sim, pela API local de agentes. Você permite o acesso a ambientes, escopos e operações selecionados. Escritas protegidas exigem revisão. Agentes executados com o mesmo usuário do sistema compartilham essas permissões. Você pode pausar o acesso a qualquer momento.