小さなリクエスト、結果の共有
小さなページを自動的に取得して完全な一覧を構成します。コンパクトなキャッシュを再利用し、watch で最新の状態に保ちます。
インフラのためのデスクトップワークスペース
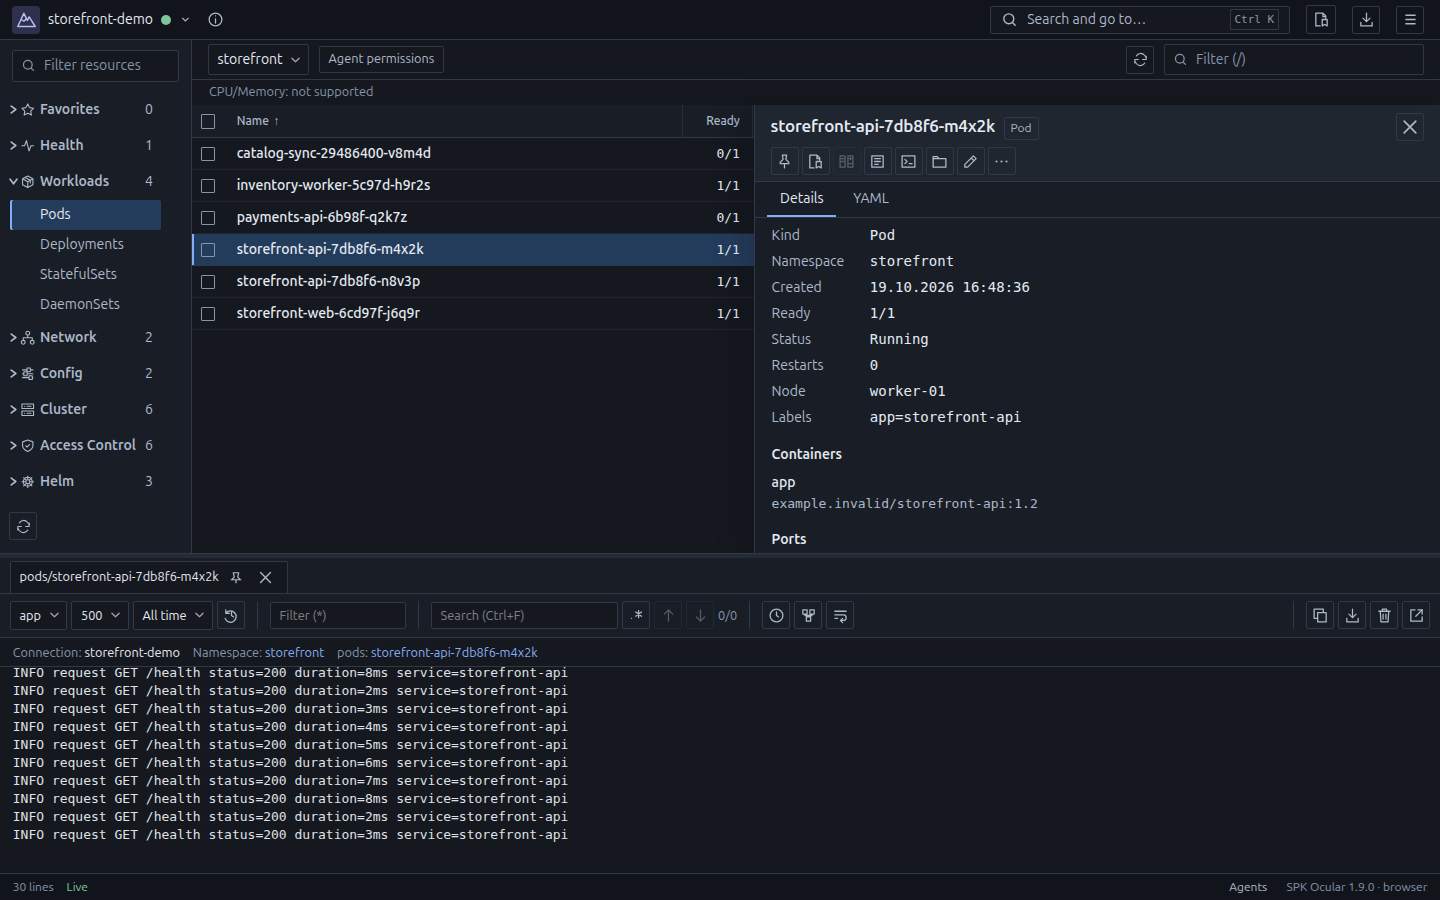
Ocular は選択したリソースの種類と namespace を読み込みます。すべてのリソースとその完全な詳細をバックグラウンドで収集しません。
小さなページを自動的に取得して完全な一覧を構成します。コンパクトなキャッシュを再利用し、watch で最新の状態に保ちます。
リクエストの同時実行数、頻度、未使用キャッシュの保持に上限があります。All Namespaces の取得が大きすぎる場合は、不完全な一覧を黙って表示せず、namespace の選択を求めます。
一覧を手動で更新し、経過時間や受信データ量を確認して、リクエストをキャンセルできます。クラスターグラフは明示的な操作でのみ読み込みます。
10,000 個の Pod を完全な一覧で表示し、ローカルで検索・並べ替えできます。小さなリクエスト、共有キャッシュ、明示的な読み込みで負荷を制御できます。
Linux のブラウザモードで SPK Ocular 1.7.0 を測定。オブジェクト詳細の表示を含む 6 セッションにおける、アプリと Chromium の合計 PSS のサンプリングピークです。
接続ごとに毎秒 10 件の読み取りリクエスト、バーストは 20 件まで。同時に受信する有限のレスポンスは最大 4 件です。
SPK Ocular 1.7.0 とローカルの Kubernetes HTTP テスト API で測定。初回読み込み時間は新規アプリセッション 3 回の中央値です。100 個ずつの 100 ページで完全な一覧を構成します。
Linux のブラウザーモードで専用のヘッドレス Chromium を使用。PSS はアプリと Chromium のプロセスツリーを含み、HTTP テスト API と測定ツールは除外します。有効な 6 セッションで観測されたピークは 558 MiB でした。
メモリは約 0.5 秒ごとにサンプリングしました。
調査と対応に必要な情報をまとめて表示。多数のウィンドウから情報を集める必要はありません。
01 / 調査
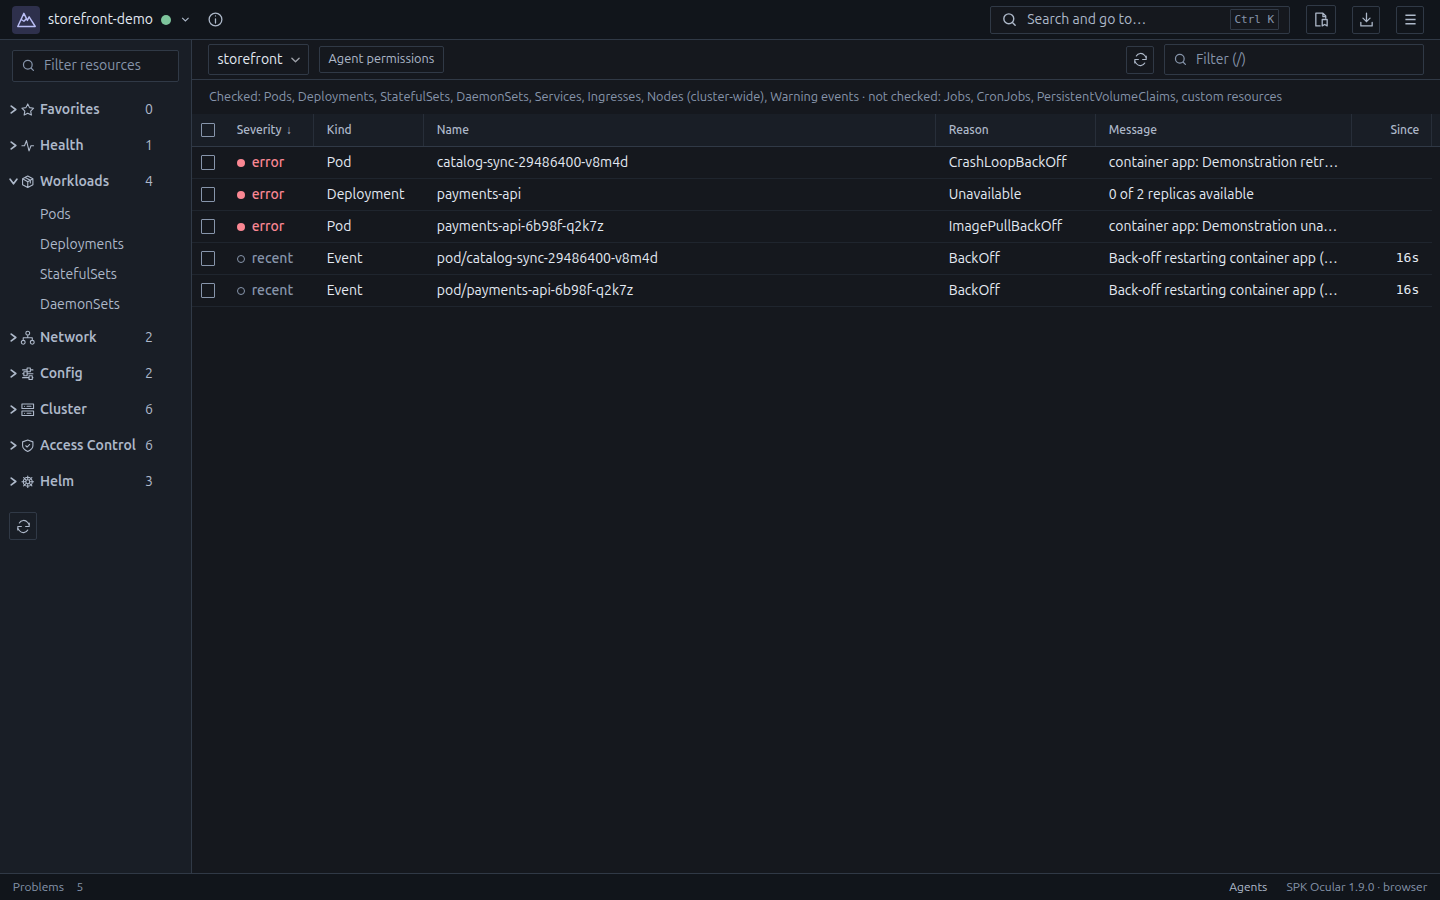
問題のあるリソースを見つけ、関連オブジェクトを開いて設定を確認できます。権限や接続のエラーで情報を取得できない場合も、画面で分かります。
02 / トラブルシューティング
上限付きで履歴を読み込む間も、一致した行を順次表示し、新しいログを並行して受信します。検索はフィルター適用後の結果が対象です。さらに調べるには、ターミナルを開くかサービスポートを転送できます。
表示フィルターや表示行数の上限に関係なく、取得元に保持されたログ履歴をダウンロードできます。ダウンロードパネルが自動で開き、進捗の確認とキャンセルができます。完了した行をクリックするとファイルが開きます。ログのダウンロードボタンを右クリックすると保存先を選択できます。保持範囲、エクスポート上限、不完全な読み取りは明示されます。コピーは表示中のフィルター済みバッファーが対象です。
03 / リリースと復旧
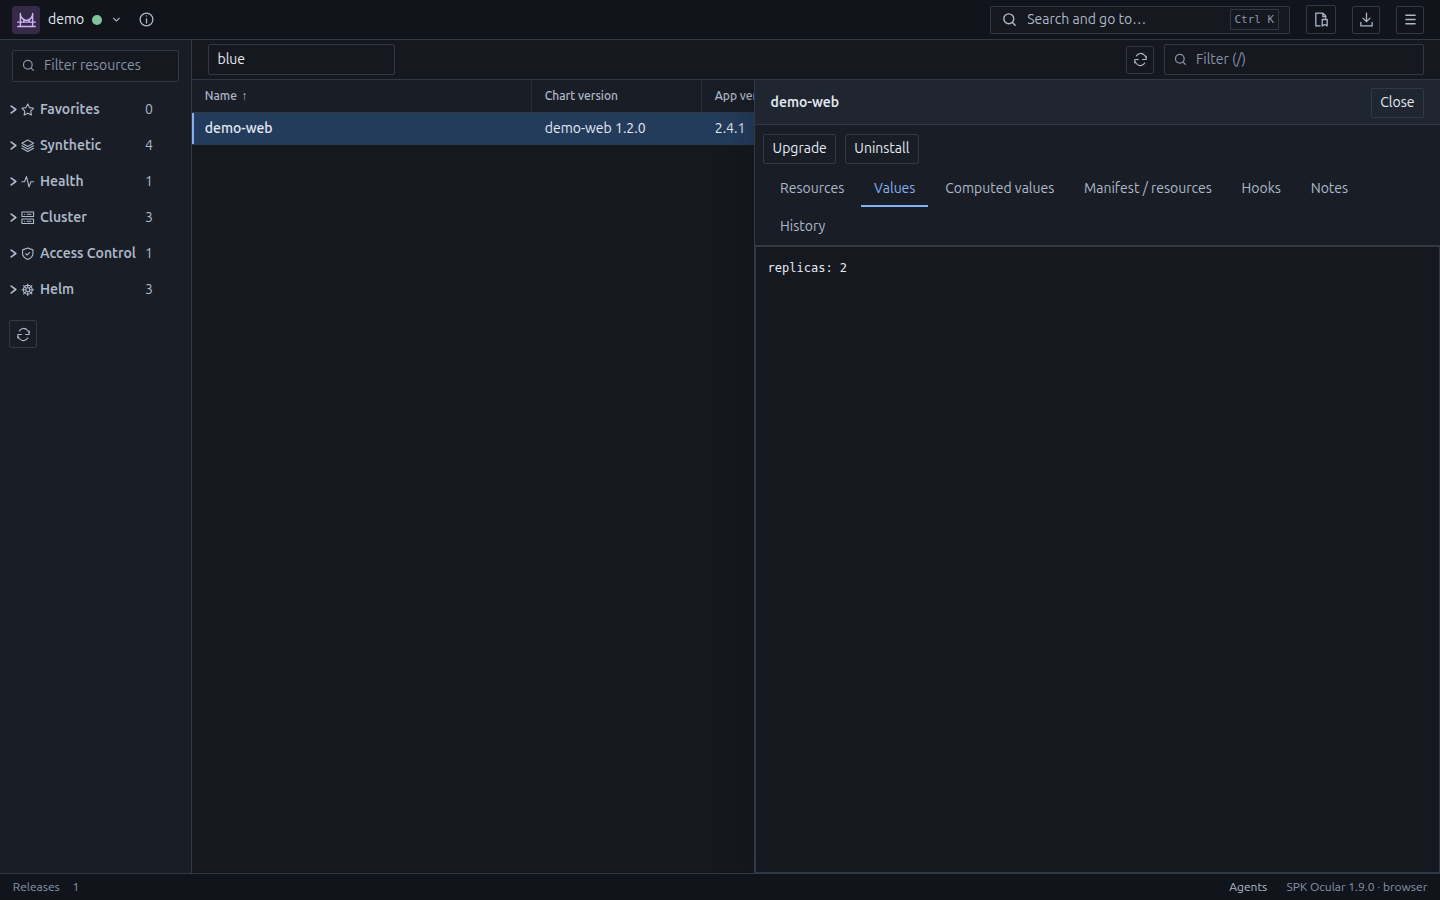
チャートとバージョンを選び、values を編集し、実行前にアップグレードを確認できます。リリース履歴の確認も以前のリビジョンへのロールバックも同じ画面で行えます。
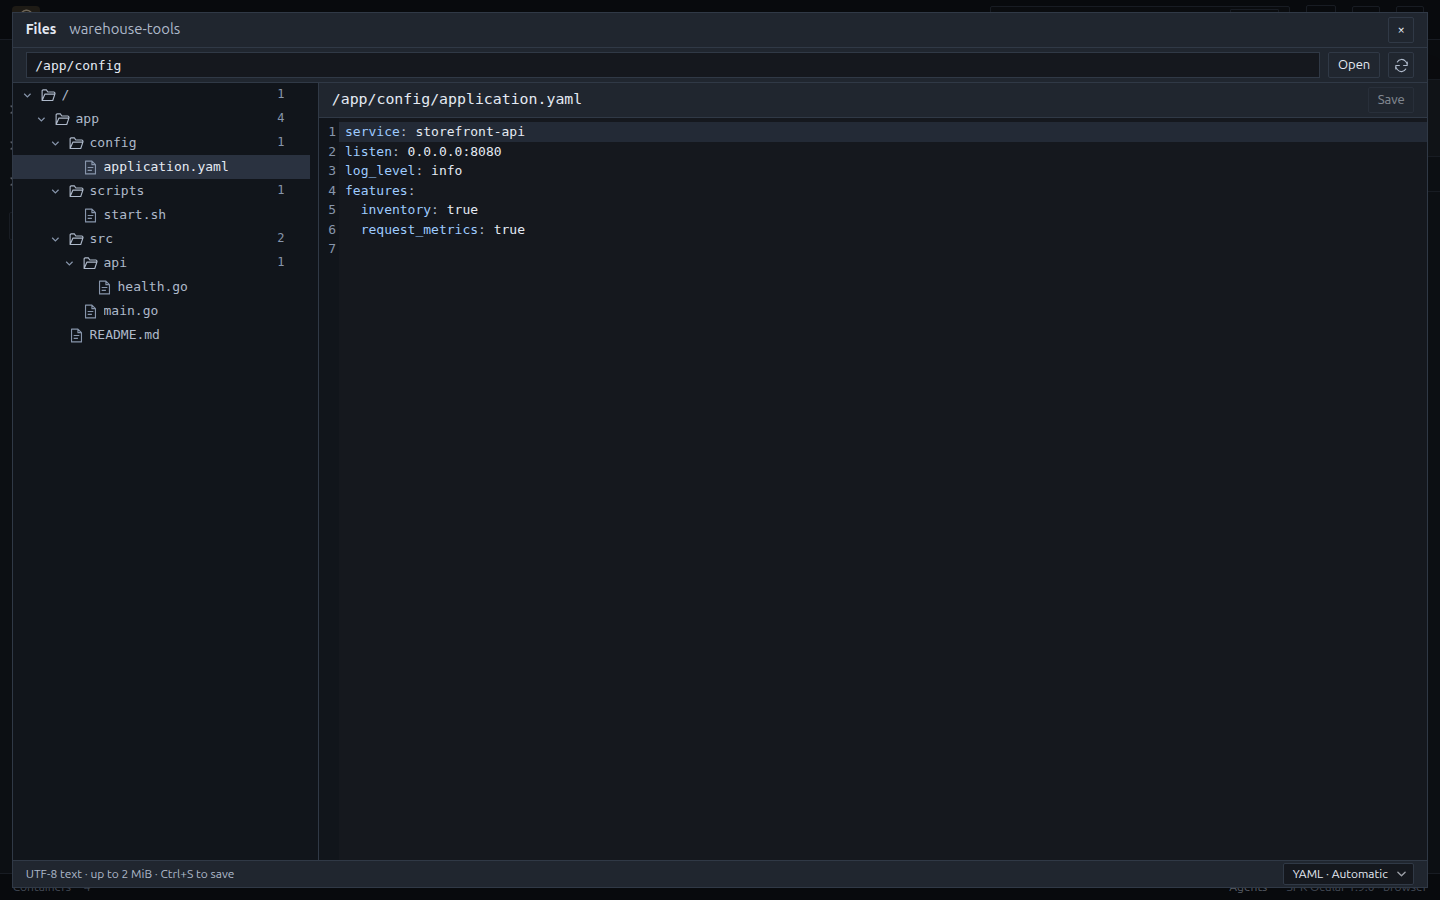
コンテナファイル
Docker コンテナや Kubernetes のポッドを閲覧し、シンボリックリンクをたどり、キャッシュされたフォルダツリーで設定ファイルを編集できます。デスクトップアプリでは、ファイルやフォルダ全体をコンピュータへコピーできます。
実行中の Linux コンテナが必要です。閲覧には sh、リンクには readlink、ダウンロードには tar を使用します。ファイルとフォルダはエディタの 2 MiB 制限なしで転送し、既存の名前は上書きしません。ブラウザモードのダウンロードにはデスクトップアプリが必要です。
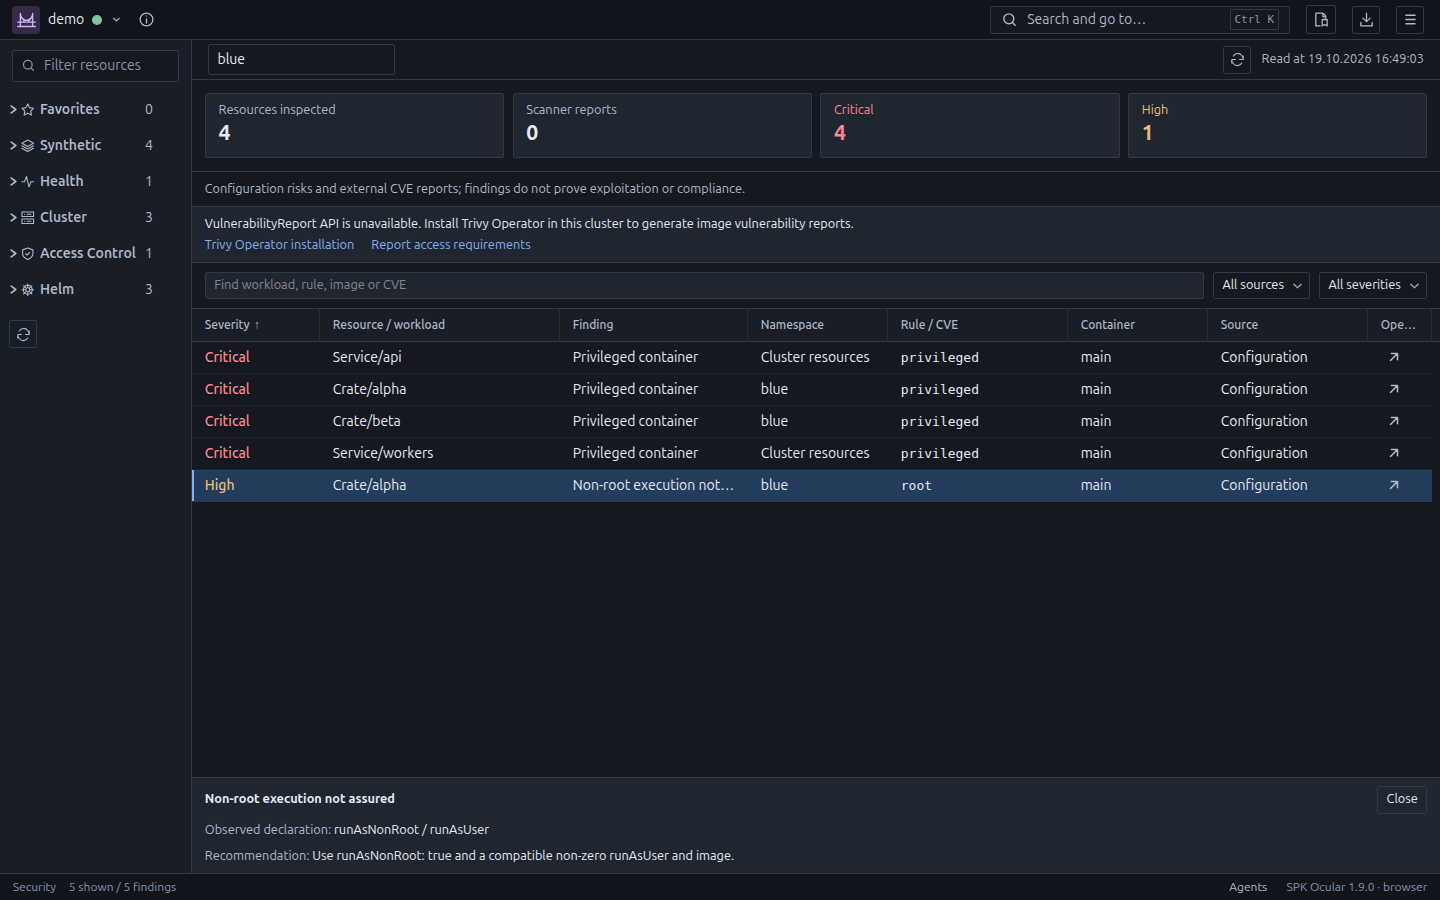
Kubernetes ワークロードの設定、宣言された RBAC ルール、NetworkPolicy によるリソースの選択を確認できます。既存の Trivy Operator 脆弱性レポートで、イメージ、パッケージ、利用可能な修正情報を参照できます。Ocular はスキャンを実行せず、Operator もインストールしません。検出結果は、悪用可能性や標準への準拠を証明するものではありません。
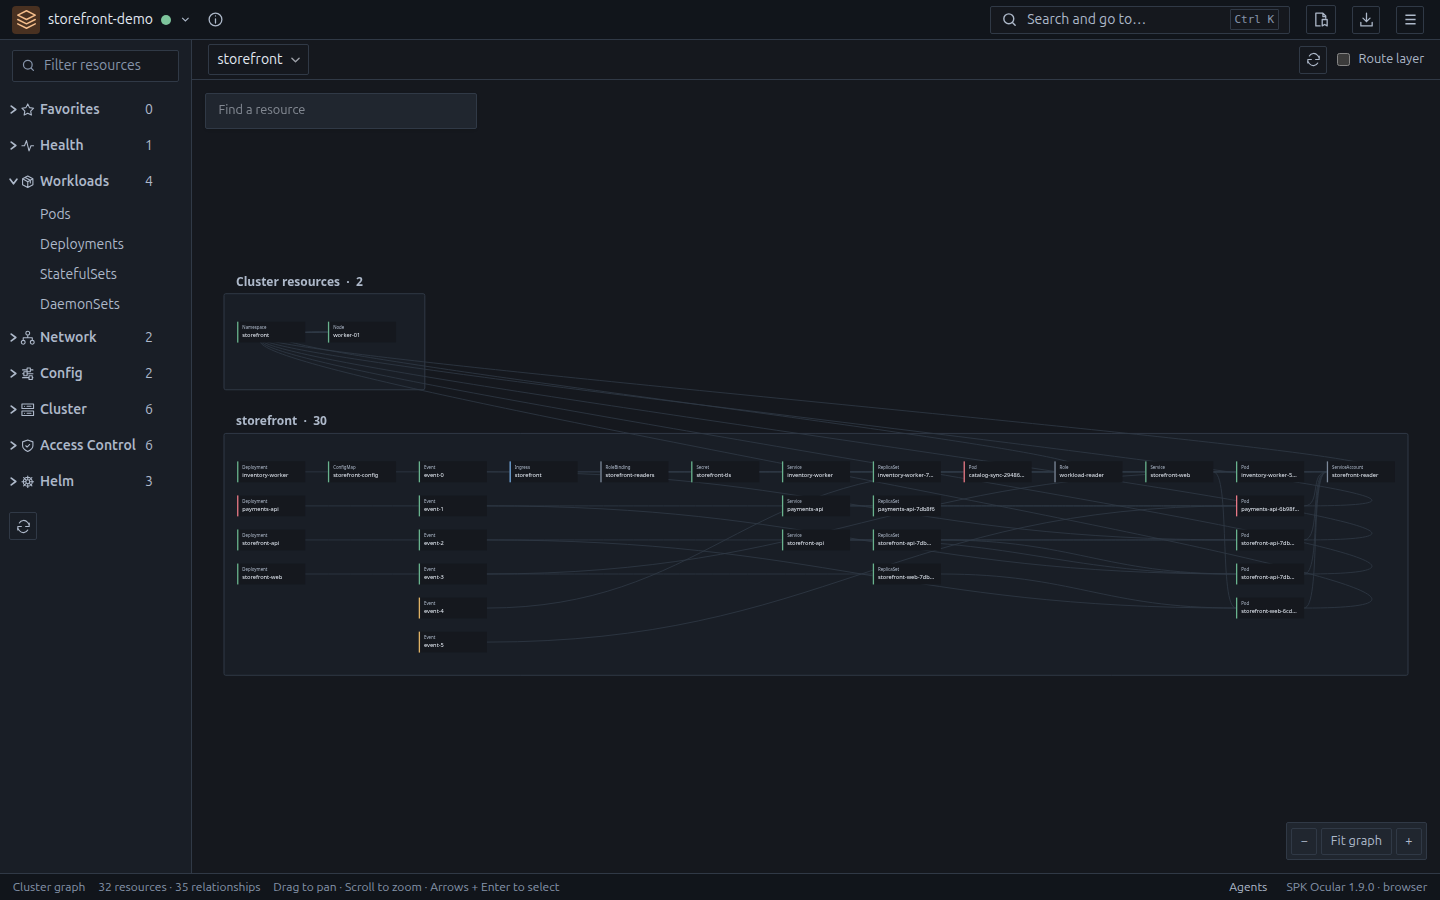
UID に基づくリソースの関係と、Service、Ingress、Gateway が宣言するルートを調べます。表示するのは設定であり、実測した通信ではありません。
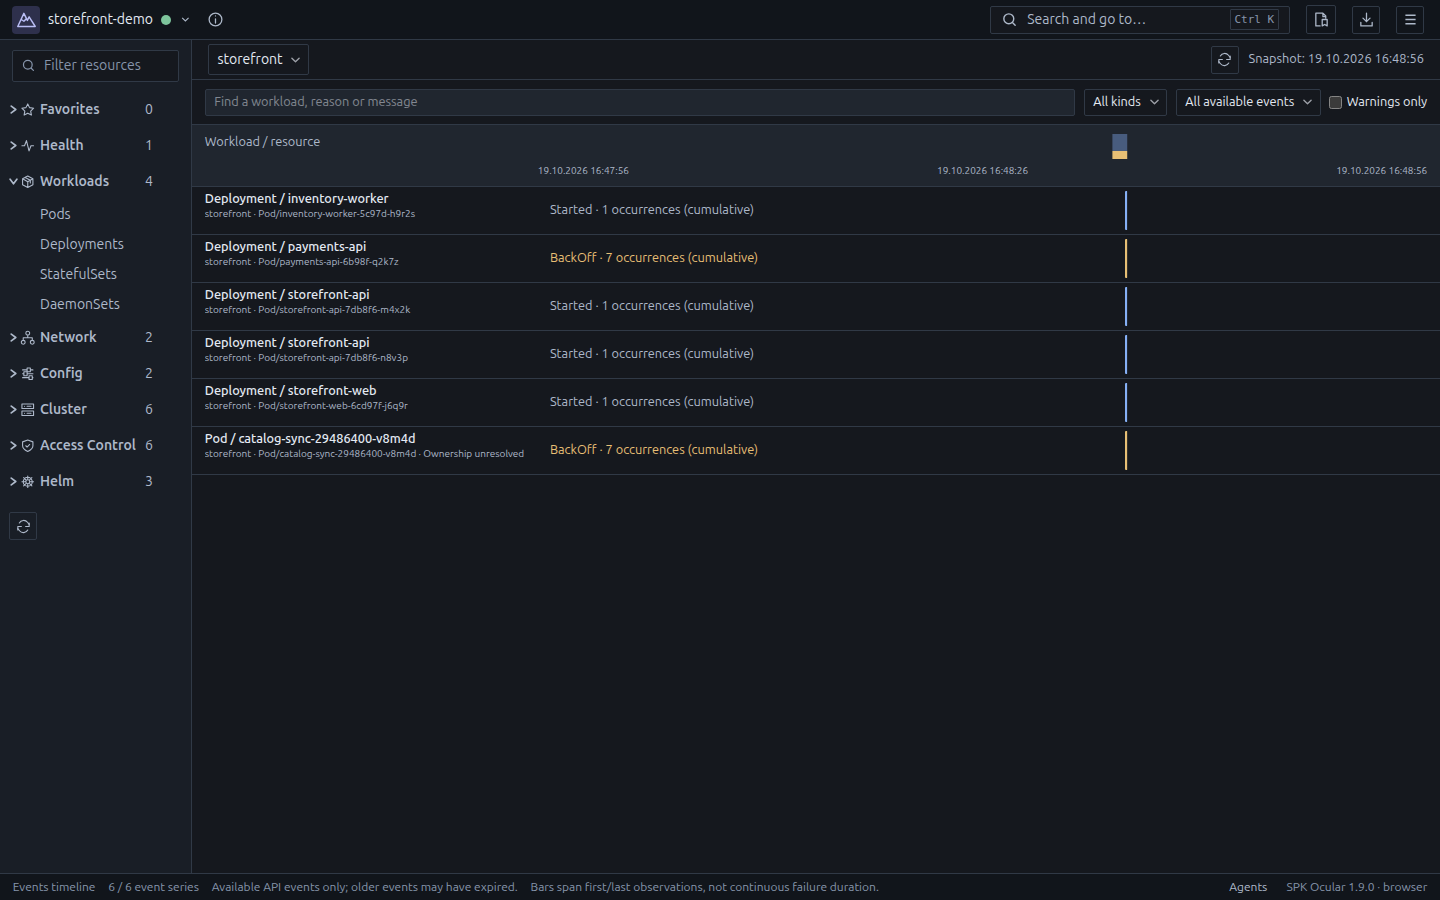
ワークロードの所有関係でグループ化した、上限付きの Kubernetes Events スナップショットを確認できます。更新は明示的に行い、保持期間や不完全な取得範囲を表示します。監査履歴ではありません。
ServiceAccount のバインディングとロールのルールをたどれます。現在の接続の認証主体としてサーバーにリクエストを確認し、宣言された権限と自身のアクセス判定を分けて表示します。
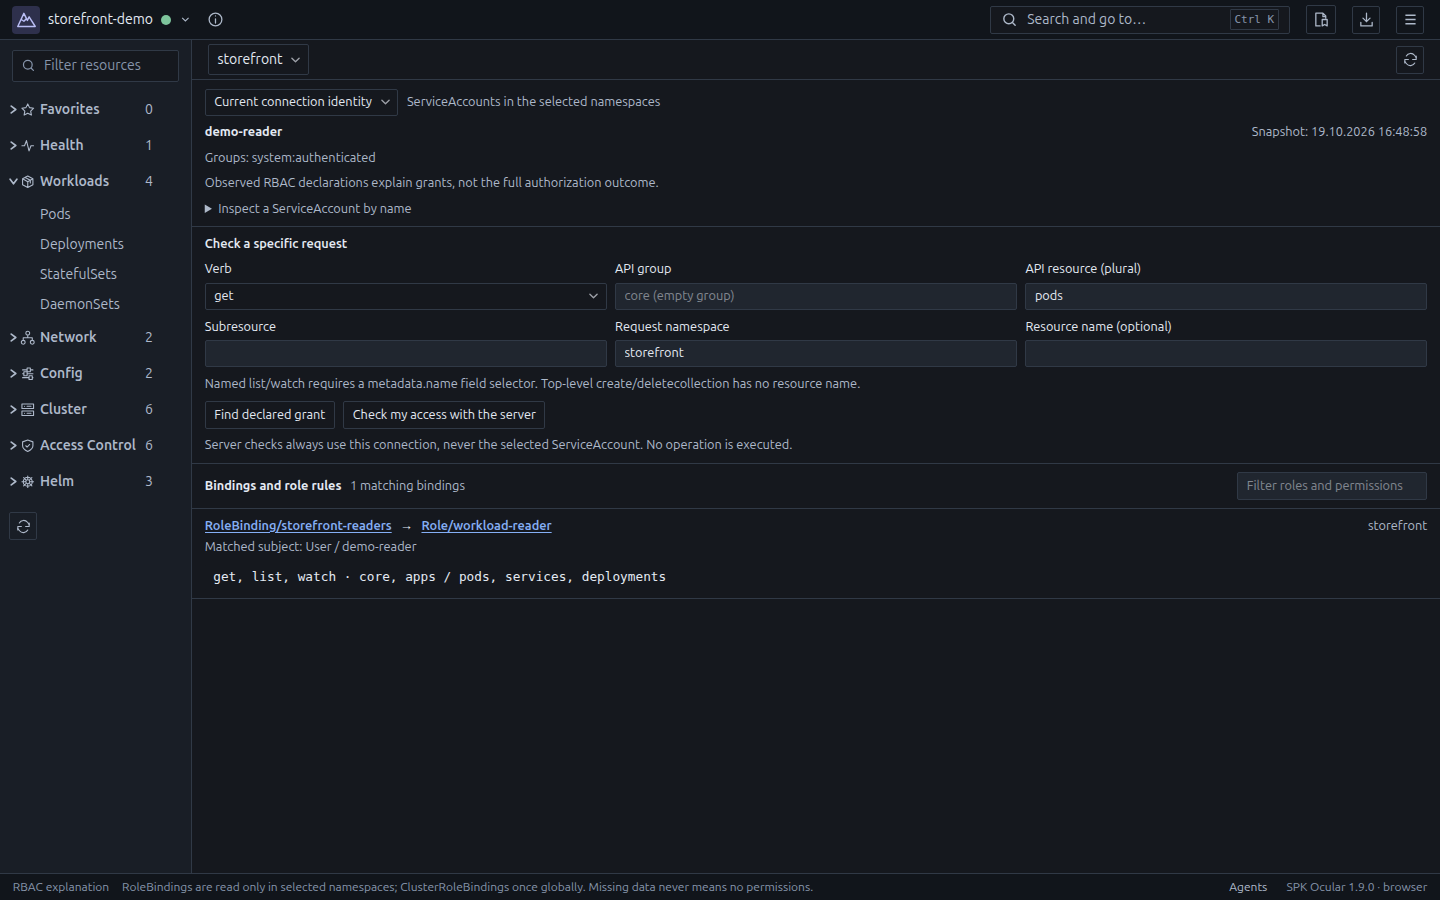
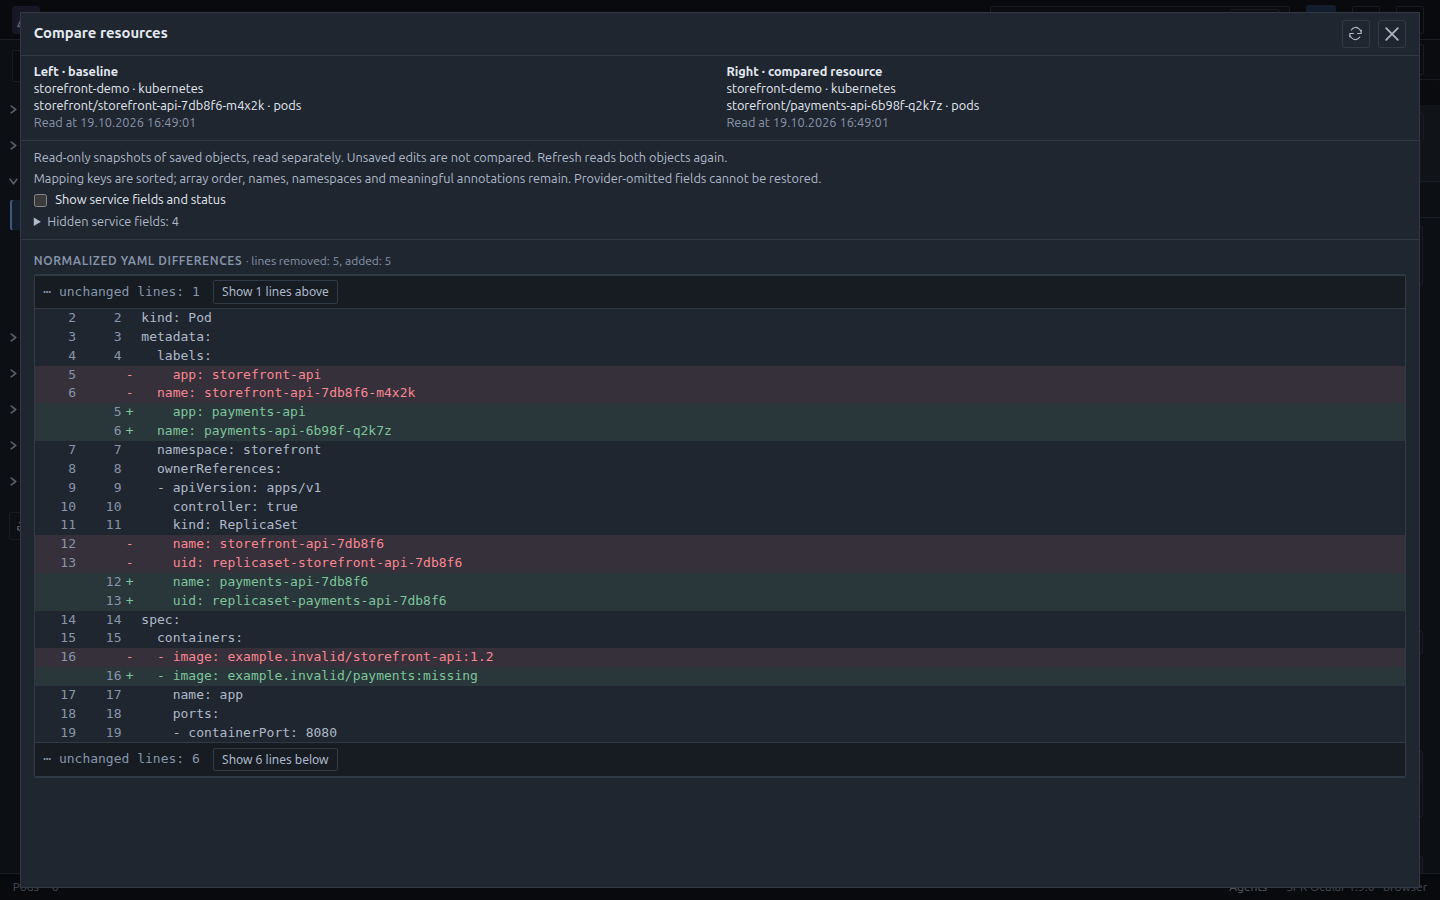
接続済み環境のリソースを二つ選び、正規化した読み取り専用 YAML を比較できます。Secret の内容と未保存の編集は除外し、サービスフィールドは任意で表示できます。
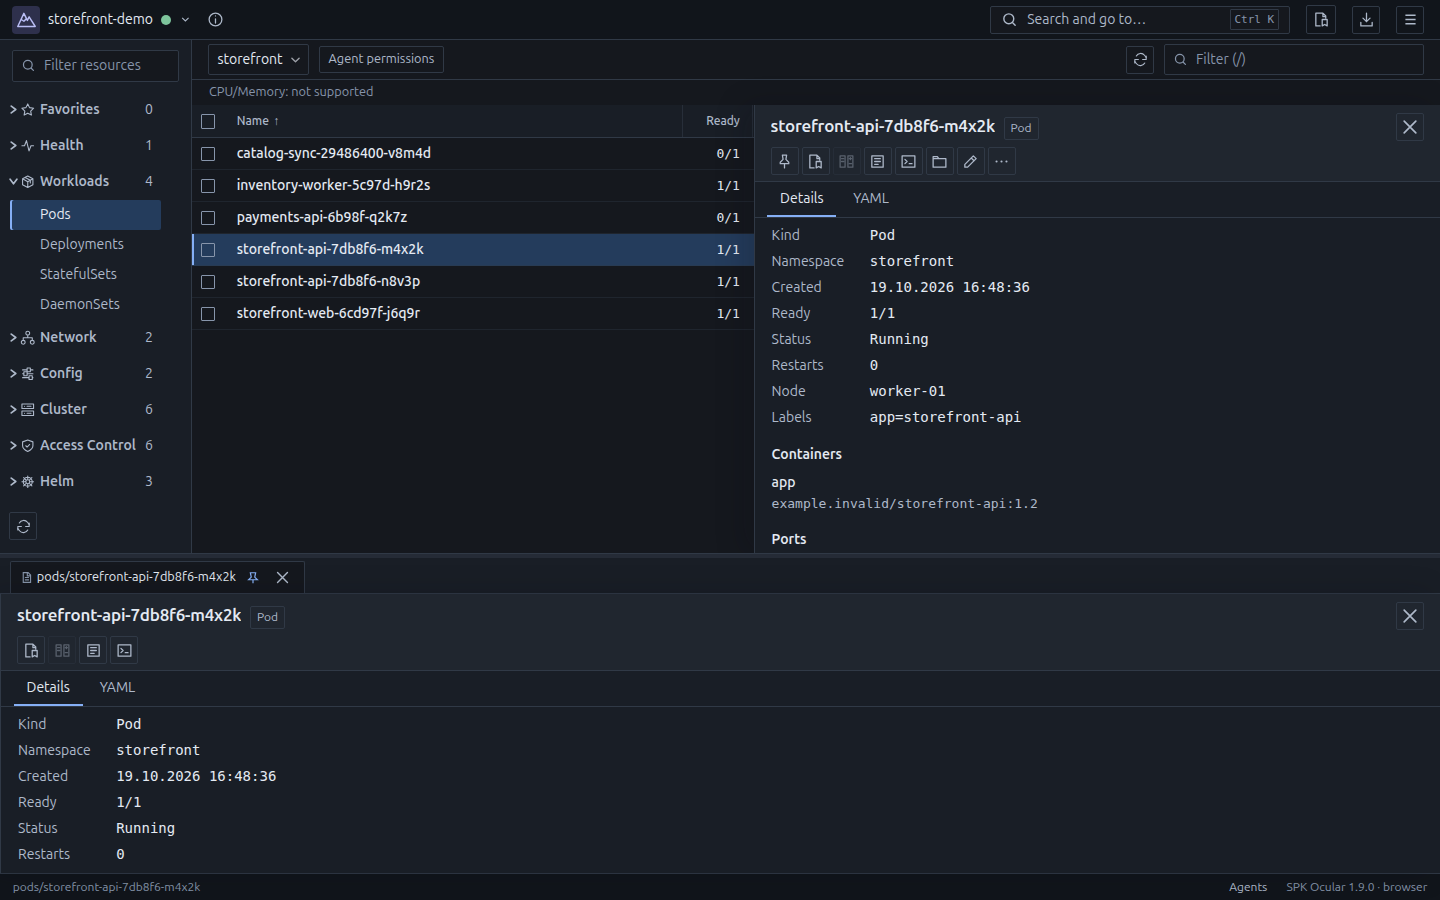
読み取り専用のプロパティを固定し、ログの参照、終了済みのターミナルタブ、パネルのサイズを再起動後も保持できます。接続と再開は明示的に行い、内容やコマンドを保存・再実行しません。
ビュー、環境、名前空間に移動したり、選択した名前空間内で dep model のように種類と名前を指定してリソースを検索したりできます。macOS では Command+K を使用します。
Pod、Deployment、Service、カスタムリソースの詳細と関連情報。
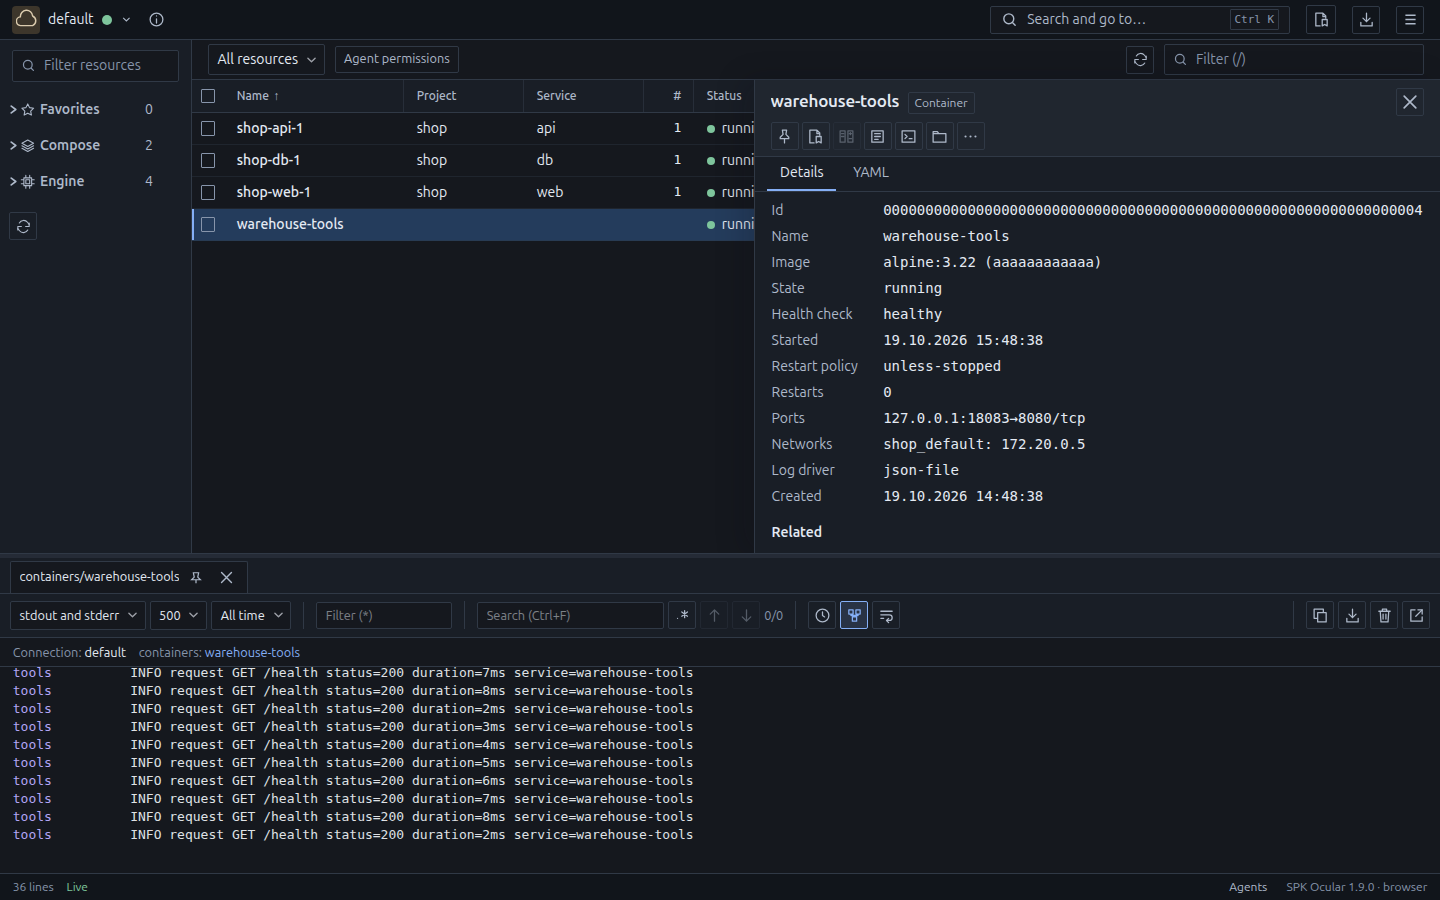
単独のコンテナ、Compose プロジェクトとサービス。ログやターミナルを開き、コンテナ操作を確認できます。
適用前に変更内容を確認できます。インフラのアクセス権限は引き続き有効です。
選択した名前空間、フィルタ、お気に入り、列幅を保持します。
エージェントへの権限は、自分で決める。
ローカルのコーディングエージェントが Ocular を通じて環境を調査できます。利用できる名前空間、リソースの種類、操作を選び、承認が必要な操作を確認します。
環境、名前空間、操作を選択します。
調査に必要なリソースとログの情報を渡します。
保護対象の変更を承認するか、作業終了後にアクセスを一時停止します。
同じ OS ユーザーで動作するローカルエージェントは、これらの権限を共有します。Ocular はエージェントを他のプログラムから隔離しません。単独の Docker コンテナは現在 UI からのみ利用でき、プロジェクトへの許可には含まれません。
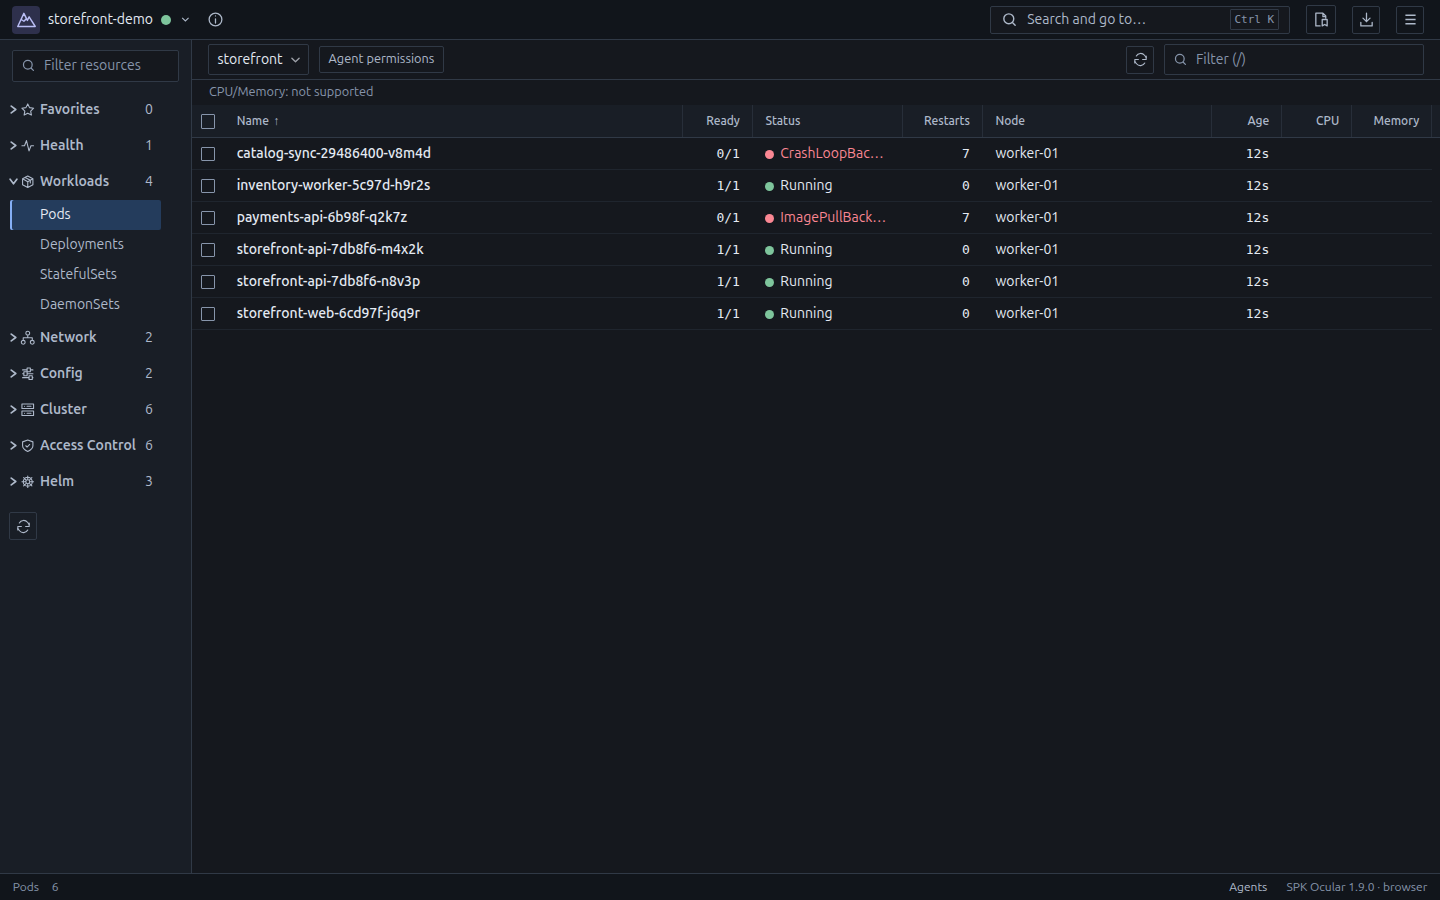
SPK Ocular 1.9.0 の実際の画面です。デモデータを使用し、製品のモックアップではありません。
スクリーンショットのアプリ画面は英語です。
ローカル / オープンソース
Ocular は、お使いのコンピューターから既存の kubeconfig と Docker コンテキストで接続します。中央管理サーバーやクラスター内の Ocular コンポーネントは不要です。
ソースコード設定済みの認証情報と権限を使用します。kubeconfig で指定した外部の認証プログラムは、引き続きインストールが必要です。
コードの確認、不具合報告、Apache 2.0 ライセンスでの開発参加ができます。
OS とアーキテクチャを選択し、デスクトップアプリのインストーラーをダウンロードしてください。すべての機能が含まれています。
Linux・Windows・macOS · x86-64・ARM64
パッケージとチェックサムは GitHub Releases からアカウントなしで直接ダウンロードできます。開発ビルドは成功した CI 実行から別途取得できますが、GitHub アカウントが必要な場合があり、保存期間も限られています。
Linux では、ブラウザーモードでも GTK 3 と WebKit2GTK 4.1 が必要です。
検証には、ホストのカーネルを共有する隔離されたディストリビューション環境と X11 を使用しています。標準カーネル、Wayland、GPU ドライバーの認証ではありません。
Windows:WebView2 を備えた Windows 10/11。macOS:12 以降、Intel または Apple Silicon。
Windows インストーラーは未署名です。macOS ビルドは ad-hoc 署名で、Apple の公証は受けていません。インストール前に入手元とパッケージの SHA-256 チェックサムを確認してください。
はい。売上や資金調達額による制限、サブスクリプション、試用期限はありません。すべての機能を利用でき、寄付は任意です。
Ocular のサーバーやクラスタ内コンポーネントは不要です。既存の Kubernetes アクセスを利用します。一部の機能はクラスタ内のサービスに依存し、リソースメトリクスには metrics-server が必要です。
いいえ。既存の Docker エンジン、単独のコンテナ、Compose プロジェクトを扱うアプリです。コンテナエンジンや仮想マシンは提供しません。
いいえ。Ocular は組み込み Helm SDK を使用して chart の参照やリリース管理を行うため、別途 Helm CLI は不要です。Kubernetes の権限と chart リポジトリへのアクセスは引き続き必要です。
はい。ローカルのエージェント API を通じて利用できます。環境、範囲、操作を選んでアクセスを許可します。保護対象の書き込みには確認が必要です。同じ OS ユーザーで動作するエージェントは権限を共有し、アクセスはいつでも一時停止できます。