Solicitudes pequeñas, resultados compartidos
Las páginas pequeñas forman automáticamente una lista completa. Las cachés compactas se reutilizan y se mantienen actualizadas mediante watches.
UN ESPACIO DE TRABAJO PARA TU INFRAESTRUCTURA
Una aplicación de escritorio para desarrolladores y DevOps. Investiga recursos de Kubernetes, sigue los logs de Docker y gestiona releases de Helm en el mismo espacio de trabajo.Sin instalar kubectl ni la CLI de HelmConexión directa a la API de Kubernetes. Helm está integrado.
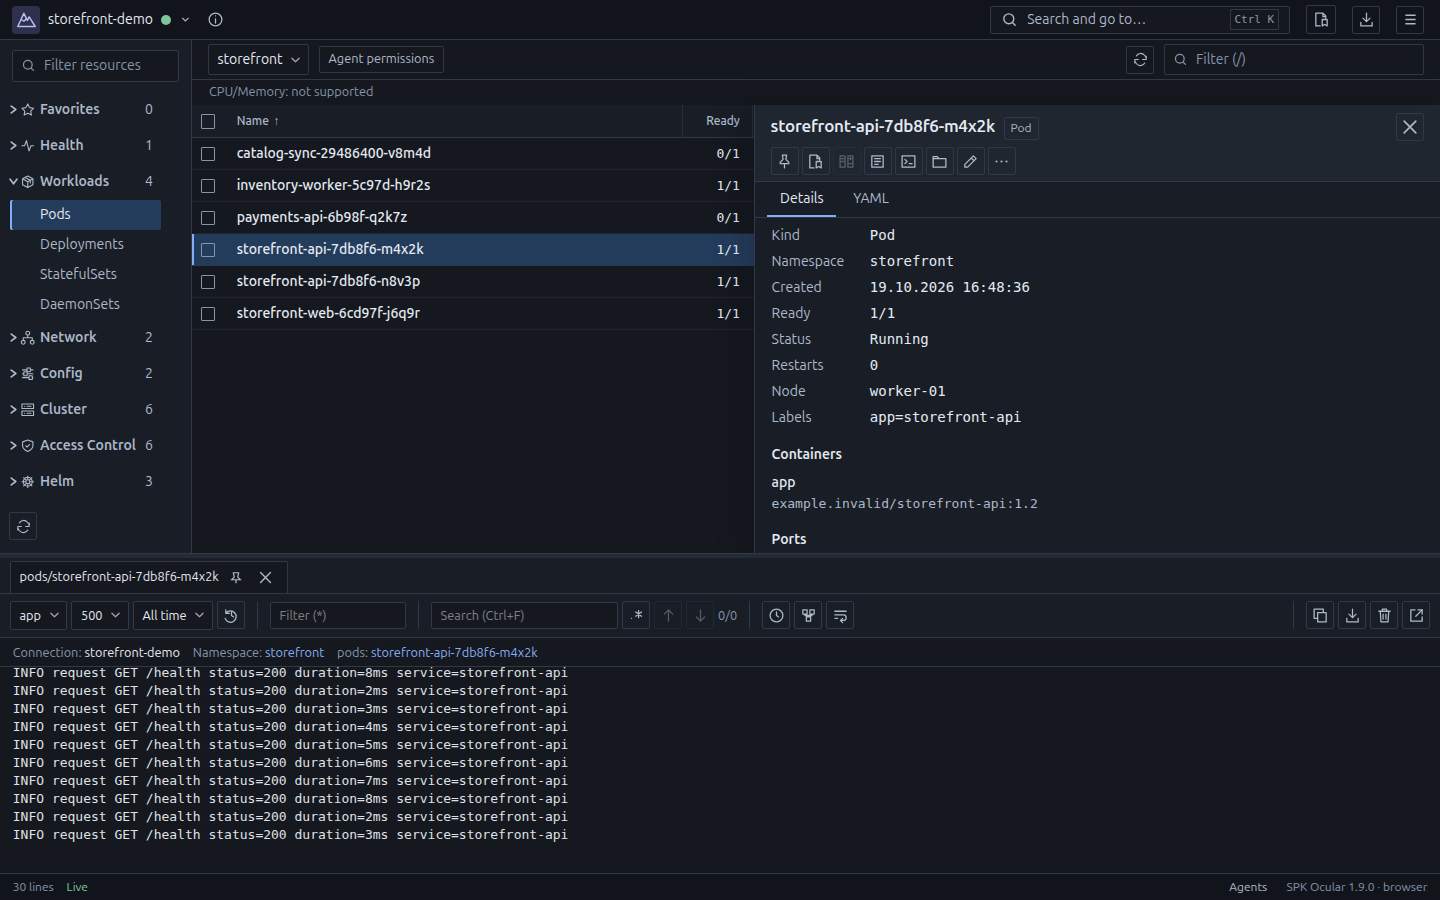
Ocular carga el tipo de recurso y los namespaces que eliges. No recopila en segundo plano todos los recursos ni sus descripciones completas.
Las páginas pequeñas forman automáticamente una lista completa. Las cachés compactas se reutilizan y se mantienen actualizadas mediante watches.
La concurrencia, la frecuencia de las solicitudes y la retención de cachés sin uso tienen límites. Si una consulta All Namespaces es demasiado grande, se pide elegir namespaces en vez de mostrar una lista parcial sin avisar.
Actualiza una lista, consulta el tiempo y los datos recibidos o cancela la solicitud. El grafo del clúster solo se carga cuando lo pides.
Una lista completa de 10.000 Pods, con búsqueda y ordenación locales. Las solicitudes pequeñas, la caché compartida y la carga explícita le permiten controlar el trabajo.
Medido con SPK Ocular 1.7.0 en Linux, en modo navegador. Pico muestreado del PSS total de la app y Chromium en 6 sesiones, incluida la vista de detalles.
Por conexión: 10 solicitudes de lectura/s con una ráfaga de 20 y un máximo de 4 respuestas finitas en curso.
Medido con SPK Ocular 1.7.0 en una API HTTP Kubernetes de prueba local. La carga inicial es la mediana de 3 sesiones nuevas; 100 páginas de 100 Pods forman la lista completa.
Modo navegador en Linux con Chromium headless dedicado. El PSS incluye los procesos de la aplicación y Chromium; se excluyen la API HTTP de prueba y la herramienta de medición. El pico observado en 6 sesiones válidas fue de 558 MiB.
La memoria se muestreó aproximadamente cada 0,5 segundos.
Los detalles para investigar y actuar están juntos, sin tener que reconstruir la situación a partir de una docena de ventanas.
01 / INVESTIGACIÓN
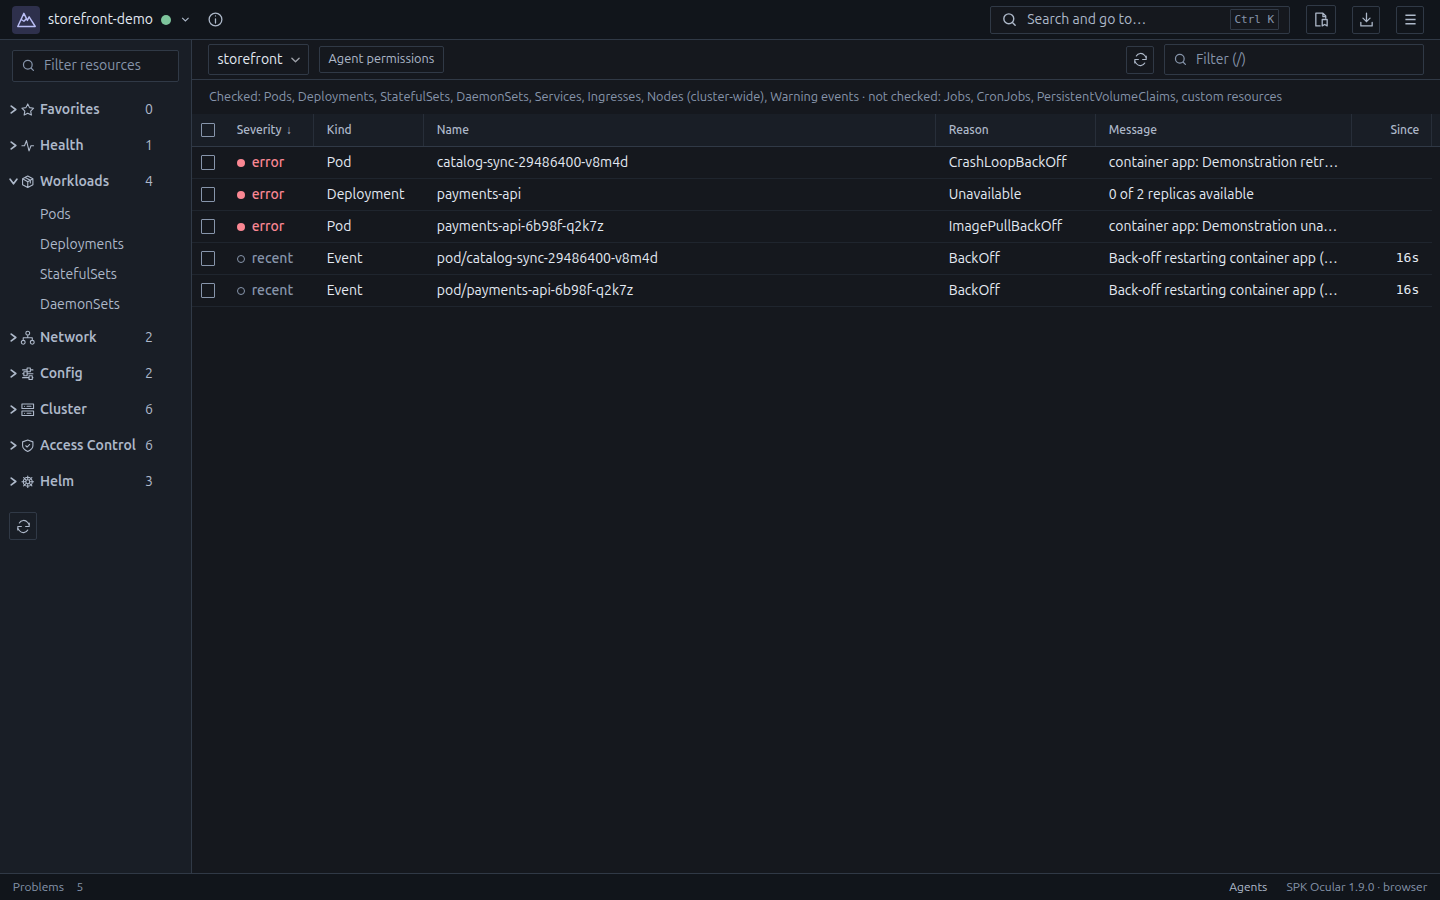
Detecta recursos con problemas, abre objetos relacionados y revisa su configuración. La interfaz muestra cuándo los permisos o los errores de conexión impiden obtener una visión completa.
02 / DIAGNÓSTICO
Las líneas coincidentes aparecen mientras continúa la lectura acotada del historial; las nuevas líneas llegan en paralelo. La búsqueda se aplica al resultado filtrado. Abre un terminal o redirige un puerto del servicio para seguir investigando.
Descarga el historial conservado por el origen sin depender de los filtros ni del límite de líneas de la vista. El panel de descargas se abre automáticamente con progreso y cancelación; haz clic en una fila completada para abrir el archivo. Haz clic derecho en el botón de descarga de logs para elegir la ubicación. La retención, los límites de exportación y las lecturas incompletas se indican de forma explícita. Copiar utiliza el búfer filtrado de la vista.
03 / RELEASES
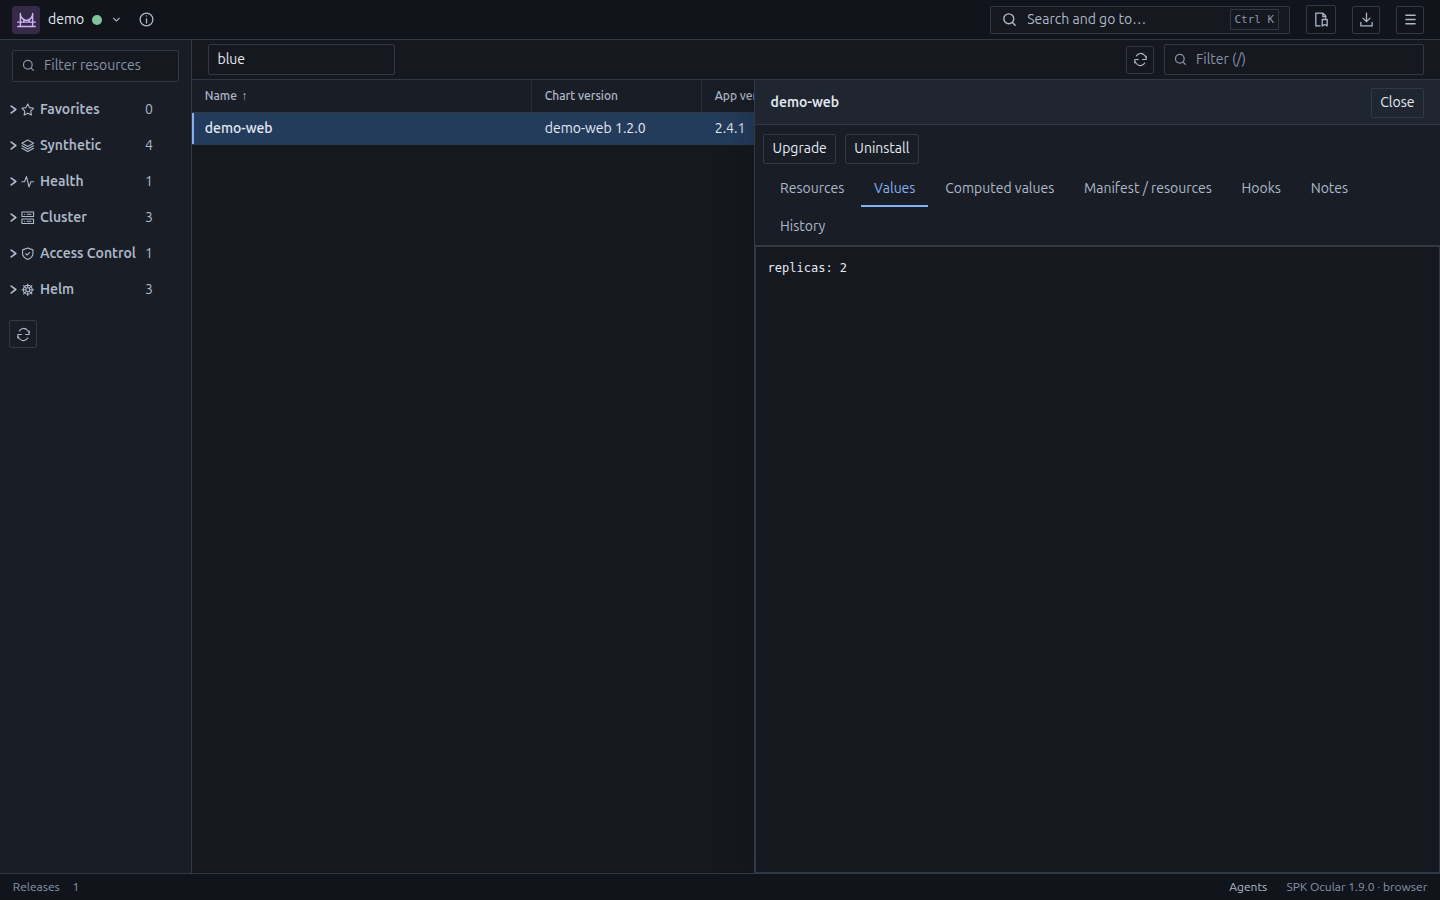
Elige charts y versiones, edita values y revisa la actualización antes de ejecutarla. Consulta el historial de releases y vuelve a una revisión anterior en la misma ventana.
ARCHIVOS DEL CONTENEDOR
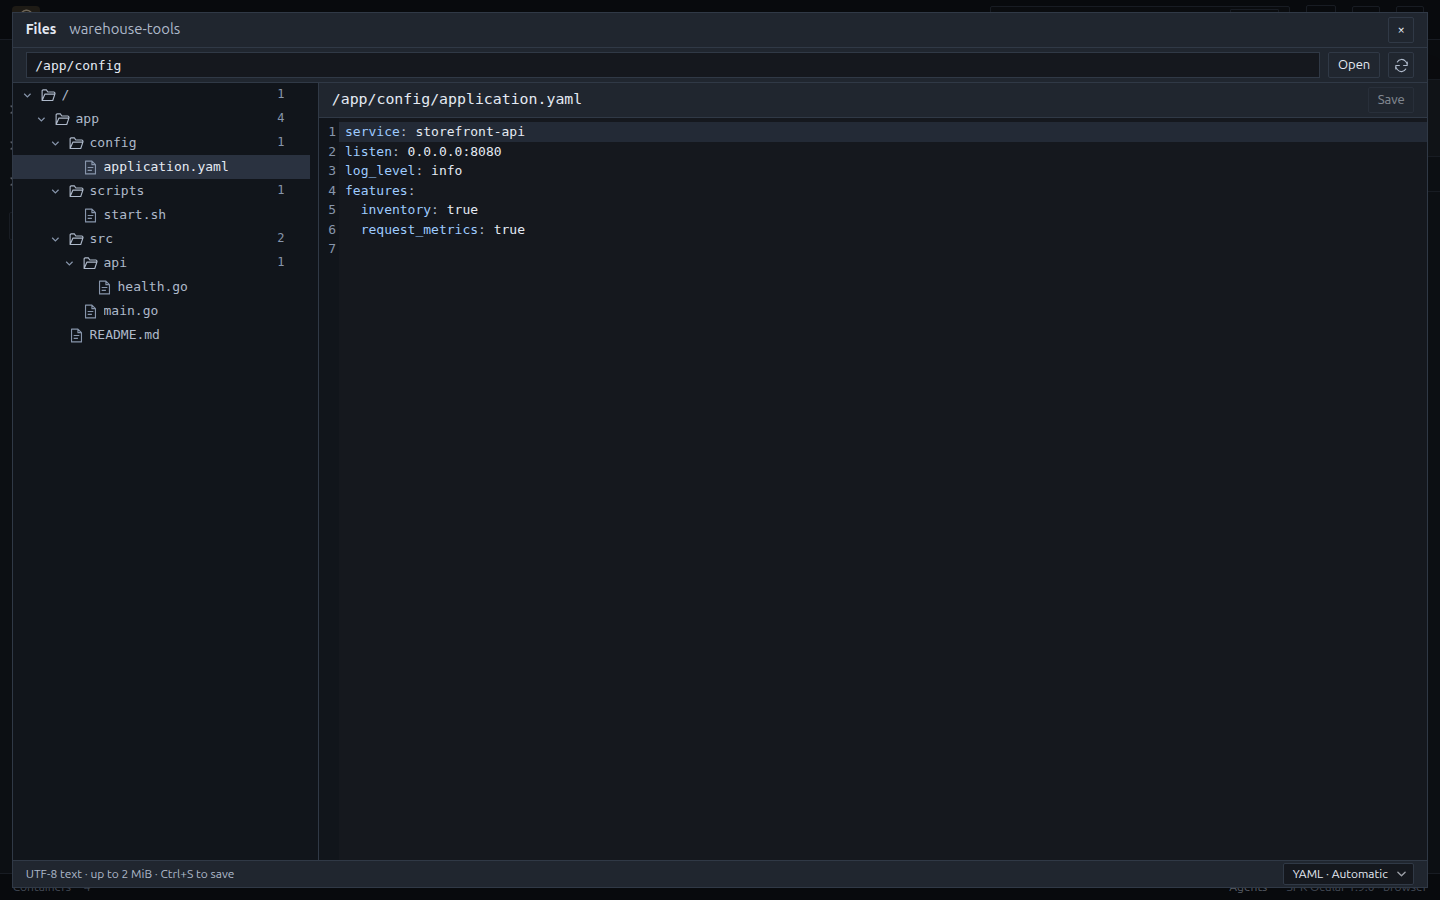
Explore contenedores Docker y Pods Kubernetes, siga enlaces simbólicos y edite configuraciones en un árbol de carpetas en caché. La aplicación de escritorio copia archivos y carpetas completos a su equipo.
Requiere un contenedor Linux en ejecución: sh para explorar, readlink para enlaces y tar para descargas. Los archivos y carpetas se transfieren sin el límite de 2 MiB del editor; no se sobrescriben nombres existentes. Las descargas en modo navegador requieren la aplicación de escritorio.
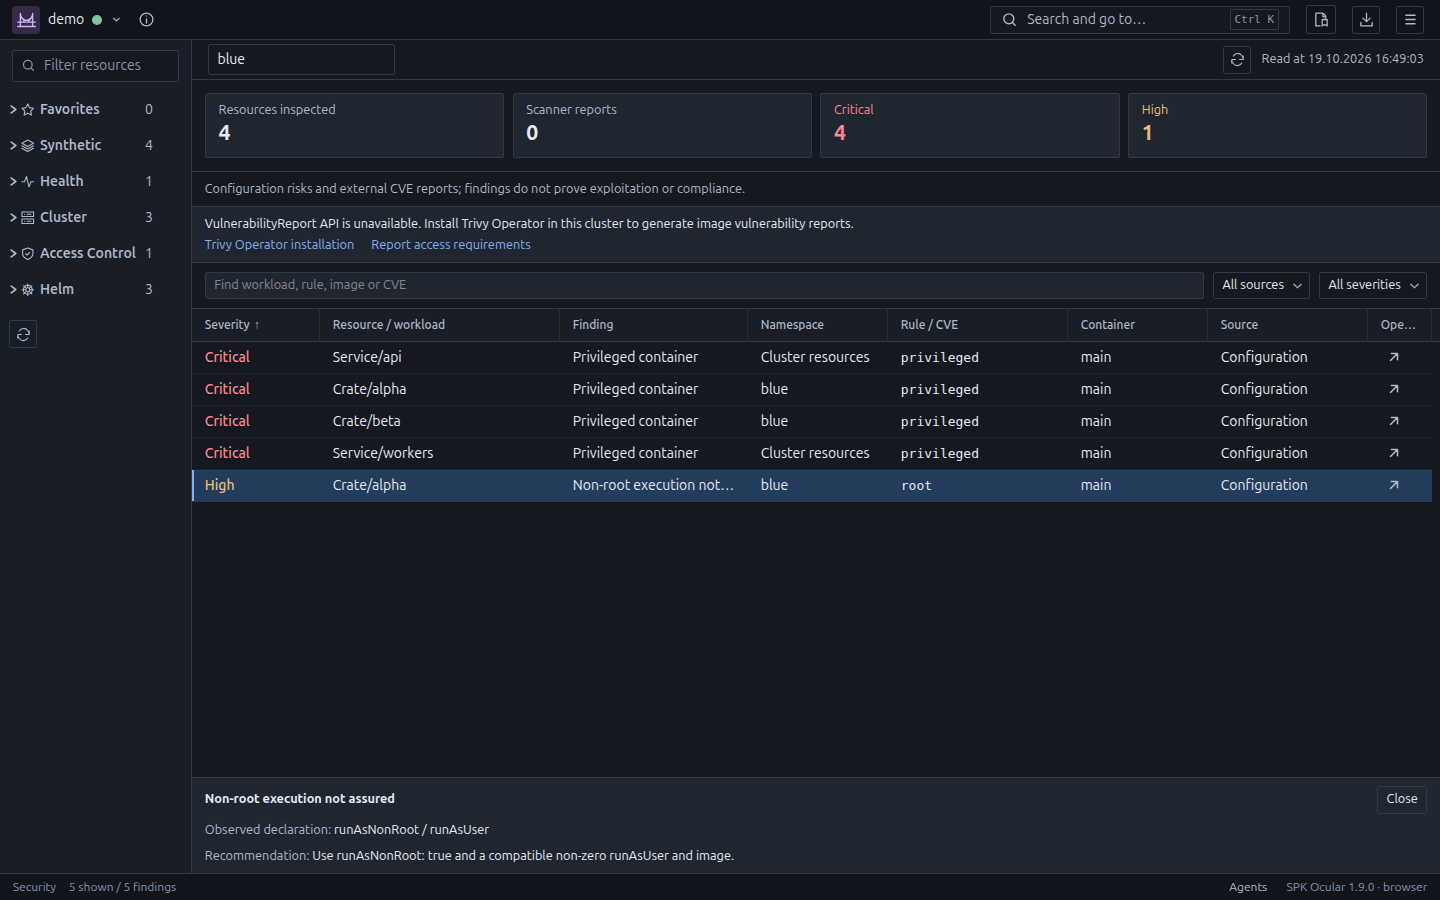
Revise la configuración de las cargas de trabajo de Kubernetes, las reglas RBAC declaradas y la selección de recursos de NetworkPolicy. Consulte informes de vulnerabilidades existentes de Trivy Operator con datos de la imagen, el paquete y las correcciones disponibles. Ocular no ejecuta escaneos ni instala el operador; los hallazgos no demuestran que una vulnerabilidad sea explotable ni que se cumplan normas.
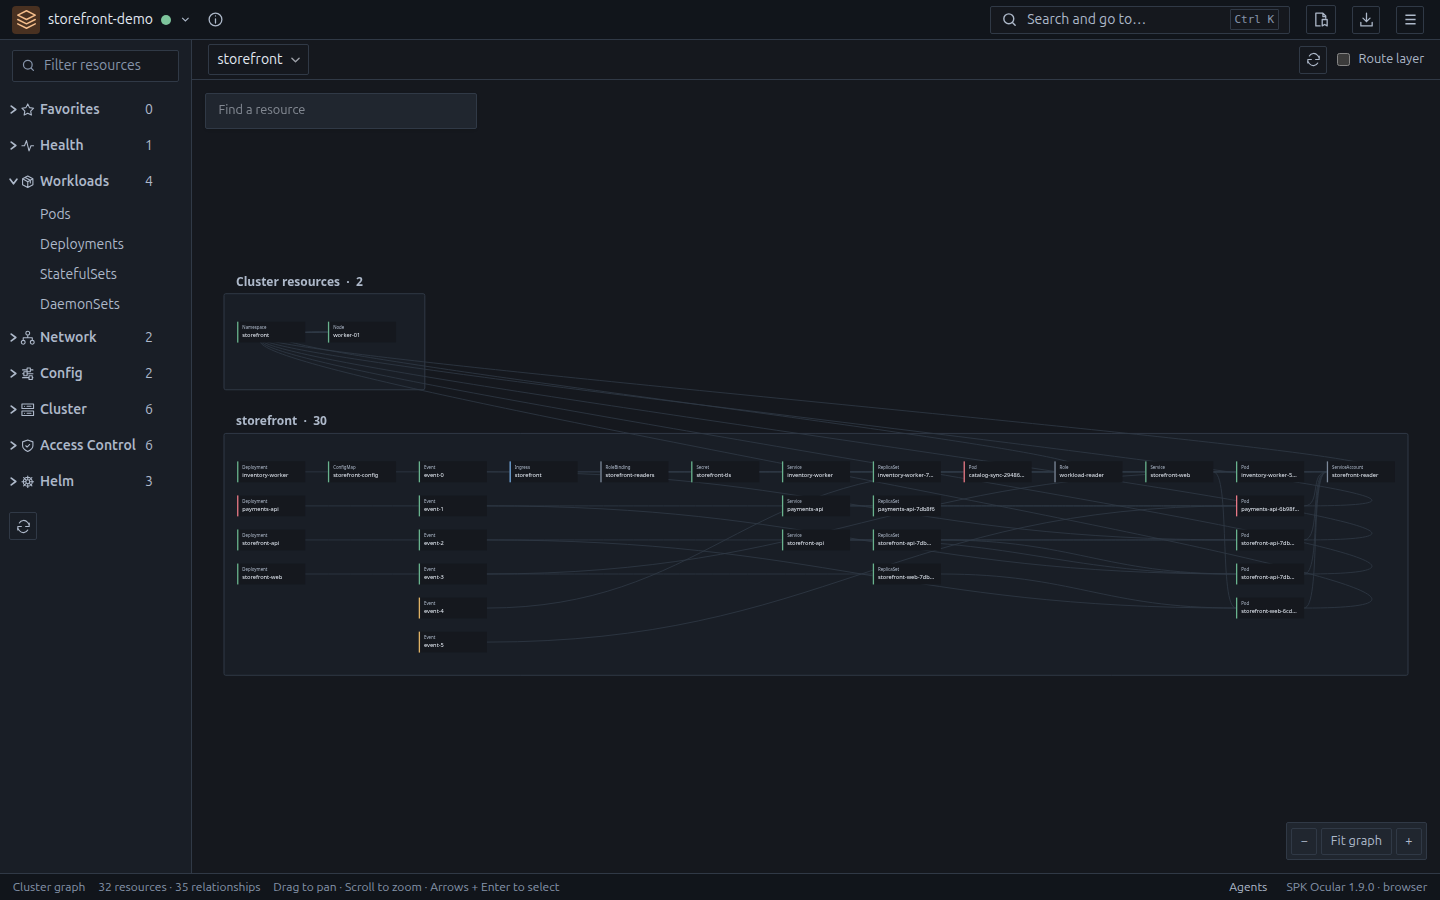
Explore relaciones basadas en UID y rutas declaradas de Service, Ingress y Gateway. Muestra configuración, no tráfico medido.
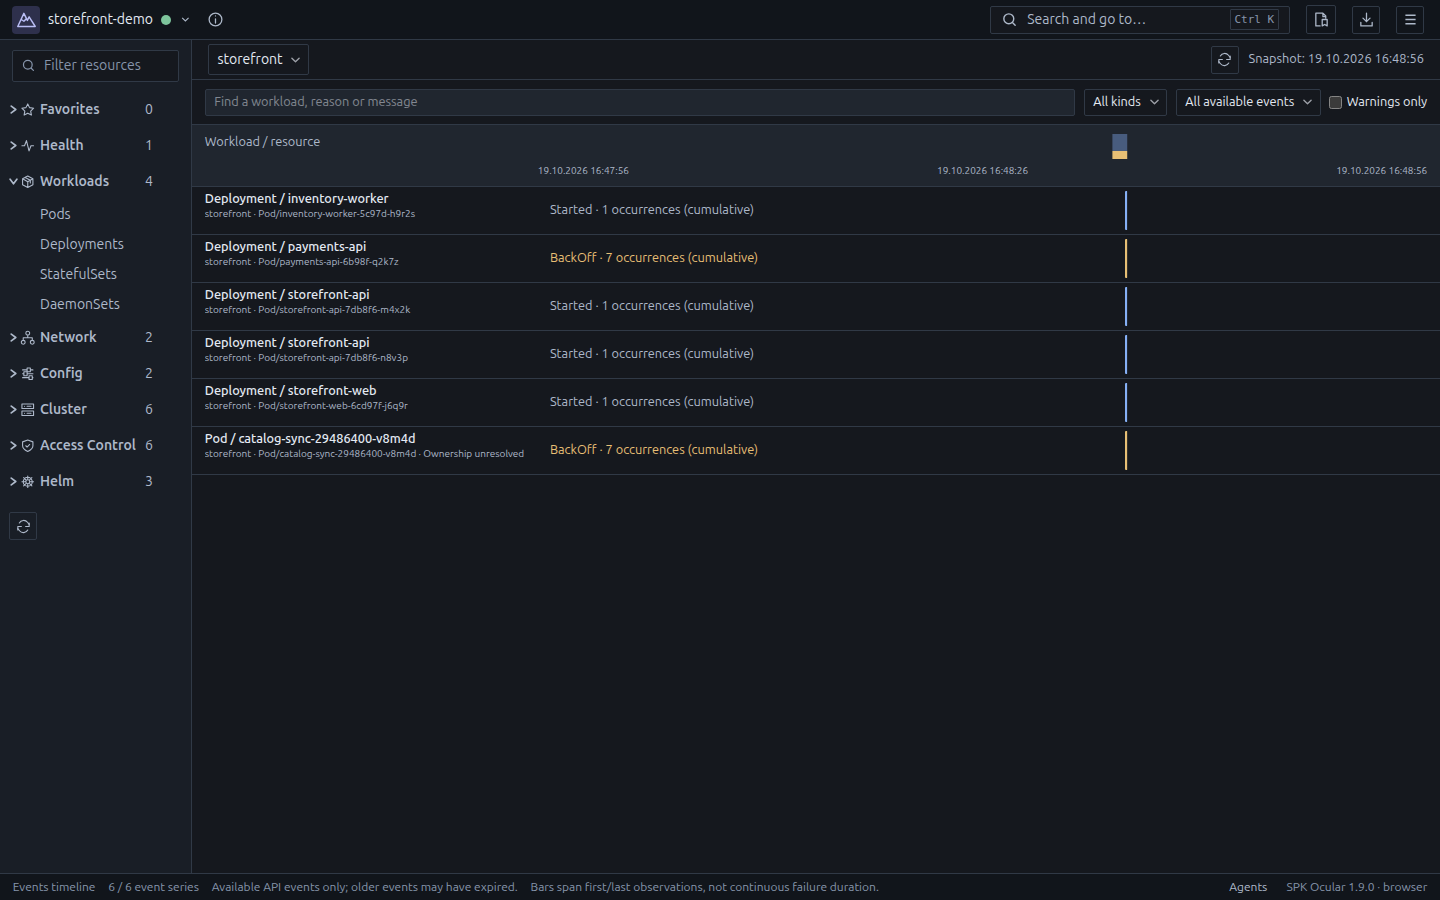
Examine instantáneas limitadas de Kubernetes Events agrupadas por propietarios de cargas de trabajo. Actualice explícitamente; la retención y la cobertura incompleta permanecen visibles. No es un historial de auditoría.
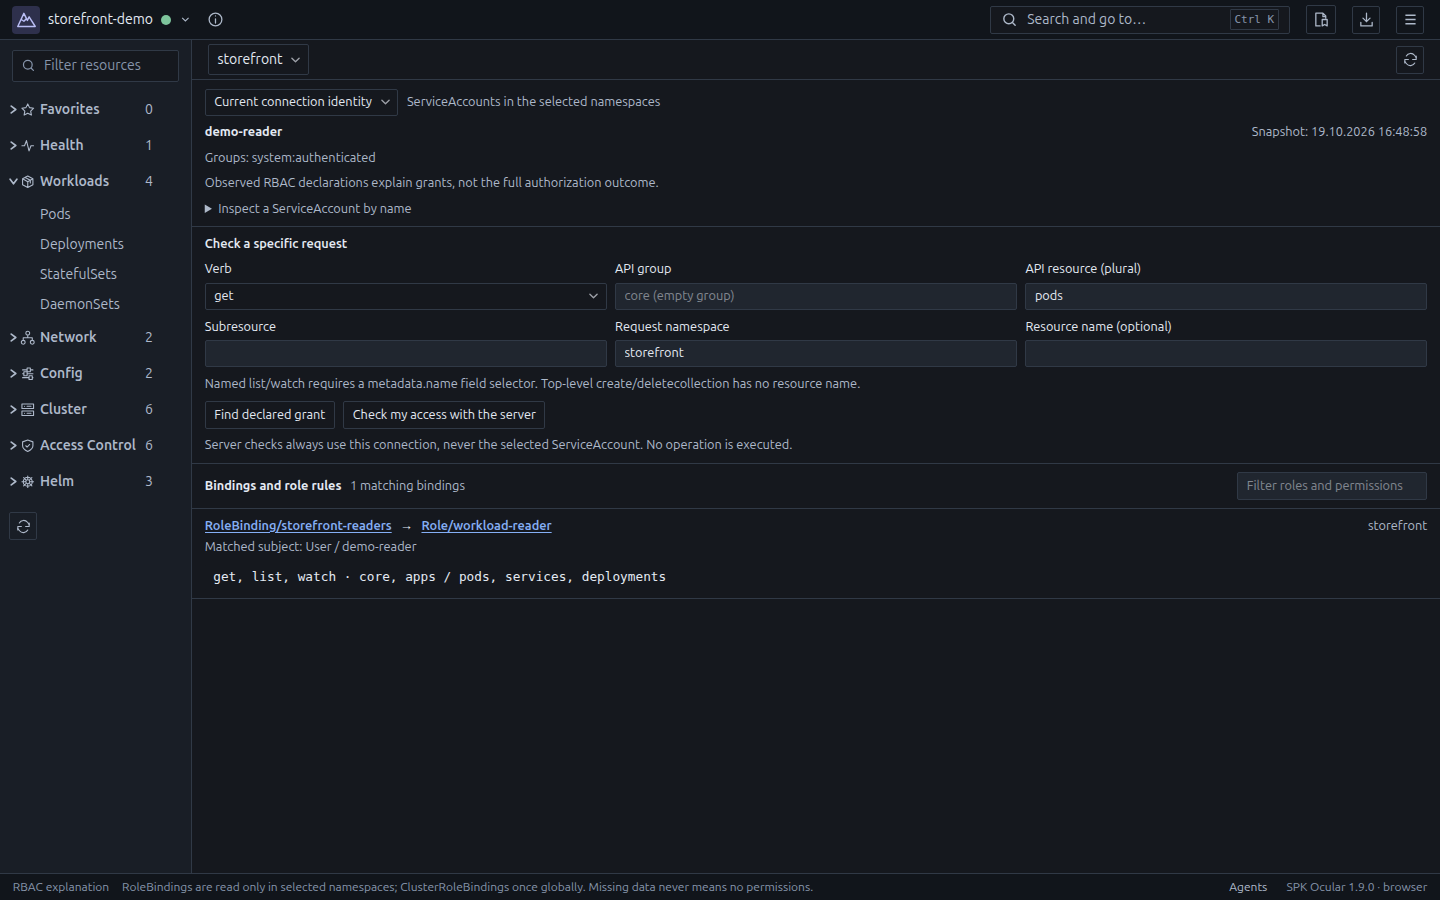
Rastree vinculaciones de ServiceAccount y reglas de roles. Compruebe solicitudes en el servidor con la identidad de la conexión actual; las declaraciones y las decisiones sobre el acceso propio se muestran por separado.
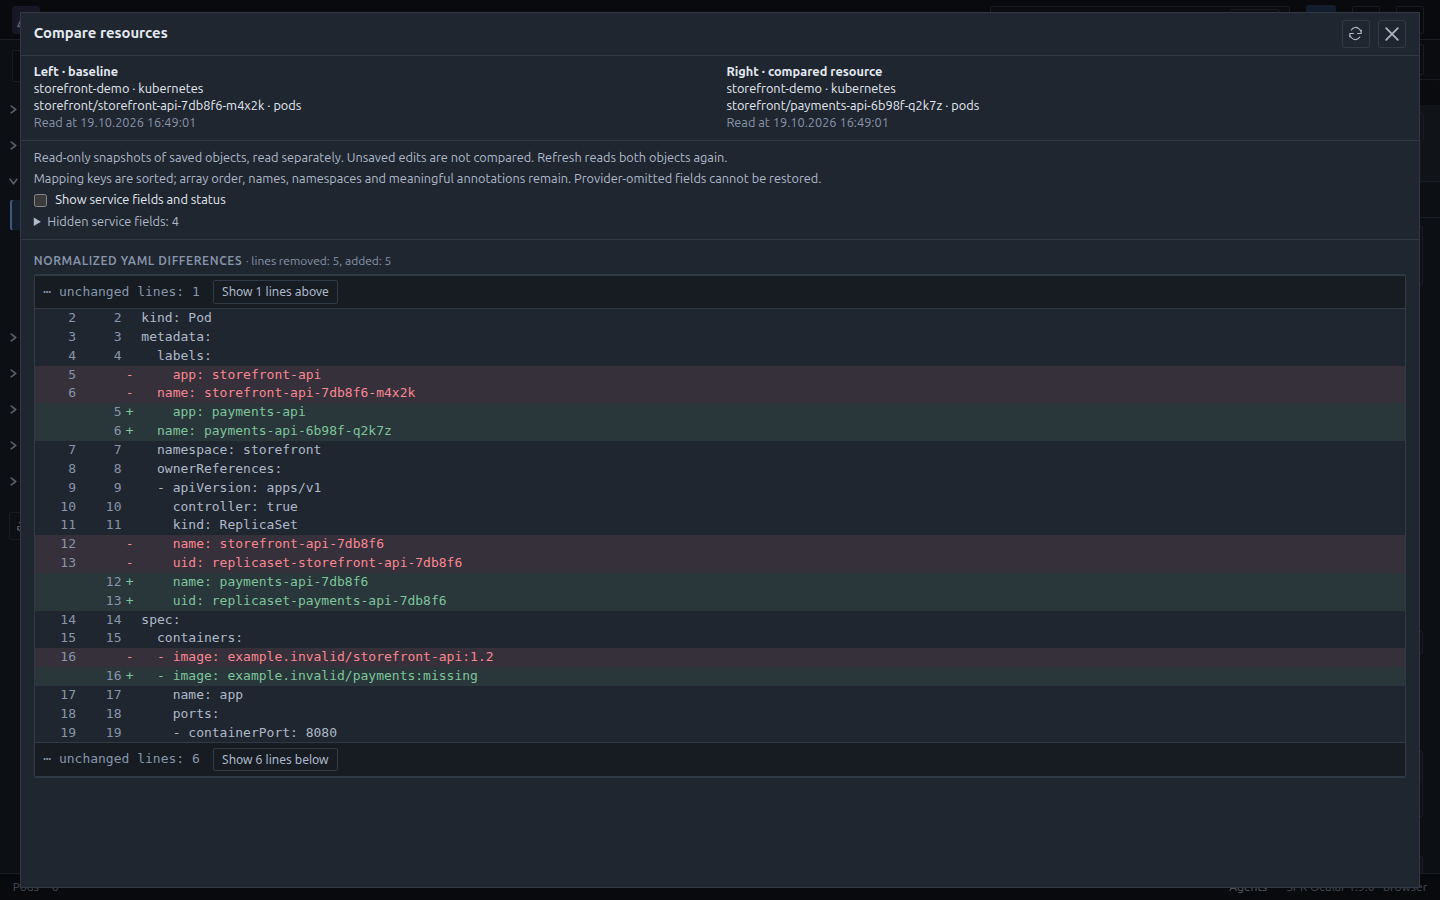
Seleccione dos recursos de entornos conectados y compare YAML normalizado de solo lectura. Se excluyen el contenido de Secret y los borradores sin guardar; los campos de servicio son opcionales.
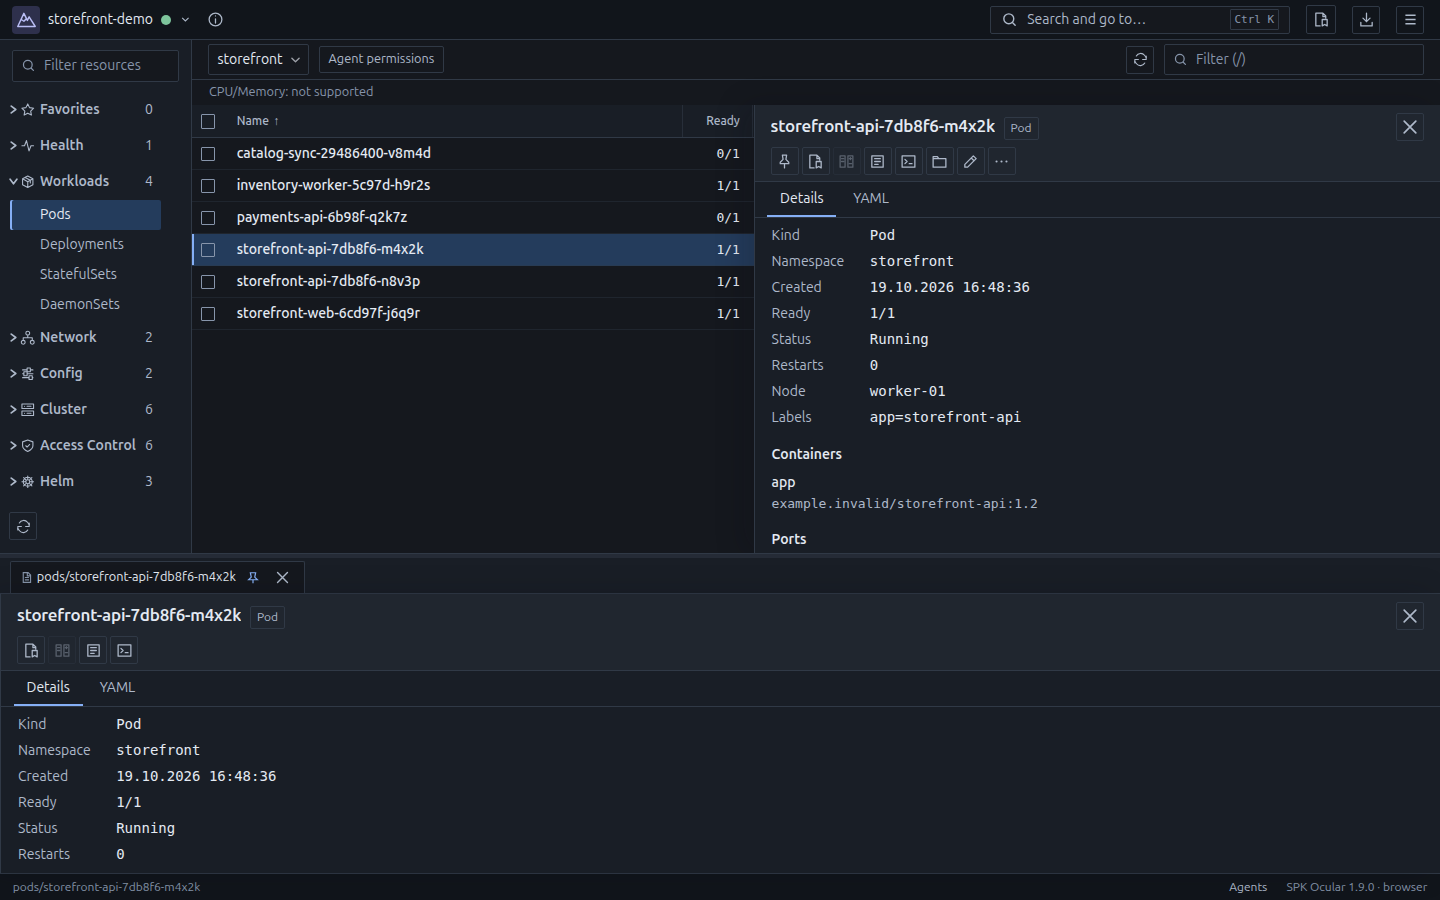
Fije propiedades de solo lectura y conserve referencias a logs, pestañas de terminal finalizadas y tamaños de paneles tras reiniciar. Conecte y reanude explícitamente; no se guarda ni se reproduce contenido ni comandos.
Acceda a vistas, entornos y namespaces, o busque recursos por tipo y nombre, como dep model, dentro de los namespaces seleccionados. En macOS, use Command+K.
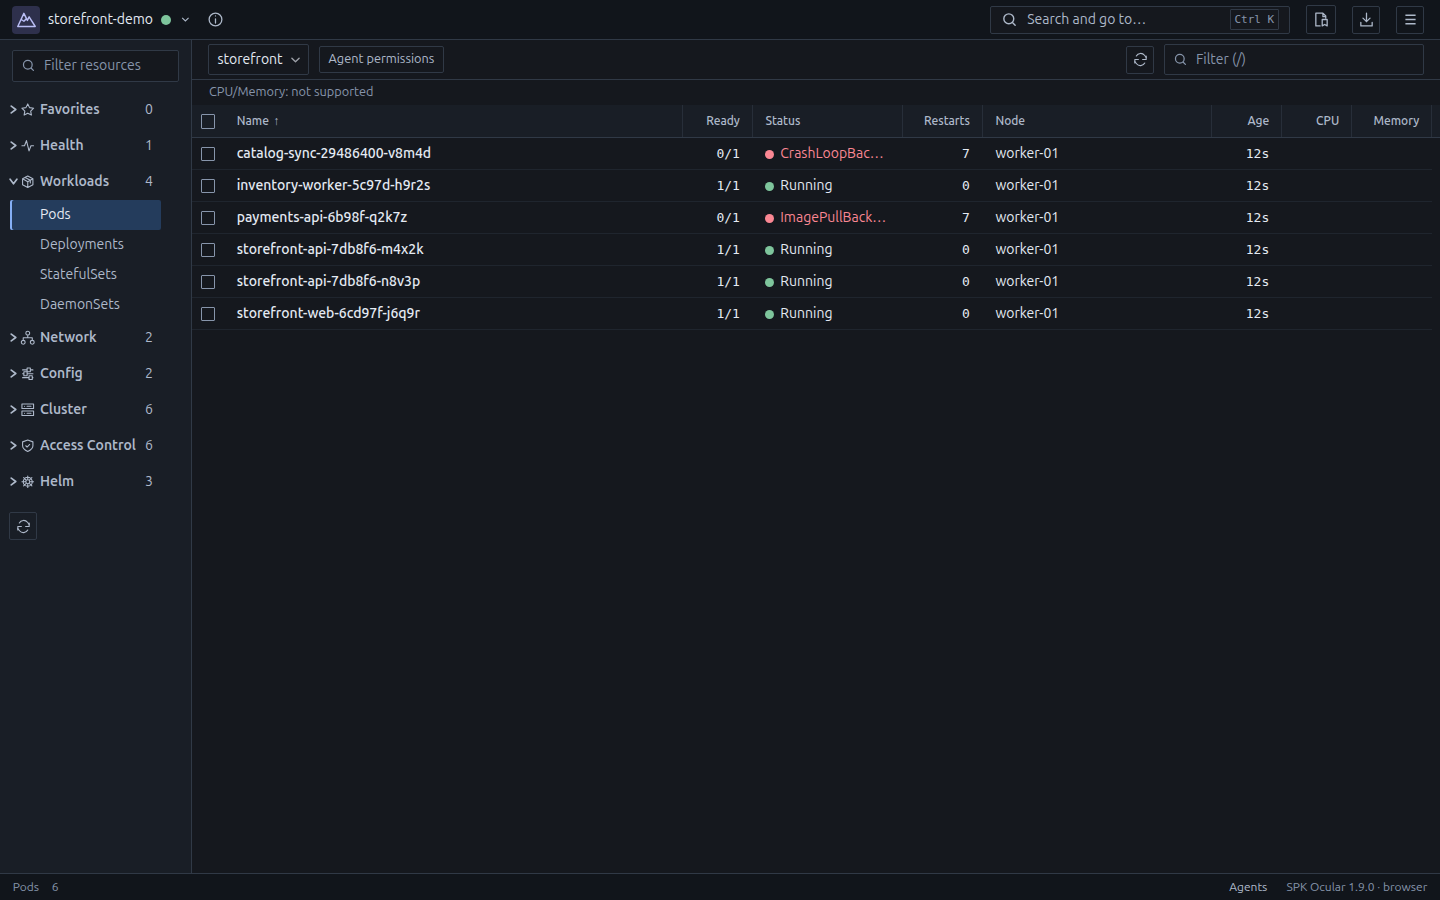
Pods, deployments, services y recursos personalizados con detalles y relaciones.
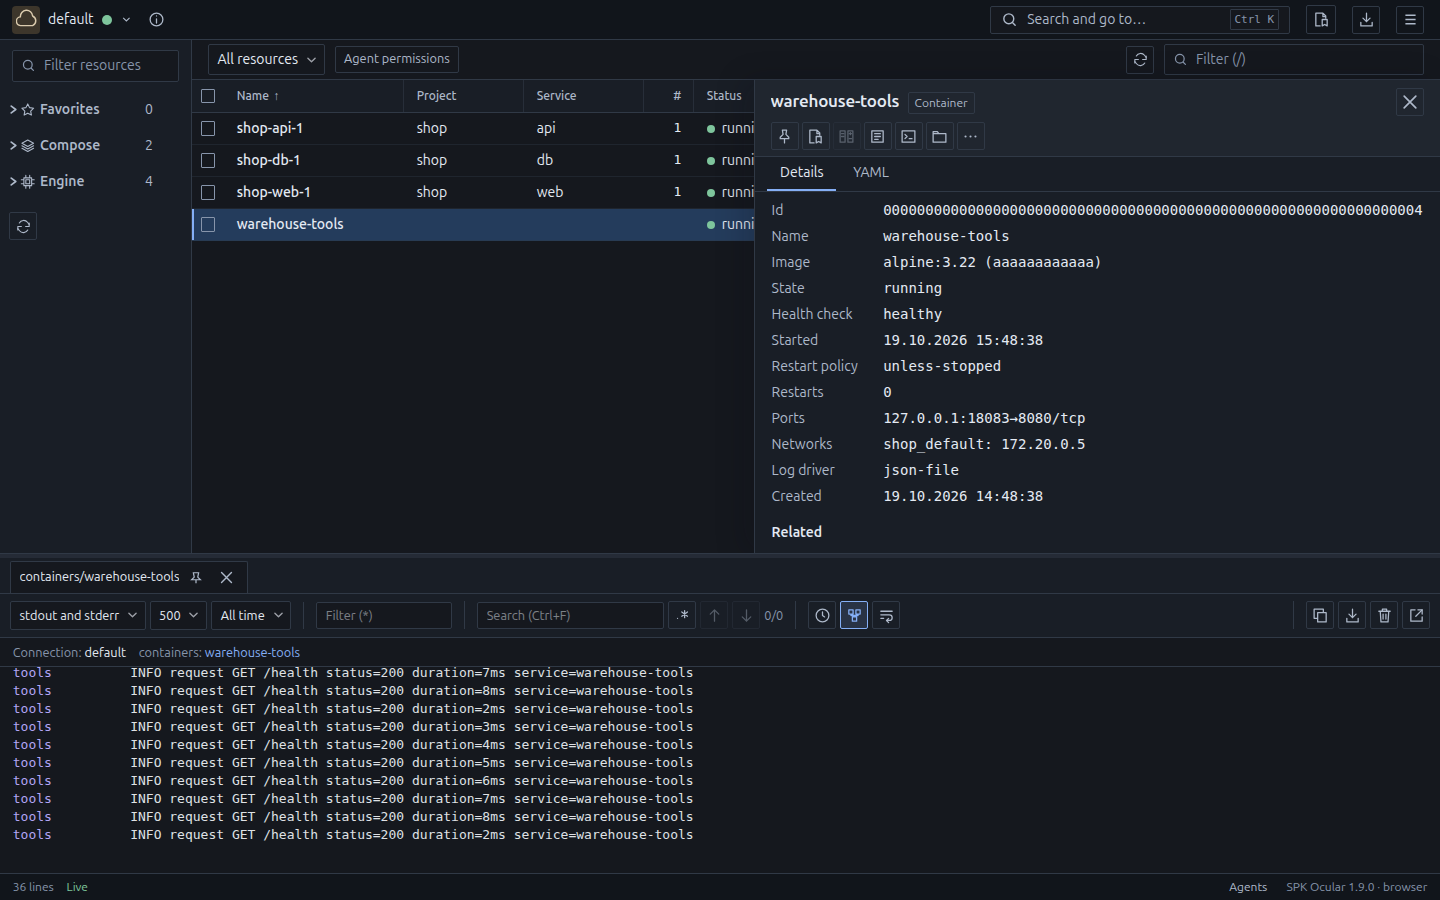
Contenedores independientes, proyectos y servicios de Compose. Consulta logs, abre terminales y revisa las acciones sobre los contenedores.
Revisa los cambios antes de aplicarlos. Los permisos de la infraestructura siguen vigentes.
Se guardan los espacios de nombres seleccionados, filtros, favoritos y anchos de columna.
TUS AGENTES. TUS REGLAS.
Los agentes de programación locales pueden inspeccionar el entorno mediante Ocular. Elige los espacios de nombres, tipos de recursos y operaciones permitidos y revisa las acciones que requieren tu aprobación.
Elige entorno, espacios de nombres y operaciones.
Dale al agente información de recursos y logs para investigar.
Aprueba los cambios protegidos o pausa el acceso al terminar.
Los agentes locales que se ejecutan con tu mismo usuario del sistema operativo comparten estos permisos. Ocular no los aísla de los demás programas del ordenador. Los contenedores Docker independientes solo están disponibles en la interfaz; los permisos de proyectos no los incluyen.
Pantallas reales de SPK Ocular 1.9.0. Datos de demostración, no maquetas.
La interfaz de las capturas está en inglés.
LOCAL / CÓDIGO ABIERTO
Ocular se conecta desde tu equipo con tu kubeconfig y tus contextos de Docker existentes. No se requiere un servidor central ni componentes de Ocular en el clúster.
Código fuenteUsa tus credenciales y permisos configurados. Los programas externos de autenticación indicados en kubeconfig deben seguir instalados.
Lee el código, informa de errores o contribuye bajo la licencia Apache 2.0.
SIN PLAN DE PAGO
Gratis para personas, equipos y empresas de cualquier tamaño. Sin límites por facturación o financiación, licencias por puesto ni funciones bloqueadas.
Elige el sistema operativo y la arquitectura y descarga el instalador de escritorio. Todas las funciones incluidas.
Linux, Windows y macOS · x86-64 y ARM64
Los paquetes y sus sumas de comprobación también se pueden descargar directamente desde GitHub Releases sin cuenta. Las compilaciones de desarrollo están disponibles por separado en las ejecuciones correctas de CI; pueden requerir una cuenta de GitHub y tienen un plazo de conservación limitado.
Linux requiere GTK 3 y WebKit2GTK 4.1, también en modo navegador.
Las comprobaciones utilizan entornos de distribución aislados con un kernel de host compartido y X11. No certifican los kernels estándar, Wayland ni los controladores GPU.
Windows: Windows 10/11 con WebView2. macOS: versión 12 o posterior, Intel o Apple Silicon.
Los instaladores de Windows no están firmados; las compilaciones de macOS usan firma ad-hoc y no están notarizadas. Comprueba el origen de la descarga y la suma SHA-256 del paquete antes de instalar.
Sí. Sin límites de facturación o financiación, suscripciones ni caducidad de prueba. Todas las funciones están incluidas; donar es opcional.
No hace falta ningún servidor ni componente de Ocular en el clúster. La aplicación usa tu acceso existente a Kubernetes. Algunas funciones dependen de servicios del clúster, como metrics-server para las métricas de recursos.
No. Ocular trabaja con motores Docker existentes, contenedores independientes y proyectos Compose. No proporciona un motor de contenedores ni una máquina virtual.
No. Ocular utiliza el SDK de Helm integrado para explorar charts y gestionar releases. No hace falta una CLI de Helm independiente. Siguen siendo necesarios los permisos de Kubernetes y el acceso al repositorio de charts.
Sí, mediante la API local de agentes. Das acceso a los entornos, ámbitos y operaciones seleccionados. Las escrituras protegidas requieren revisión. Los agentes que se ejecutan con tu usuario del sistema comparten estos permisos. Puedes pausar el acceso en cualquier momento.